



18 de septiembre, Japón: la Policía Nacional, junto con la Oficina de Coordinación de la Ciberseguridad de la nación, y el FBI de Estados Unidos, el Centro de Cibercrimen del Departamento de Defensa de Estados Unidos, la Agencia de Señales / Centro de Ciberseguridad de Australia, la Oficina Federal de Inteligencia de Alemania y la Oficina Federal para la Protección de la Constitución, emitieron en conjunto un informe conjunto en el que participaron seis partes; el protagonista es una organización de hackers con trasfondo norcoreano: WaterPlum (también conocida como "Contagious Interview", traducción literal: "entrevista camuflada").
La actividad de ataque de "Contagious Interview" ya había sido rastreada durante años por varias empresas internacionales de seguridad; a menudo se la considera relacionada con el Lazarus Group de Corea del Norte. En esta ocasión, por primera vez, la policía japonesa divulgó oficialmente, junto con múltiples organismos de otros países, un caso concreto en su país y las pruebas incautadas.
Enlace del informe: https://www.npa.go.jp/bureau/cyber/pdf/20260918_j.pdf
Datos clave
¿Cómo ocurre el ataque?
El núcleo de la estrategia de WaterPlum no es en realidad complicado: se hacen pasar por el reclutador.
Paso 1: Cebo e introducción del señuelo
WaterPlum contactará de forma activa a profesionales de TI en redes sociales, sitios de reclutamiento, plataformas de trabajo ocasional y mercados para freelancers, especialmente apuntando a desarrolladores web y a ingenieros del ámbito de criptomonedas/blockchain. La identidad falsa puede ser una empresa de IA, una empresa de activos cifrados, los responsables de proyectos NFT o incluso headhunters (cazatalentos).
Paso 2: Trampas en la entrevista técnica
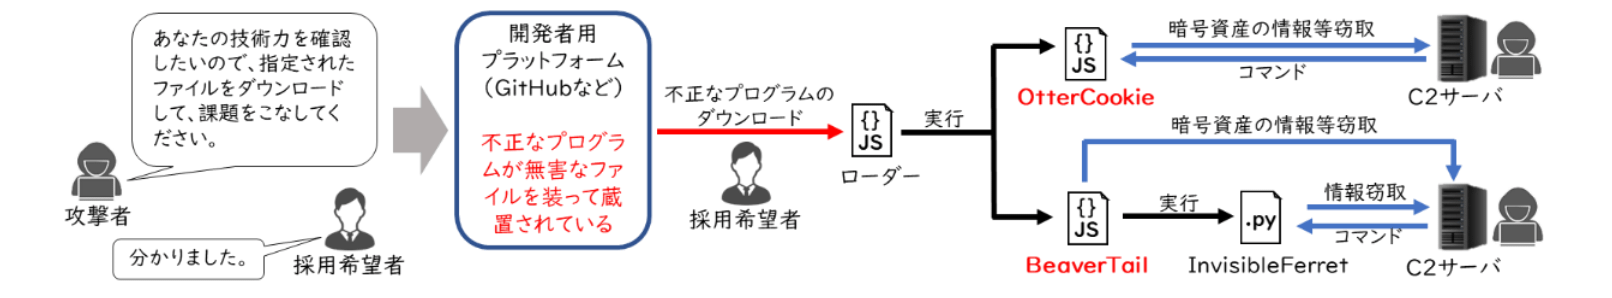
Tras contactar con el objetivo, la estrategia suele ser así: te invitan a una "entrevista técnica" o te dan un ejercicio de prueba de programación. Durante la resolución, te harán descargar un "archivo de proyecto" desde un repositorio de código como GitHub. La razón suele ser "ayudar a corregir un fallo de esta herramienta de videoconferencia" o "completar la prueba siguiendo esta plantilla".
Este archivo, a menudo, es el programa malicioso.
Paso 3: Implementación del malware
En el informe, la policía mencionó varias piezas de malware relacionadas: BeaverTail, InvisibleFerret, OtterCookie, OtterCandy y StoatWaffle.
Cabe mencionar que hay un malware llamado StoatWaffle que se disfraza como un repositorio de proyectos relacionado con blockchain y, en concreto, ejecuta código automáticamente mediante un archivo de configuración de VS Code llamado .vscode/tasks.json. Es decir: solo con abrir esa carpeta del proyecto y seleccionar "confiar", el código podría ya estar ejecutándose en segundo plano, sin que tengas que hacer clic en ejecutar manualmente.
La policía también advierte especialmente: si recibes un proyecto de VS Code que no conoces, debes abrirlo siempre en "modo restringido". Cuando aparezca el aviso "¿Confiar en el autor de esta carpeta?", selecciona "No" para evitar este problema; además, tampoco metas proyectos desconocidos en carpetas que ya tengas configuradas como "confiadas" y, por comodidad, no apagues el ajuste de seguridad "workspace trust".
Paso 4: Robo de datos y movimiento lateral
Estos malwares están ocultos dentro de paquetes NPM disfrazados como bibliotecas de código normales. En cuanto se ejecutan, instalan puertas traseras (backdoors), se conectan a un servidor remoto y luego comienzan a robar todo tipo de información sensible: credenciales guardadas en el navegador, contenido del portapapeles, registro de pulsaciones del teclado, capturas de pantalla, claves privadas y frases semilla de billeteras de criptomonedas, e incluso fotos de documentos de identidad (como licencias de conducir y pasaportes).
Las contraseñas y credenciales robadas no son solo para venderlas por dinero. La policía señaló que los atacantes usarán estas credenciales robadas para entrar, a su vez, en la red interna de la empresa donde se encuentra la víctima, realizando una infiltración más profunda: por ejemplo, robando propiedad intelectual y moviéndose lateralmente dentro del entorno empresarial. Además, las fotos de documentos de identidad robados también podrían ser utilizadas por trabajadores informáticos de Corea del Norte para hacerse pasar por esa identidad y mezclarse en el mercado de búsqueda de empleo en el extranjero para ganar dinero extra.
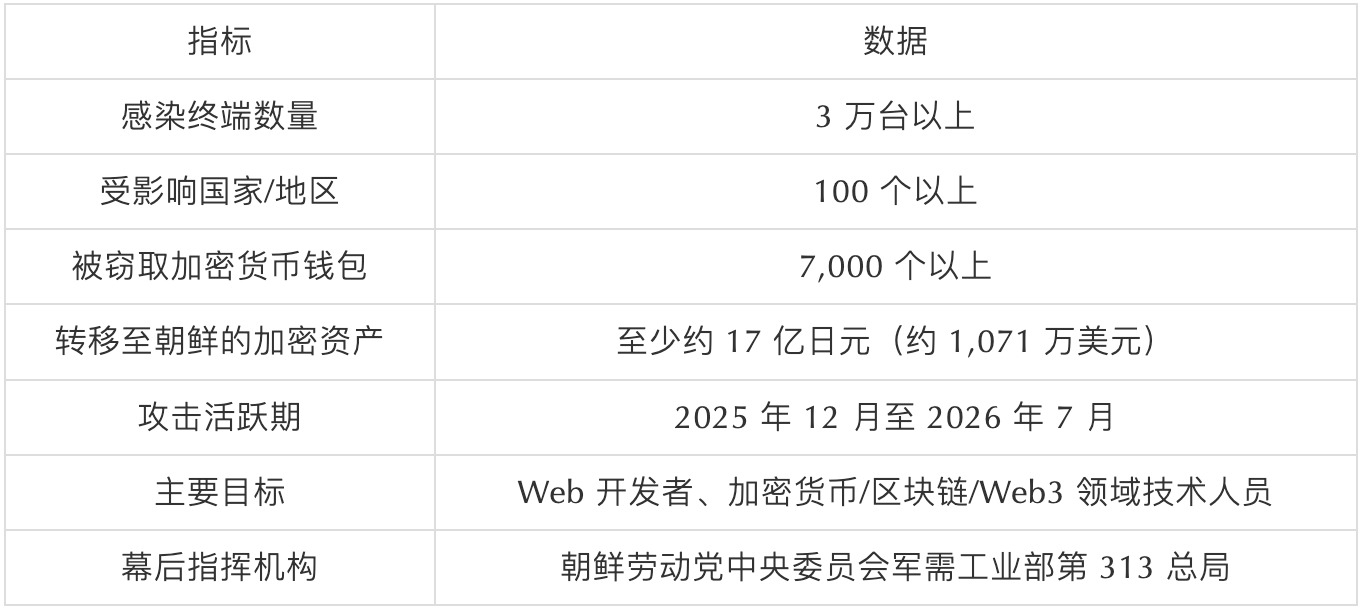
Entre diciembre de 2025 y julio de 2026, los datos que la policía logró reunir son los siguientes: en más de 100 países y regiones del mundo, al menos 30.000 ordenadores fueron comprometidos; se robaron más de 7.000 direcciones/información de billeteras de criptomonedas; y los activos que fluyeron hacia las carteras controladas por WaterPlum ascienden como mínimo a unos 1.700 millones de yenes (aproximadamente 10,71 millones de dólares).
El "granjas de portátiles" que se apagaron por primera vez en Japón
Lo más importante que merece la pena destacar en este informe no es, en realidad, el malware en sí, sino que la policía, por primera vez dentro de Japón, confiscó y desmanteló una "granja de portátiles" (Laptop Farm).
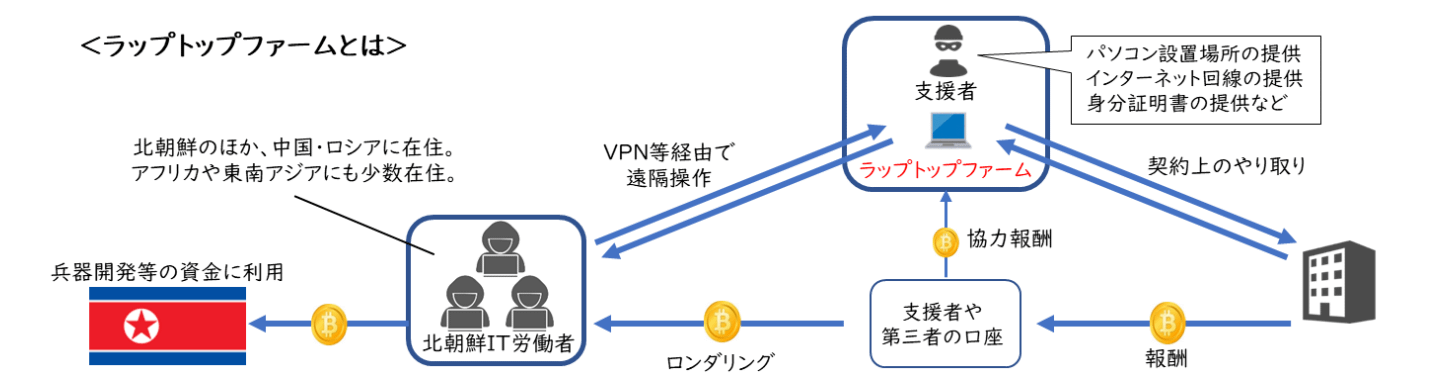
Dicho de forma sencilla: los trabajadores informáticos de Corea del Norte no están en Japón, pero convencen (o sobornan) a alguien que vive en Japón para que coloque un ordenador en su casa, y luego lo controlan remotamente para que trabaje. Para el exterior, parece que el encargo lo toman "personas locales de Japón"; en realidad, quien lo ejecuta puede estar muy lejos, en Corea del Norte, China o Rusia.
Lo que hace ese colaborador dentro de Japón (en el informe lo llaman "el asistente") incluye: proporcionar un lugar donde poner el ordenador, proporcionar conexión a internet e incluso prestar su propia documentación de identidad para que los trabajadores de Corea del Norte hagan la suplantación y acepten trabajos. En algunos casos, los encargos que recibe el asistente se completan directamente mediante una "operación con cáscara" (es decir, los trabajadores norcoreanos lo usan de fachada). En otros, la propia cuenta bancaria del asistente se designa como cuenta receptora de los pagos: el dinero entra y luego buscan la manera de sacarlo. Además, también utilizan servidores VPS alquilados por el asistente para ocultar aún más la ubicación real del trabajo.
La policía determinó que, mediante este tipo de métodos, los trabajadores informáticos de Corea del Norte ya han transferido al extranjero activos cifrados por valor de varios cientos de millones de yenes, y en el informe se indica con claridad el destino de ese dinero: se utilizaría para fines como el desarrollo de armas. Al mismo tiempo, el informe advierte explícitamente: encargar trabajos a trabajadores informáticos de Corea del Norte y pagarles una remuneración puede infringir la legislación nacional y las sanciones contra Corea del Norte.
Caso bitFlyer: Infiltración de trabajadores informáticos de Corea del Norte en un exchange de criptomonedas de Japón
En mayo de 2025, la exchange de criptomonedas bitFlyer en Japón recibió una solicitud de empleo para un puesto de ingeniero. Luego se confirmó que dicha solicitud provenía, con mucha probabilidad, de trabajadores informáticos de Corea del Norte; todo el proceso también quedó documentado en este informe, y constituye un caso bastante vívido.
Este candidato no utilizó ningún intermediario; presentó el currículum directamente a través del sitio web oficial de la empresa. Para el correo de contacto usó Gmail. Al iniciar sesión en el sistema de empleo, estaba conectado a una VPN (estos fueron señalados: NETNUT Proxy, Astrill VPN y High Speed Rabbit Proxy). Las habilidades que figuraban en el currículum eran bastante "integrales": dominaba una docena de lenguajes de programación; conocía blockchain y servicios en la nube; la formación era que se graduó de una universidad en Europa, y después trabajó en varios países.
bitFlyer se guardó las precauciones y organizó una entrevista por video. En la entrevista aparecieron una serie de detalles que, al revisarse ahora, resultan bastante típicos: el aspecto del candidato parecía asiático, pero decía ser de ascendencia malaya, que vivía en Finlandia desde hacía años; su lengua materna eran el malayo y el chino. Toda la entrevista se hizo en inglés, pero el nivel de inglés era claramente incapaz de sostener la formación y el currículum que figuraban en su hoja de vida. Cuando se le preguntaba por habilidades concretas que decía tener, respondía bien a preguntas simples, pero en cuanto se profundizaba un poco empezaba a dar rodeos y las respuestas quedaban vacías.
Además, también hay detalles sospechosos: cada vez que se menciona la idea de mudarse a Japón para trabajar ponen excusas y se retrasan, o dicen "lo vemos dentro de medio año"; insisten en que el salario se pague en criptomonedas; durante la entrevista no paran de mirar hacia la otra pantalla, como si estuvieran leyendo una respuesta; en el fondo, de vez en cuando se pueden escuchar conversaciones de otras personas; la imagen del video se congela a menudo y hay saltos de cuadros (frames).
bitFlyer finalmente determinó que había un problema y no contrató a esa persona. bitFlyer también fue incluido en la lista de agradecimientos de este informe.
Relación entre WaterPlum y trabajadores informáticos de Corea del Norte
En el informe, la Agencia Nacional de Policía de Japón y el FBI llegaron a una conclusión clara: las actividades de ataque en red de WaterPlum y las actividades de obtención de divisas de algunos trabajadores informáticos de Corea del Norte, detrás de todo ello, están dirigidas por el Departamento General 313 de la Industria de Armamento del Comité de los Trabajadores del Partido (Corea del Norte).
Un indicio de prueba clave que respalda este juicio es la coincidencia de direcciones IP: las IP usadas por los atacantes de WaterPlum, las IP usadas por trabajadores informáticos de Corea del Norte para conectarse a la granja de portátiles y a la plataforma de crowdsourcing, y las IP usadas por el trabajador norcoreano que se postuló a bitFlyer al iniciar sesión en el sistema de empleo; varias de estas coincidieron.
En el informe también se revelaron, de paso, algunos detalles sobre el estado de trabajo cotidiano de los miembros de WaterPlum, por ejemplo: usan un software de IA para cambiar el rostro llamado "Magicam" para hacer frente a las entrevistas por video, pero por lo general solo se atreven a usarlo durante unos minutos y luego, alegando "mala conexión", apagan la cámara. Cuando coincide algún día conmemorativo en Corea del Norte, la dirección autoriza excepcionalmente un tiempo para jugar (principalmente juegos de simulación y gestión), y también se vio a alguien mirando videos de partidos de fútbol. En el día a día, usan programas de lectura en voz alta como "NaturalReader" para practicar la pronunciación del japonés; la traducción y las herramientas de IA se usan prácticamente en versiones gratuitas.
¿Qué se puede hacer?
Para los profesionales de TI en general, especialmente para los freelancers, los consejos más prácticos son:
No ejecutes código de desconocidos sin más en ordenadores donde hagas trabajos o manejes activos cifrados; si realmente quieres probar, hazlo en una máquina virtual;
Cuando en el script aparezcan comandos como curl, base64, mshta o Invoke-WebRequest, no corras a ejecutarlo primero: averigua qué está haciendo realmente antes de actuar;
En cuanto el antivirus emita una alerta, la primera reacción debería ser desconectarse de la red, no borrar el virus y asumir que no pasa nada, porque es muy posible que la información ya haya sido robada antes de que te des cuenta;
Los activos tipo billetera: transfiérelos a una nueva billetera lo antes posible; guarda las frases de recuperación (seed) por escrito; no los dejes más en el ordenador;
Si las condiciones lo permiten, reinstalar el sistema directamente es más seguro.
Para las empresas de contratación y los equipos de externalización:
En poco tiempo, algún puesto poco conocido recibe de repente un montón de currículums: conviene mantenerse alerta;
En pocas palabras: a los candidatos que en el currículum listan habilidades de forma especialmente completa, durante la entrevista conviene hacerles varias preguntas concretas para ver si realmente lo saben o si lo tienen memorizado;
Insistir en pagar el salario con criptomonedas, negarse tozudamente a acudir en persona y pedir que el dinero se transfiera a cuentas que pertenecen a otras personas: todas estas son señales para preguntar más;
Hablar un par de cosas con el candidato sobre el clima de su lugar de residencia o sus hábitos de vida, a veces hace que se delate más fácilmente que preguntar cuestiones técnicas.
Resumen
Este informe no solo vuelve a revelar una organización maliciosa con trasfondo norcoreano; también muestra un patrón de ataque cada vez más complejo: el atacante puede entrar al terminal personal a partir de ofertas de empleo, luego pasar desde el terminal personal a la red de la empresa y, finalmente, convertir directamente en dinero mediante credenciales robadas y carteras de activos cifrados. Al mismo tiempo, un segundo conjunto de suplantación de identidades y la infraestructura de Laptop Farm también pueden ayudar a que las personas relacionadas accedan al mercado laboral de servicios de TI en el extranjero. Por un lado, se utilizan tácticas de phishing para robar activos cifrados; por el otro, se usan disfraces de identidad para colarse en el mercado de mano de obra en el extranjero; ambas líneas se entrelazan y se cubren mutuamente.
Para particulares y empresas, la precaución no debe limitarse a "antivirus"; la seguridad también debe contemplar procesos como la contratación, la externalización y la verificación de identidad. Al final, el informe subraya que en el futuro las formas de ataque seguirán evolucionando y complicándose. Empresas y particulares deben seguir prestando atención a los avisos de seguridad de organismos nacionales e internacionales y a los informes publicados por los proveedores de seguridad.