TraderTraitor esta vez no está apuntando a los contratos, sino al flujo de trabajo de los desarrolladores.
Según reveló SlowMist, la organización de amenazas asociada a Corea del Norte TraderTraitor (también conocida como UNC4899 y Jade Sleet) volvió a lanzar ataques y, recientemente, se infiltró en una empresa de servicios de TI ubicada en India, que no guarda relación con la industria cripto. Los atacantes primero publicaron información de contratación falsa en GitHub, usando “tareas de entrevistas técnicas” como cebo, y se enfocaron en ingenieros de DevOps y de criptografía.
Después de que las víctimas descargaran el proyecto, el malicioso .terraform.lock.hcl apuntará a un dominio de Terraform Provider controlado por los atacantes. Con ejecutar terraform init se puede activar la descarga e instalación de un módulo malicioso. Finalmente, en equipos macOS, el ataque despliega un backdoor en Rust/ARM64 llamado FLATROOF y ROOFDECK, con capacidades que incluyen robar credenciales y datos sensibles, ejecutar comandos Shell, recopilar y exfiltrar archivos, y obtener acceso a servicios en la nube y a repositorios de código.
Lo más preocupante es que el objetivo de esta vez ya no se limita a la industria cripto; es posible que los atacantes estén poniendo más atención en permisos y accesos a la nube y a APIs como AWS, GCP, OVH y OpenStack. Un escenario es que los desarrolladores descarguen directamente un repositorio de entrevistas desconocido en sus equipos de trabajo; otro escenario es que la empresa ignore el origen del Provider y los subprocesos anómalos del IDE. ¿Vas a revisar primero el .terraform.lock.hcl o a aislar primero el proyecto desconocido?
Fuente: BlockBeats
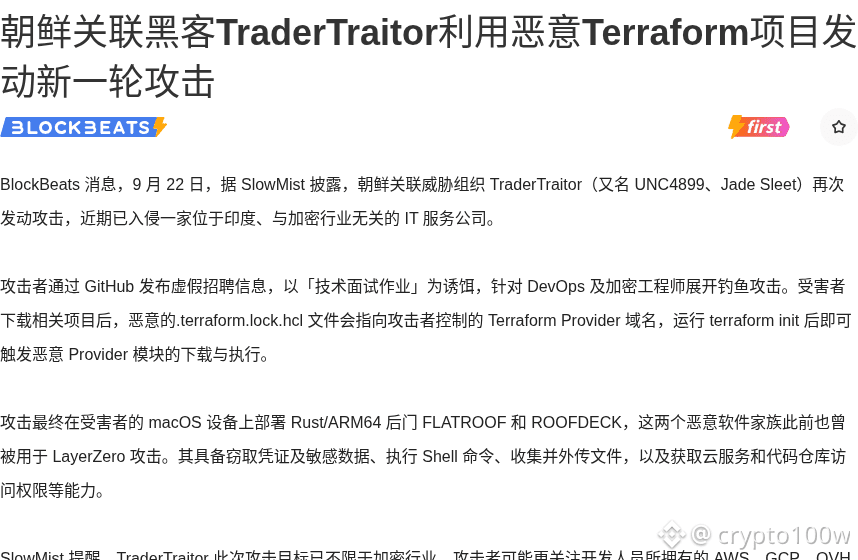
Figura 1: TraderTraitor ataca a desarrolladores mediante un proyecto malicioso de Terraform · Captura parcial de la página fuente
Fuente de la imagen: https://www.theblockbeats.info/flash/368366
Según reveló SlowMist, la organización de amenazas asociada a Corea del Norte TraderTraitor (también conocida como UNC4899 y Jade Sleet) volvió a lanzar ataques y, recientemente, se infiltró en una empresa de servicios de TI ubicada en India, que no guarda relación con la industria cripto. Los atacantes primero publicaron información de contratación falsa en GitHub, usando “tareas de entrevistas técnicas” como cebo, y se enfocaron en ingenieros de DevOps y de criptografía.
Después de que las víctimas descargaran el proyecto, el malicioso .terraform.lock.hcl apuntará a un dominio de Terraform Provider controlado por los atacantes. Con ejecutar terraform init se puede activar la descarga e instalación de un módulo malicioso. Finalmente, en equipos macOS, el ataque despliega un backdoor en Rust/ARM64 llamado FLATROOF y ROOFDECK, con capacidades que incluyen robar credenciales y datos sensibles, ejecutar comandos Shell, recopilar y exfiltrar archivos, y obtener acceso a servicios en la nube y a repositorios de código.
Lo más preocupante es que el objetivo de esta vez ya no se limita a la industria cripto; es posible que los atacantes estén poniendo más atención en permisos y accesos a la nube y a APIs como AWS, GCP, OVH y OpenStack. Un escenario es que los desarrolladores descarguen directamente un repositorio de entrevistas desconocido en sus equipos de trabajo; otro escenario es que la empresa ignore el origen del Provider y los subprocesos anómalos del IDE. ¿Vas a revisar primero el .terraform.lock.hcl o a aislar primero el proyecto desconocido?
Fuente: BlockBeats
Figura 1: TraderTraitor ataca a desarrolladores mediante un proyecto malicioso de Terraform · Captura parcial de la página fuente
Fuente de la imagen: https://www.theblockbeats.info/flash/368366