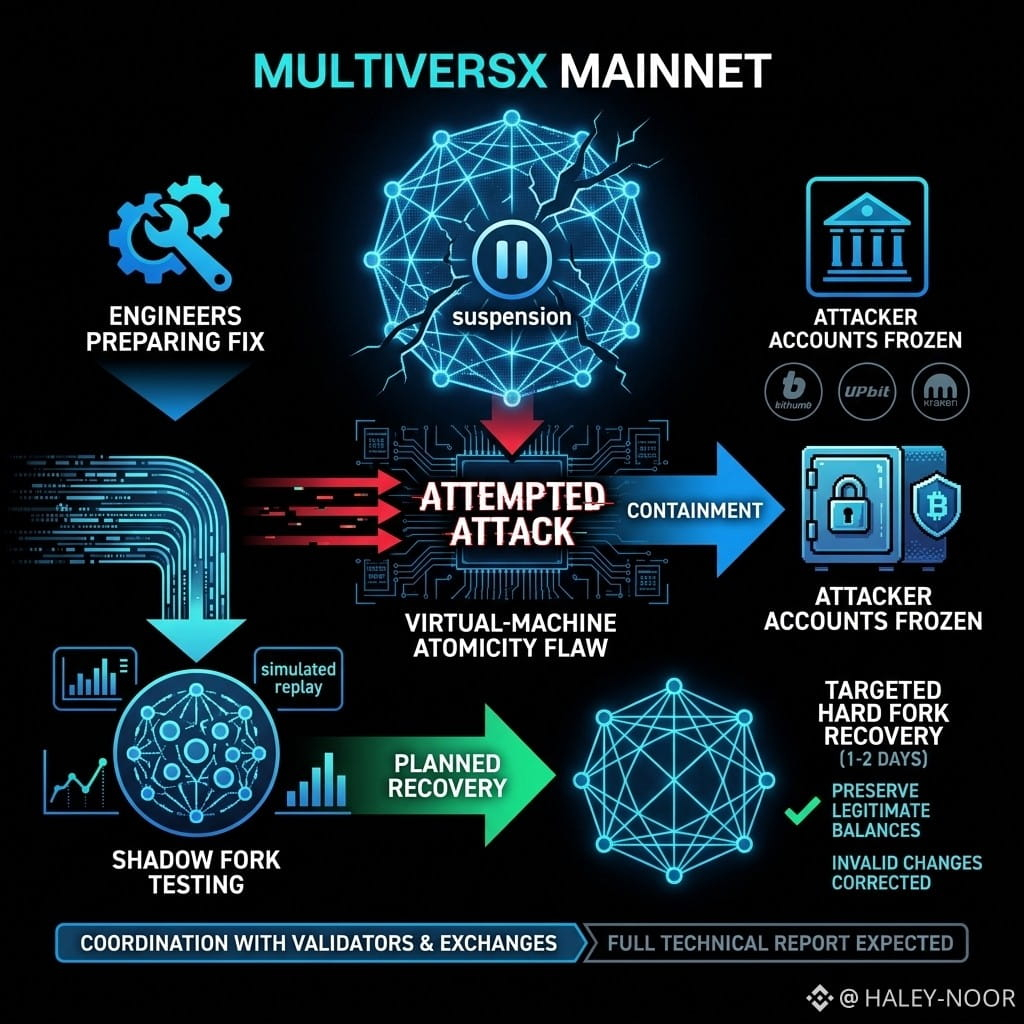

MultiversX suspendió su red principal el 20 de septiembre de 2026, después de confirmar que un atacante intentó explotar una vulnerabilidad de atomicidad a nivel de máquina virtual que provocó cambios inválidos del estado en la cadena, según PANews y TechFlow. Para evitar daños mayores, la red detuvo por completo la producción de bloques, y el incidente ocurrió poco después de que MultiversX activara su actualización Supernova, que redujo el tiempo de bloque objetivo de seis segundos a 600 milisegundos.
El equipo dijo que el ataque ya ha sido contenido: las cuentas del atacante fueron identificadas y congeladas mediante la coordinación con importantes bolsas, según ETHNews. Los ingenieros han preparado una solución y la están probando en un shadow fork (un clon aislado de la red en vivo) para reproducir el historial real de la red principal y confirmar que el parche funciona antes de que se aplique a los fondos reales de los usuarios.
En lugar de un simple retroceso general, MultiversX está evaluando un plan de recuperación específico diseñado para preservar el historial legítimo de transacciones y los saldos de los usuarios, corrigiendo solo los cambios inválidos vinculados al exploit, según Coindoo. Se espera que la solución se implemente en uno o dos días, coordinada con validadores y bolsas. Mientras tanto, Bithumb, Upbit y Kraken han restringido las transferencias de EGLD, y se espera un informe técnico completo una vez concluya la investigación.
$ZETA
$MUBARAK
$BTC
#MultiversXPlansHardForkRecovery
El equipo dijo que el ataque ya ha sido contenido: las cuentas del atacante fueron identificadas y congeladas mediante la coordinación con importantes bolsas, según ETHNews. Los ingenieros han preparado una solución y la están probando en un shadow fork (un clon aislado de la red en vivo) para reproducir el historial real de la red principal y confirmar que el parche funciona antes de que se aplique a los fondos reales de los usuarios.
En lugar de un simple retroceso general, MultiversX está evaluando un plan de recuperación específico diseñado para preservar el historial legítimo de transacciones y los saldos de los usuarios, corrigiendo solo los cambios inválidos vinculados al exploit, según Coindoo. Se espera que la solución se implemente en uno o dos días, coordinada con validadores y bolsas. Mientras tanto, Bithumb, Upbit y Kraken han restringido las transferencias de EGLD, y se espera un informe técnico completo una vez concluya la investigación.
$ZETA
$MUBARAK
$BTC
#MultiversXPlansHardForkRecovery