
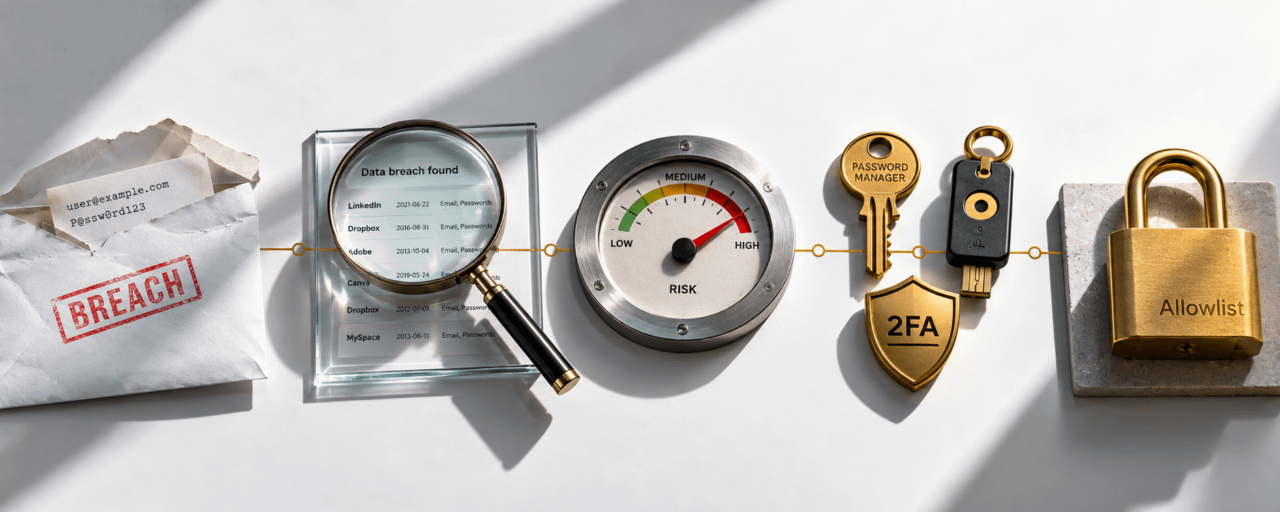
Es probable que tus datos personales se hayan filtrado. No “tal vez” probablemente. Solo en 2024, se expusieron más de 16 mil millones de registros en filtraciones de datos. Si alguna vez creaste una cuenta en línea, usaste una dirección de correo electrónico para registrarte en un servicio o compraste en internet, tus datos existen en bases de datos que podrían haber sido vulneradas, vendidas o publicadas en la dark web. La pregunta no es “¿se filtraron mis datos?”; es “¿qué filtraciones fueron y qué hago al respecto?”
Aquí tienes una guía práctica para comprobar si tus datos estuvieron expuestos, entender qué se filtró y tomar las medidas adecuadas para protegerte.
🔍 Parte 1: Cómo comprobar si tus datos se filtraron
Método 1 :Have I Been Pwned (haveibeenpwned.com)**Este es el estándar de oro para comprobar brechas de datos. Creado por el investigador de seguridad Troy Hunt, la herramienta gratuita te permite introducir tu dirección de correo o número de teléfono y ver al instante cada brecha de datos conocida que incluye tus datos.
Cómo usarlo:
Ve a haveibeenpwned.com
Introduce tu dirección de correo electrónico
Consulta los resultados: cada brecha que incluya tus datos se lista con:
El nombre del servicio afectado
La fecha de la brecha
Qué datos se expusieron (correo, contraseña, nombre, teléfono, dirección, etc.)
Una descripción de lo que pasó
Qué te dicen los resultados: Si tu correo aparece en 3-5 brechas, eso es normal en 2026. La mayoría de las personas han estado en múltiples brechas sin saberlo. Lo que importa es qué datos se expusieron en cada una y si reutilizaste la misma contraseña entre servicios.
Método 2 : Firefox Monitor
Mozilla's Firefox Monitor es una herramienta gratuita que comprueba tu correo electrónico frente a filtraciones de datos conocidas. Está integrada en el navegador Firefox y también está disponible como sitio web independiente en monitor.mozilla.org.
Cómo usarlo:
Ve a monitor.mozilla.org
Introduce tu dirección de correo electrónico
Consulta los resultados similares a Have I Been Pwned pero con una interfaz más limpia y notificaciones de brechas
Método 3 : Google Password Checkup
Si usas Google Chrome o una Cuenta de Google, la herramienta integrada de Google "Password Checkup" comprueba tus contraseñas guardadas frente a filtraciones conocidas.
Cómo usarlo:
Ve a mypasswords.google.com
Revisa la sección "Password Checkup"
Google te muestra qué contraseñas guardadas han quedado expuestas en filtraciones conocidas y cuáles son débiles o reutilizadas
Método 4 : Servicios de monitoreo de la Dark Web
Varios servicios monitorean activamente la dark web por tu
Alertas de seguridad de Binance si tienes una cuenta de Binance, habilita notificaciones de seguridad para recibir alertas si tu correo o tus credenciales aparecen en bases de datos de brechas
Servicios de protección de identidad servicios como LifeLock, IdentityForce o proveedores similares monitorean la dark web para tu información personal
Monitoreo de crédito en algunos países, los burós de crédito ofrecen monitoreo que te alerta cuando tus datos se usan para abrir cuentas nuevas
Método 5 : Revisa tu correo para notificaciones de brechas
Si un servicio que usas ha sido afectado por una brecha, están obligados legalmente (en la mayoría de jurisdicciones) a notificártelo por correo. Busca en tu bandeja de entrada términos como "data breach" (brecha de datos), "security incident" (incidente de seguridad), "we are writing to inform you" (le escribimos para informarle), o "unauthorized access" (acceso no autorizado).
El problema: Estos correos a menudo parecen intentos de phishing, por lo que los usuarios los ignoran. Si recibes una notificación de brecha de un servicio que usas, no hagas clic en los enlaces del correo: ve directamente al sitio web del servicio escribiendo la URL manualmente y revisa allí la configuración de seguridad de tu cuenta.
📊 ¿Qué tipo de datos se filtran y por qué importa?
No todas las brechas de datos son iguales. La gravedad depende de qué se expuso.
Riesgo bajo solo dirección de correo: Tu correo está en una filtración, pero no hay contraseña, no hay datos financieros, no hay detalles personales. Riesgo: aumento de spam, intentos de phishing dirigidos a tu correo.
Riesgo medio : correo + contraseña hasheada: Tu correo y una versión cifrada de tu contraseña quedaron expuestos. Si la contraseña era débil o el hash no estaba con sal, los atacantes pueden descifrarla. Riesgo: si reutilizaste esta contraseña en otros servicios, esas cuentas también están comprometidas.
Riesgo alto : correo + contraseña en texto plano: Tu correo y tu contraseña real (no cifrada) fueron expuestos. Riesgo: toma de control inmediata de la cuenta en cualquier servicio donde usaste la misma contraseña.
Riesgo crítico : correo + contraseña + datos personales Tu correo, contraseña, nombre completo, fecha de nacimiento, número de teléfono y/o dirección física fueron expuestos. Riesgo: robo de identidad, ataques de ingeniería social, cambio de SIM y phishing dirigido.
Riesgo severo : financiero Se expuso el número de tu tarjeta de crédito, los datos de tu cuenta bancaria o tus credenciales de pago. Riesgo: fraude financiero, transacciones no autorizadas, robo de identidad.
🛡️ Parte 2: Qué hacer después de una filtración de datos
Paso 1: Cambia tus contraseñas de inmediato
Este es el primer y más importante paso. Si tu contraseña se filtró, ahora es pública. Cualquiera que tenga acceso a la base de datos de la brecha la tiene.
Cómo hacerlo bien:
Cambia primero la contraseña en el servicio afectado
Cambia la contraseña en cada otro servicio donde usaste la misma contraseña (esta es la razón por la que reutilizar contraseñas es peligroso)
Usa una contraseña única y generada al azar para cada cuenta al menos 16 caracteres con una mezcla de mayúsculas, minúsculas, números y símbolos
Usa un gestor de contraseñas (Bitwarden, 1Password, KeePass) para generar y almacenar contraseñas únicas para que nunca tengas que recordarlas
Paso 2: Habilita la autenticación de dos factores (2FA)
Una contraseña robada es inútil si el atacante no puede superar la 2FA.
Qué usar:
Mejor: Llaves de acceso (FIDO2/WebAuthn) resistentes al phishing, cambios de SIM y robo de credenciales
Bueno: Apps de autenticador (Google Authenticator, Authy, Raivo) generan códigos basados en tiempo
Aceptable: 2FA basada en SMS mejor que nada, pero vulnerable a cambios de SIM
No aceptable: 2FA basada en correo si tu correo está comprometido, esto no sirve de nada
En Binance específicamente: las llaves de acceso, Google Authenticator y los códigos anti-phishing están disponibles y se recomiendan firmemente.
Paso 3: Comprueba si tu cuenta de correo está comprometida
Tu cuenta de correo electrónico es la llave maestra de tu vida digital. Si un atacante tiene tu contraseña de correo, puede restablecer contraseñas en todos los servicios que usan ese correo incluido tu intercambio de criptomonedas, tu banco y tus redes sociales.
Señales de que tu correo está comprometido:
Correos en tu carpeta de enviados que no enviaste
Correos de restablecimiento de contraseña que no solicitaste
Reglas o filtros que no creaste (los atacantes los configuran para ocultar los correos de restablecimiento de contraseña de tu bandeja de entrada)
Alertas de inicio de sesión de dispositivos o ubicaciones que no reconoces
Qué hacer:
Cambia tu contraseña de correo inmediatamente
Revisa y elimina cualquier regla de reenvío o filtros que no hayas creado
Revisa la actividad reciente de inicio de sesión
Habilita 2FA en tu cuenta de correo
Revisa las apps conectadas y revoca el acceso a todo lo que no reconozcas
Paso 4: Congela tu crédito (si está disponible)
Si se filtraron datos personales como tu nombre completo, fecha de nacimiento, dirección y número de identificación gubernamental, estás en riesgo de robo de identidad alguien abre cuentas a tu nombre.
Cómo congelar tu crédito:- EE. UU.: Contacta a Equifax, Experian y TransUnion para congelar tu crédito (gratis por ley federal)
Reino Unido: Contacta a Cif para añadir un registro de protección en tu historial de crédito
UE: Contacta con tu buró nacional de crédito
África: Consulta con tu buró de crédito local o regulador financiero en muchos países africanos, el congelamiento de crédito está menos formalizado, así que supervisa de cerca tus cuentas bancarias y estados financieros en busca de actividad no autorizada
Paso 5: Supervisa tus cuentas
Después de una filtración de datos, mantente alerta durante semanas y meses.
Qué debes supervisar:
Estados bancarios y de tarjetas en busca de transacciones no autorizadas
Bandeja de entrada de correo para correos de restablecimiento de contraseña que no solicitaste
Las cuentas de intercambio de criptomonedas tienen en cuenta intentos de inicio de sesión no autorizados
Las cuentas de redes sociales para publicaciones o mensajes que no enviaste
Teléfono para indicadores de cambio de SIM (pérdida repentina de señal, incapacidad para hacer llamadas)
En Binance: Habilita notificaciones de inicio de sesión, revisa tu historial de inicios de sesión con regularidad y habilita la lista de permitidos para retiros para que los fondos solo puedan enviarse a direcciones preaprobadas incluso si un atacante obtiene acceso a tu cuenta, no puede retirar a su propia billetera.
Paso 6: Denuncia el robo de identidad (si ocurre)
Si tus datos filtrados se usan para cometer robo de identidad alguien abre cuentas a tu nombre, presenta impuestos usando tu identidad o realiza transacciones no autorizadas sigue estos pasos:
Contacta inmediatamente con la institución financiera donde ocurrió el fraude y repórtalo
Presenta una denuncia policial esto crea un registro legal del robo de identidad
Contacta con tu autoridad nacional de protección de identidad (si existe en tu país)
En EE. UU.: presenta una denuncia ante la FTC en IdentityTheft.gov
En África: contacta a tu banco, a tu proveedor de telecomunicaciones (para el fraude de cambio de SIM) y a las fuerzas locales de la ley
🔐 Parte 3: Cómo prevenir daños futuros
Hábito 1: Usa un gestor de contraseñas
Deja de reutilizar contraseñas. Deja de intentar recordarlas. Usa un gestor de contraseñas que genere contraseñas únicas y aleatorias para cada cuenta y las almacene cifradas.
Recomendado:
Bitwarden gratis, de código abierto, multiplataforma
1Password de pago, bien pulido, hay planes familiares disponibles
KeePass gratis, sin conexión (offline), máximo control, menos fácil de usar
Hábito 2: Nunca reutilices contraseñas
Si usas la misma contraseña en cinco servicios y uno de ellos sufre una brecha, los cinco están comprometidos. Un gestor de contraseñas lo resuelve cada cuenta tiene una contraseña única.
Hábito 3: Habilita 2FA en todas partes
No solo en tu intercambio de criptomonedas. Habilita 2FA en:
Tu cuenta de correo electrónico (la más importante es la llave maestra)
Tus cuentas de intercambio de criptomonedas
Tu banco y aplicaciones financieras
Tus cuentas de redes sociales
Cualquier servicio que ofrezca 2FA
Hábito 4: Usa llaves de acceso cuando estén disponibles
Las llaves de acceso (FIDO2/WebAuthn) son el método de autenticación más sólido disponible. Usan pares de claves criptográficas almacenados en tu dispositivo tu autenticación nunca sale de tu dispositivo y no puede ser interceptada. Binance, Google, Apple, Microsoft y muchos otros ahora admiten llaves de acceso.
Hábito 5: Desconfía de cada correo y mensaje
Después de una filtración de datos, los atacantes conocen tu dirección de correo, tu nombre y posiblemente más. Usarán esta información para crear correos de phishing dirigidos que parecen legítimos.
La regla: Nunca hagas clic en un enlace de un correo que te pida iniciar sesión, restablecer una contraseña o verificar tu identidad. Ve siempre al sitio web directamente escribiendo la URL.
Hábito 6: Configura alertas de brechas
Suscríbete a las notificaciones de Have I Been Pwned recibirás un correo cuando tus datos aparezcan en una nueva brecha
Habilita alertas de seguridad en tu cuenta de Binance
Habilita alertas de inicio de sesión en tu correo y en tus cuentas de redes sociales
Hábito 7: Usa una llave de seguridad de hardware para cuentas de alto valor
Para las cuentas que más importan tu intercambio de criptomonedas, tu correo, tu banco considera una llave de seguridad de hardware como YubiKey o Google Titan. Son dispositivos físicos que proporcionan autenticación FIDO2 y son inmunes al phishing, a los cambios de SIM y al robo de credenciales.
🌍 Por qué esto importaMás en África
En muchos países africanos, la red de seguridad para el robo de identidad es más débil que en los mercados occidentales. Puede que no exista una comisión federal de comercio para presentar una queja. Puede que el congelamiento de crédito no esté disponible. Las leyes de protección al consumidor pueden ser más débiles.
Esto significa que la prevención lo es todo. Cuando la red de seguridad es delgada, el paracaídas importa más.
Para usuarios en Congo y mercados similares:
Tu número de teléfono es un activo crítico; los ataques de cambio de SIM pueden dar a un atacante acceso a tu 2FA basada en SMS. Usa apps de autenticador o llaves de acceso en lugar de 2FA por SMS siempre que sea posible
Tu cuenta de correo electrónico es tu identidad digital protéjela con 2FA y una contraseña única
Tu cuenta de intercambio de criptomonedas es tu banco: habilita todas las funciones de seguridad disponibles: llaves de acceso, 2FA, códigos anti-phishing y la lista de permitidos para retiros
Las cuentas de dinero móvil (Orange Money, MTN, M-Pesa) deben asegurarse con PIN y autenticación biométrica cuando esté disponible
❓ Preguntas frecuentes
P: ¿Qué debería hacer primero si encuentro mis datos en una brecha?
R: Cambia la contraseña en el servicio afectado de inmediato. Luego cambia la contraseña en cada otro servicio donde hayas usado la misma contraseña. Habilita la autenticación de dos factores en el servicio afectado y en tu cuenta de correo. Revisa tu cuenta de correo por actividad sospechosa reglas de reenvío, alertas de inicio de sesión o correos de restablecimiento de contraseña que no solicitaste. Si se expusieron datos financieros, supervisa tu banco y los estados de cuenta de tu tarjeta en busca de transacciones no autorizadas.
P: ¿Es Have I Been Pwned seguro para usarlo?
R: Sí. Have I Been Pwned es una herramienta gratuita muy confiable creada por el investigador de seguridad Troy Hunt. Solo almacena direcciones de correo y datos de brechas no almacena contraseñas ni información personal. Cuando buscas tu correo, el sitio no le revela tu correo completo a nadie más. Lo usan profesionales de seguridad, gobiernos y compañías de Fortune 500. Es el estándar de la industria para comprobar brechas.
P: ¿Cuál es la diferencia entre una brecha de datos y una filtración de datos?
R: Una brecha de datos es un incidente de seguridad en el que un atacante obtiene acceso no autorizado a un sistema y roba datos por ejemplo, un hacker que irrumpe en la base de datos de una empresa y exporta registros de usuarios. Una filtración de datos es cuando los datos se exponen debido a una configuración incorrecta o un error humano por ejemplo, una empresa dejando una base de datos abierta a Internet sin contraseña. Ambas cosas hacen que tus datos queden expuestos, y los pasos para protegerte son los mismos: cambia contraseñas, habilita la 2FA y monitorea si hay actividad sospechosa.
📌 Fuentes: sitio oficial de Have I Been Pwned; Mozilla Firefox Monitor; Google Password Checkup; página oficial de funciones de seguridad de Binance; guía de la FTC sobre robo de identidad (IdentityTheft.gov).
⚠️ Contenido educativo únicamente. Esta guía ofrece buenas prácticas generales de ciberseguridad y no garantiza protección contra todas las amenazas. Sigue siempre las recomendaciones específicas de seguridad de los servicios que uses.