🚨 Malware del KREMLIN golpea fuerte a Brasil — 1.515+ hosts infectados, 98,75% de IPs brasileñas
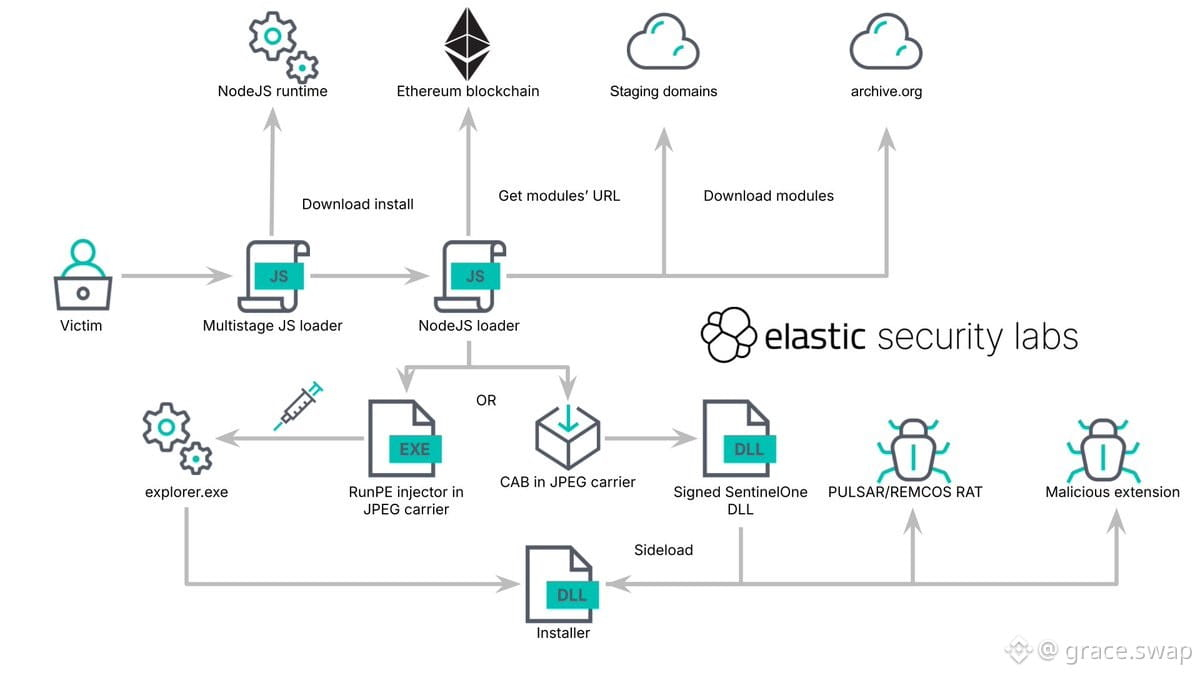
Un banco brasileño (op REF9334) en ejecución desde mayo de 2025. Cargadores de múltiples etapas + extensiones maliciosas de navegador que roban credenciales, tokens de sesión y datos sensibles.
Lo inquietante: Las extensiones se instalan automáticamente en Chrome/Edge SIN aprobación del usuario al eludir la integridad de Chromium (Secure Preferences, HMACs, cifrado App-Bound)
Están usando contratos inteligentes de $ETH como resolutores de “dead-drop” para rotar endpoints C2 y hosts de carga útil — lo que hace los golpes mucho más difíciles
Contrato activo:
0xCD7360A83E5cdbBbbbcEB0e78748babA6740d07b
Cartera de administración:
0x5C32A09873be70a92fd8bB5A9fED7967dE06BdE6
Si estás en Brasil o realizas operaciones de seguridad, busca actividad sospechosa de extensiones de navegador y monitorea estas direcciones on-chain. Esto es un abuso de infraestructura de nivel superior.
Mantente paranoico. Revisa tus extensiones.
Un banco brasileño (op REF9334) en ejecución desde mayo de 2025. Cargadores de múltiples etapas + extensiones maliciosas de navegador que roban credenciales, tokens de sesión y datos sensibles.
Lo inquietante: Las extensiones se instalan automáticamente en Chrome/Edge SIN aprobación del usuario al eludir la integridad de Chromium (Secure Preferences, HMACs, cifrado App-Bound)
Están usando contratos inteligentes de $ETH como resolutores de “dead-drop” para rotar endpoints C2 y hosts de carga útil — lo que hace los golpes mucho más difíciles
Contrato activo:
0xCD7360A83E5cdbBbbbcEB0e78748babA6740d07b
Cartera de administración:
0x5C32A09873be70a92fd8bB5A9fED7967dE06BdE6
Si estás en Brasil o realizas operaciones de seguridad, busca actividad sospechosa de extensiones de navegador y monitorea estas direcciones on-chain. Esto es un abuso de infraestructura de nivel superior.
Mantente paranoico. Revisa tus extensiones.