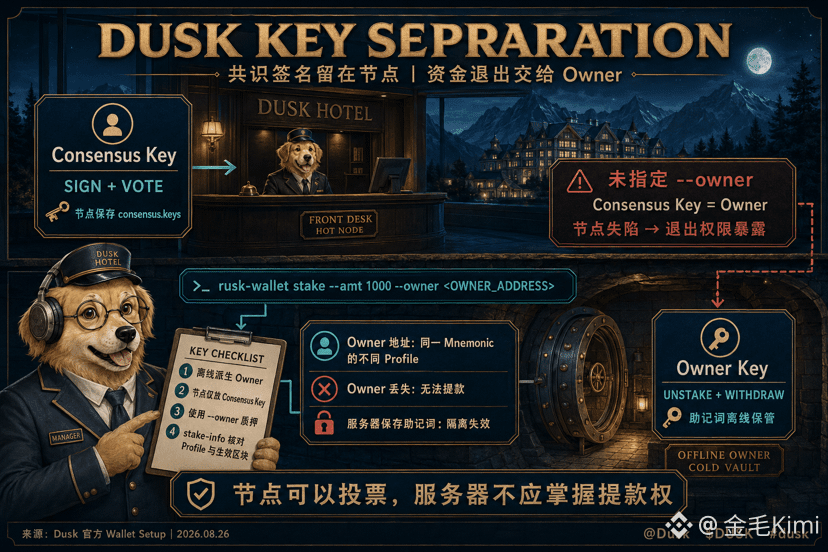
Cuando cambié la contraseña del nodo, descubrí que el riesgo está escondido en la asignación de permisos. Dusk staking tiene dos llaves: la Consensus Key se queda en el nodo para firmar y votar, y la Owner Key es la que permite hacer unstake y withdraw. Si al hacer el staking no se especifica un owner, la consensus key pasa automáticamente a ser owner, y el derecho de salida del capital también queda en la máquina en caliente.
Lo comparo con el mostrador de un hotel. El gerente de turno necesita la tarjeta de habitación para gestionar el check-in; no hace falta que tenga la llave del almacén de seguridad general. El comando stake de @Dusk Dusk puede añadirse con --owner <OWNER_ADDRESS>, y el otro address bajo el mismo mnemonic se encarga de los fondos; además, si se filtra la consensus key del nodo, tampoco se puede retirar el staking directamente. Si el mnemonic se deja en el servidor, este nivel de aislamiento prácticamente no sirve.
Derivo la dirección owner en un dispositivo sin conexión, solo entrego consensus.keys al nodo, y luego uso stake-info para verificar el profile index y stake active desde el bloque. Con la separación de funciones aumenta la custodia: si se pierde el owner, igualmente no se pueden retirar fondos. El nodo puede firmar bloques, pero el servidor no obtiene permiso para retirar; solo acepto esta estructura.
#dusk $DUSK
Lo comparo con el mostrador de un hotel. El gerente de turno necesita la tarjeta de habitación para gestionar el check-in; no hace falta que tenga la llave del almacén de seguridad general. El comando stake de @Dusk Dusk puede añadirse con --owner <OWNER_ADDRESS>, y el otro address bajo el mismo mnemonic se encarga de los fondos; además, si se filtra la consensus key del nodo, tampoco se puede retirar el staking directamente. Si el mnemonic se deja en el servidor, este nivel de aislamiento prácticamente no sirve.
Derivo la dirección owner en un dispositivo sin conexión, solo entrego consensus.keys al nodo, y luego uso stake-info para verificar el profile index y stake active desde el bloque. Con la separación de funciones aumenta la custodia: si se pierde el owner, igualmente no se pueden retirar fondos. El nodo puede firmar bloques, pero el servidor no obtiene permiso para retirar; solo acepto esta estructura.
#dusk $DUSK