Seguí volviendo a una parte de la documentación de la infraestructura de mercado de Dusk porque no encajaba con la forma en que normalmente pienso sobre la privacidad.
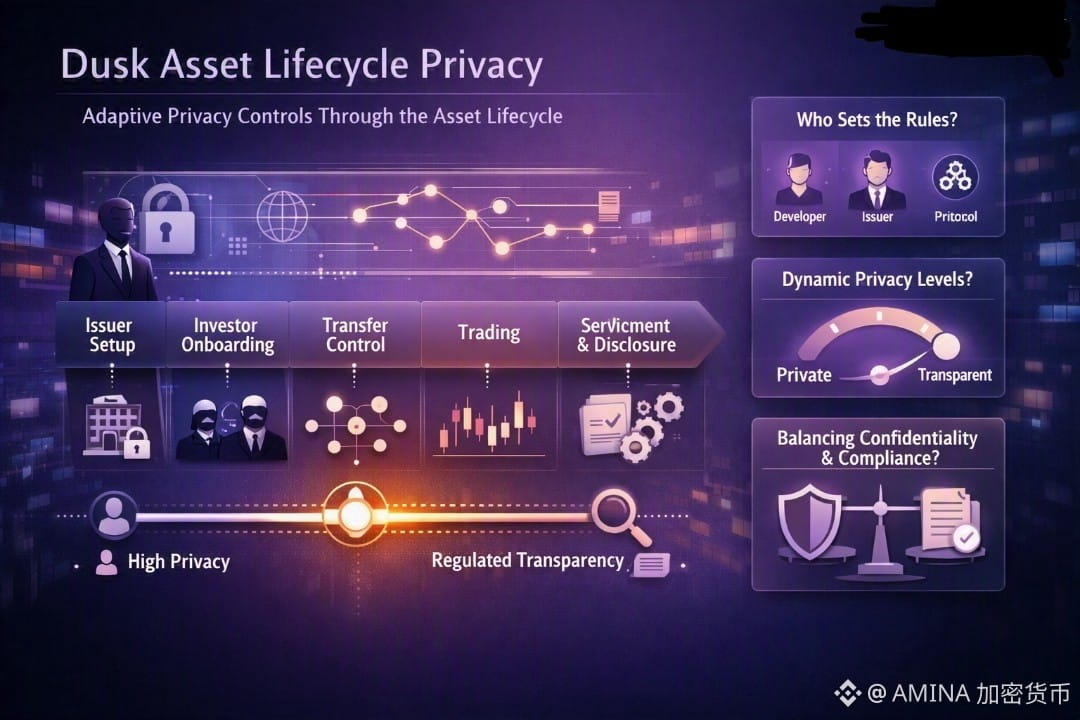
Dividen el ciclo de vida de un activo regulado en varios pasos: configurar al emisor, incorporar inversores, controlar las transferencias, operar, liquidar y, después, la gestión y la divulgación continuas.
Al principio, eso solo parecía un flujo de trabajo normal.
Luego noté la suposición de privacidad que estaba debajo.
En realidad, Dusk no está tratando la privacidad como algo que activas para toda la aplicación.
La visibilidad puede cambiar según lo que el activo esté haciendo y quién necesite ver qué.
Eso suena como una distinción pequeña, pero creo que cambia bastante la arquitectura.
Un proceso de incorporación de inversores podría necesitar confidencialidad porque exponer la identidad de todos sería innecesario.
La liquidación es diferente.
En ese punto, alguna parte autorizada puede necesitar información suficiente para confirmar que la transacción realmente ocurrió sin convertir todo el libro contable en un libro abierto.
Así que estoy empezando a pensar en el modelo de privacidad de Dusk menos como un botón de encendido/apagado y más como un control que se mueve a lo largo del ciclo de vida.
La parte que aún intento entender es dónde vive realmente esa decisión.
¿El emisor define las reglas de visibilidad para cada etapa?
¿El creador de la aplicación las controla?
¿O el protocolo ya empuja a los desarrolladores hacia ciertos valores predeterminados?
La tecnología es interesante.
Pero probablemente esa última pregunta me dice más sobre qué tan usable se vuelve esto para activos regulados reales. #dusk @Dusk $DUSK