#dusk $DUSK @Dusk
Al principio pensé que una sesión válida criptográficamente de Citadel 2 era un pase de acceso universal: si la prueba se verificaba en cadena, el servicio debería dejarme entrar.
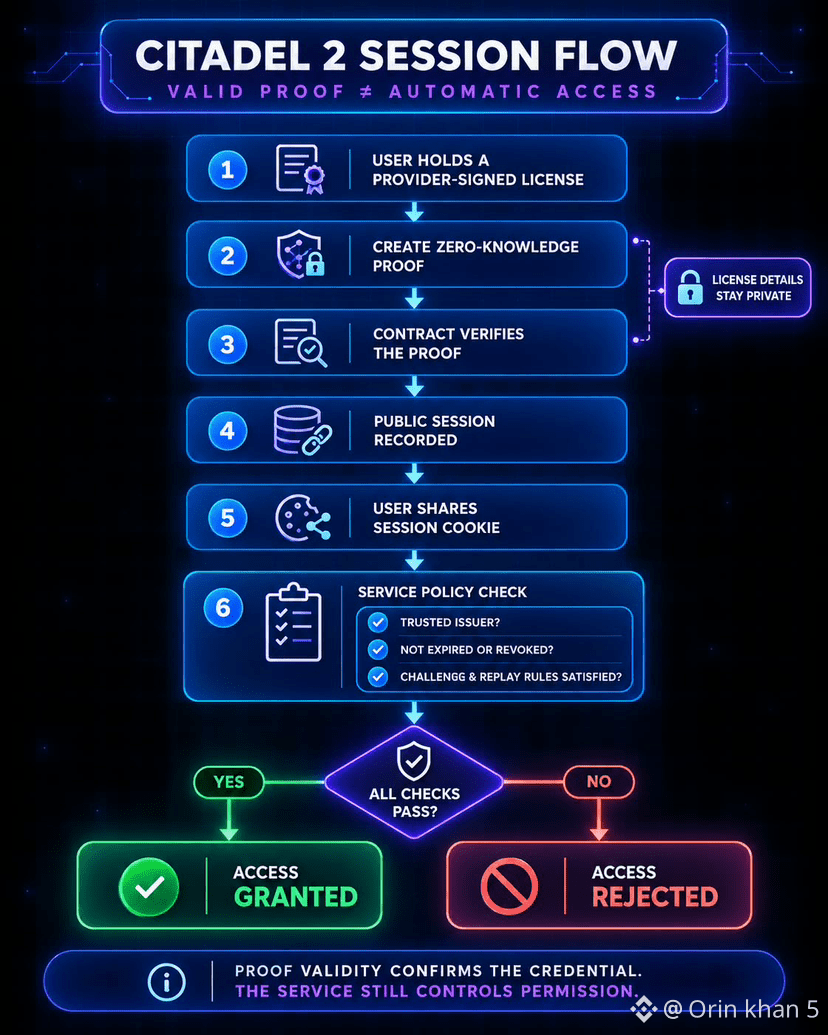
Mirando más de cerca a @Dusk, me di cuenta de que su diseño separa la validez de la prueba del permiso. El contrato puede verificar que tengo una licencia registrada y firmada por el proveedor y registrar una sesión sin exponer qué licencia usé. Luego comparto una cookie de sesión, que el servicio comprueba frente a ese registro público.
Pero la decisión final aún pertenece al servicio. Puede rechazarme si no confía en el emisor, si el credencial está caducado o revocado, o si no se cumplen sus reglas de reto y repetición.
Eso es lo que me gusta de este enfoque. La privacidad no tiene que eliminar el control; puede limitar la divulgación mientras deja intacta la política en el mundo real.
Me pregunto si los usuarios encontrarán ese equilibrio tranquilizador o confuso.
¿Preferirías acceso automático después de la verificación de la prueba, o comprobaciones específicas del servicio?
Al principio pensé que una sesión válida criptográficamente de Citadel 2 era un pase de acceso universal: si la prueba se verificaba en cadena, el servicio debería dejarme entrar.
Mirando más de cerca a @Dusk, me di cuenta de que su diseño separa la validez de la prueba del permiso. El contrato puede verificar que tengo una licencia registrada y firmada por el proveedor y registrar una sesión sin exponer qué licencia usé. Luego comparto una cookie de sesión, que el servicio comprueba frente a ese registro público.
Pero la decisión final aún pertenece al servicio. Puede rechazarme si no confía en el emisor, si el credencial está caducado o revocado, o si no se cumplen sus reglas de reto y repetición.
Eso es lo que me gusta de este enfoque. La privacidad no tiene que eliminar el control; puede limitar la divulgación mientras deja intacta la política en el mundo real.
Me pregunto si los usuarios encontrarán ese equilibrio tranquilizador o confuso.
¿Preferirías acceso automático después de la verificación de la prueba, o comprobaciones específicas del servicio?