Nuevo protocolo DeFi, equipo pequeño, grandes afirmaciones: esa combinación ha ganado un estereotipo específico y, en gran parte, merecido. Un informe de auditoría apresurado antes del lanzamiento, una página de bug bounty que existe más para lucirse que para ser efectiva, y una explotación de portada dentro del primer año que nadie vio venir porque realmente nadie estaba mirando. Es un patrón que se repite lo suficiente como para que la desconfianza hacia cualquier protocolo nuevo de préstamos sea una postura razonable por defecto.
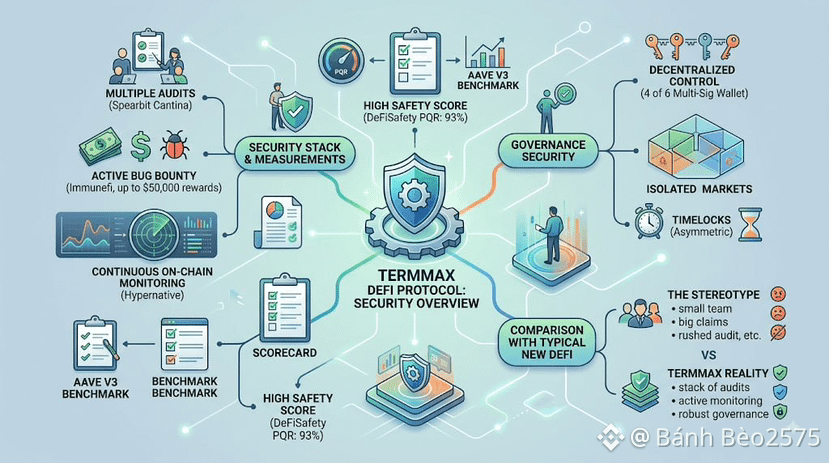
TermMax encaja de forma incómoda en ese estereotipo, sobre todo porque no coincide con el patrón en los detalles que realmente importan. El protocolo ejecuta varias rondas de auditorías a través de las competiciones Cantina de Spearbit en lugar de una única revisión previa al lanzamiento, mantiene un bug bounty activo en Immunefi con recompensas por vulnerabilidades críticas que alcanzan hasta $50,000, y además superpone el monitoreo continuo on-chain de Hypernative sobre ambos, vigilando la actividad sospechosa en tiempo real en lugar de depender únicamente de revisiones puntuales. TermMax informa una puntuación DeFiSafety PQR del 93%, una cifra que el equipo compara explícitamente con Aave V3, un protocolo que la mayor parte de la industria trata como el punto de referencia de seguridad.
La seguridad en gobernanza recibe un tratamiento similar: una wallet multisig 4 de 6 para funciones administrativas críticas, mercados aislados para que un problema en un par de colaterales no pueda desencadenar una cascada en todos los demás mercados del protocolo, y timelocks asimétricos en cambios de parámetros riesgosos. Nada de esto es inusual para los nombres más establecidos en los préstamos DeFi. Lo verdaderamente poco común es que sea un protocolo que solo se lanzó en abril de 2025.
Las auditorías acumuladas y una puntuación de alta seguridad reducen las probabilidades de un tipo específico de fallo sin eliminar el riesgo por completo, y las propias divulgaciones de riesgo de TermMax dicen lo mismo. Lo que hacen es sacar a TermMax del cubo de "nuevo y poco examinado" que el estereotipo asume por defecto, una distinción que vale la pena antes de descartar un protocolo joven solo por su antigüedad.
@TermMax #TermMax
$BTW $STBL $STAR
TermMax encaja de forma incómoda en ese estereotipo, sobre todo porque no coincide con el patrón en los detalles que realmente importan. El protocolo ejecuta varias rondas de auditorías a través de las competiciones Cantina de Spearbit en lugar de una única revisión previa al lanzamiento, mantiene un bug bounty activo en Immunefi con recompensas por vulnerabilidades críticas que alcanzan hasta $50,000, y además superpone el monitoreo continuo on-chain de Hypernative sobre ambos, vigilando la actividad sospechosa en tiempo real en lugar de depender únicamente de revisiones puntuales. TermMax informa una puntuación DeFiSafety PQR del 93%, una cifra que el equipo compara explícitamente con Aave V3, un protocolo que la mayor parte de la industria trata como el punto de referencia de seguridad.
La seguridad en gobernanza recibe un tratamiento similar: una wallet multisig 4 de 6 para funciones administrativas críticas, mercados aislados para que un problema en un par de colaterales no pueda desencadenar una cascada en todos los demás mercados del protocolo, y timelocks asimétricos en cambios de parámetros riesgosos. Nada de esto es inusual para los nombres más establecidos en los préstamos DeFi. Lo verdaderamente poco común es que sea un protocolo que solo se lanzó en abril de 2025.
Las auditorías acumuladas y una puntuación de alta seguridad reducen las probabilidades de un tipo específico de fallo sin eliminar el riesgo por completo, y las propias divulgaciones de riesgo de TermMax dicen lo mismo. Lo que hacen es sacar a TermMax del cubo de "nuevo y poco examinado" que el estereotipo asume por defecto, una distinción que vale la pena antes de descartar un protocolo joven solo por su antigüedad.
@TermMax #TermMax
$BTW $STBL $STAR