La arquitectura de Dusk no oculta tus transacciones; oculta la misma certeza de que sean tuyas para encontrarlas.
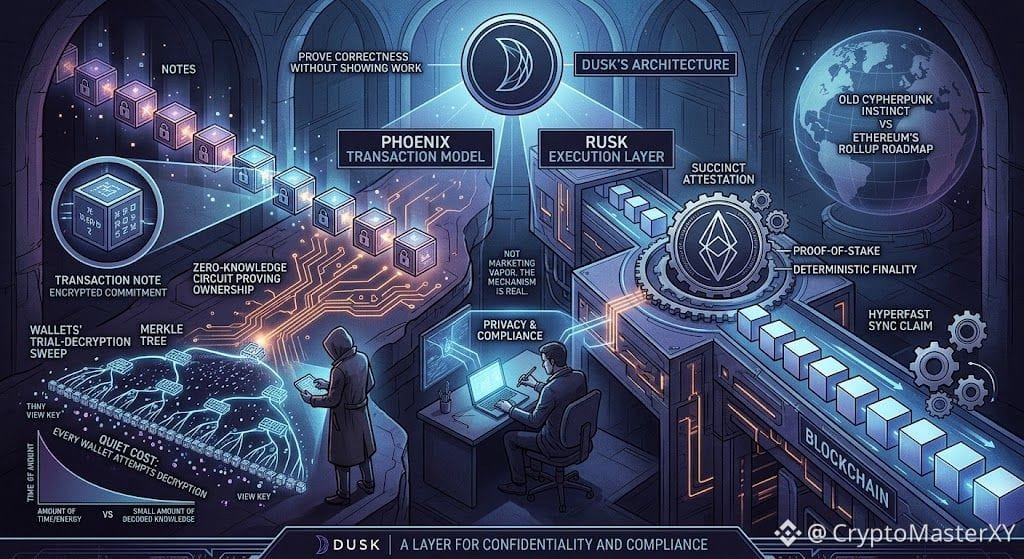
Ese es el paradojo que me siguió arrastrando a la misma pregunta: ¿cómo demuestra una cadena corrección sin mostrar nunca su trabajo? Seguimos dando vueltas en torno a Phoenix, el modelo de transacciones donde las notas existen como compromisos cifrados y la propiedad se prueba mediante circuitos de conocimiento cero en lugar de balances en texto plano.
Seguí yo mismo la ruta de descubrimiento de notas: el barrido de descifrado de prueba con la View Key contra el árbol Merkle, y lo que me impactó no fue el reclamo de privacidad; fue el intercambio que nadie promociona con mucha voz: cada cartera tiene que intentar el descifrado contra un conjunto creciente de notas solo para saber qué posee. Ese es el costo silencioso de la confidencialidad, y Dusk lo paga por adelantado para que la cadena no tenga que hacerlo.
Luego está Rusk, la capa de ejecución que lo envuelve en algo que todavía tiene que superar el consenso bajo Succinct Attestation, una variante de proof-of-stake construida para una finalidad determinista en lugar de un asentamiento probabilístico.
Nos encontramos comparándolo menos con la hoja de ruta centrada en rollups de Ethereum y más con el instinto cypherpunk más antiguo: que privacidad y cumplimiento no son opuestos si la capa de conocimiento cero es lo bastante expresiva para probar restricciones regulatorias sin revelar los datos subyacentes.
Todavía no me convence que las afirmaciones de rendimiento se sostengan bajo una carga institucional real, y así lo dije cuando una colega cuestionó el lenguaje de “sincronización hiperrápida”. Pero el mecanismo es real, no es simple vapor publicitario, y esa distinción es lo que me mantuvo escribiendo en lugar de alejarme.
@Dusk #dusk $DUSK $PORTAL $VELVET
Ese es el paradojo que me siguió arrastrando a la misma pregunta: ¿cómo demuestra una cadena corrección sin mostrar nunca su trabajo? Seguimos dando vueltas en torno a Phoenix, el modelo de transacciones donde las notas existen como compromisos cifrados y la propiedad se prueba mediante circuitos de conocimiento cero en lugar de balances en texto plano.
Seguí yo mismo la ruta de descubrimiento de notas: el barrido de descifrado de prueba con la View Key contra el árbol Merkle, y lo que me impactó no fue el reclamo de privacidad; fue el intercambio que nadie promociona con mucha voz: cada cartera tiene que intentar el descifrado contra un conjunto creciente de notas solo para saber qué posee. Ese es el costo silencioso de la confidencialidad, y Dusk lo paga por adelantado para que la cadena no tenga que hacerlo.
Luego está Rusk, la capa de ejecución que lo envuelve en algo que todavía tiene que superar el consenso bajo Succinct Attestation, una variante de proof-of-stake construida para una finalidad determinista en lugar de un asentamiento probabilístico.
Nos encontramos comparándolo menos con la hoja de ruta centrada en rollups de Ethereum y más con el instinto cypherpunk más antiguo: que privacidad y cumplimiento no son opuestos si la capa de conocimiento cero es lo bastante expresiva para probar restricciones regulatorias sin revelar los datos subyacentes.
Todavía no me convence que las afirmaciones de rendimiento se sostengan bajo una carga institucional real, y así lo dije cuando una colega cuestionó el lenguaje de “sincronización hiperrápida”. Pero el mecanismo es real, no es simple vapor publicitario, y esa distinción es lo que me mantuvo escribiendo en lugar de alejarme.
@Dusk #dusk $DUSK $PORTAL $VELVET