He pasado suficiente tiempo en cripto como para ver que lo permissionless a menudo se trata como si cubriera todo el sistema. En realidad, puede que solo describa una parte. Cuando entran en juego los activos regulados, esa diferencia se vuelve mucho más importante.
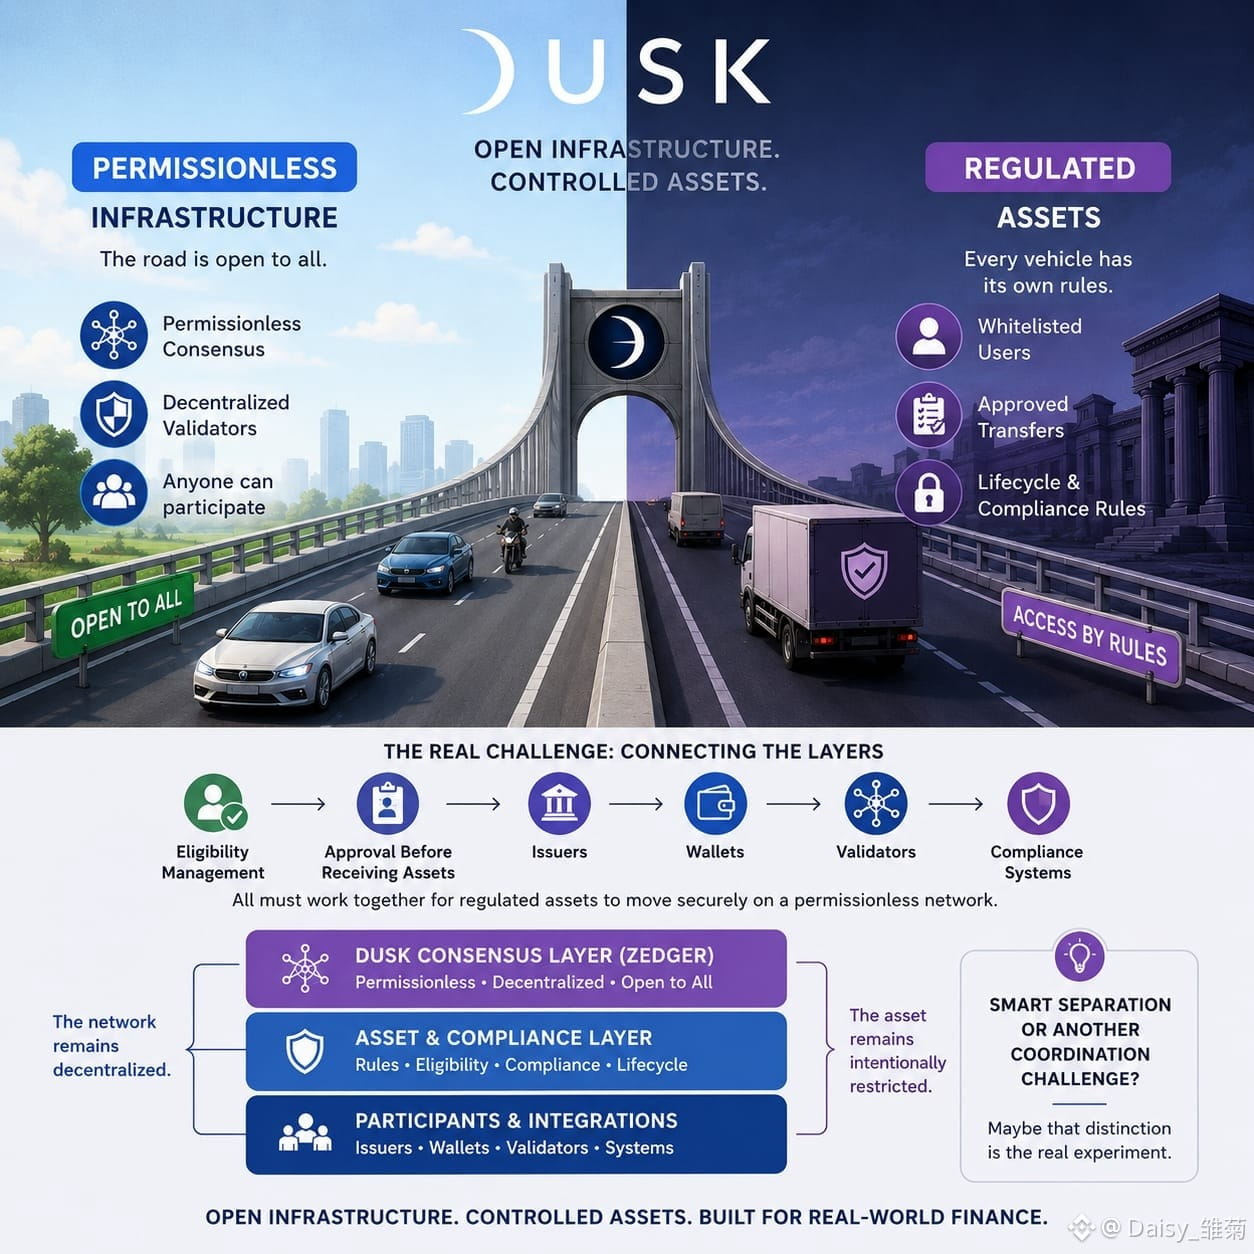
@Dusk destaca porque su consenso puede mantenerse permissionless, mientras que los activos construidos encima aún pueden seguir reglas estrictas. Los validadores pueden ayudar a asegurar la red, mientras que una seguridad regulada puede exigir usuarios aprobados, transferencias permitidas o reglas claras de ciclo de vida.
Al principio, eso suena a un conflicto. Pero quizá no lo sea.
Piensa en ello como una carretera pública: cualquiera puede usar la carretera, pero distintos vehículos pueden seguir teniendo reglas de acceso diferentes.
El verdadero desafío comienza cuando estas capas se conectan. Hay que gestionar la elegibilidad. Es posible que los usuarios necesiten aprobación antes de recibir activos. Los emisores, las billeteras, los validadores y los sistemas de cumplimiento deben trabajar juntos.
La red puede seguir siendo descentralizada mientras que el propio activo permanezca intencionalmente restringido.
El modelo Zedger de Dusk se construyó en torno a usuarios con lista blanca y requisitos de ciclo de vida de seguridad regulada, dejando muy claro este equilibrio.
Así que la gran pregunta es:
¿Es esta una separación inteligente entre infraestructura abierta y activos controlados, o simplemente otro desafío de coordinación?
Quizá esa distinción sea el verdadero experimento.
@Dusk #dusk $DUSK