

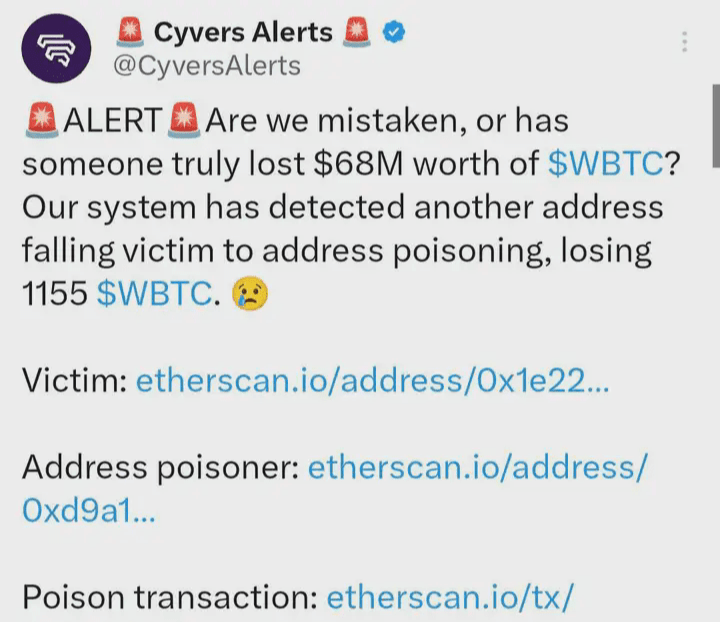
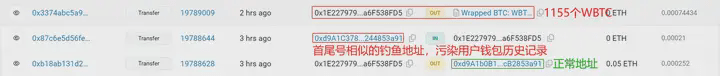
Un multimillonario fue hackeado y le robaron 1155 bitcoins. 68000000 dólares podrían perderse para siempre debido a un pequeño descuido. El hacker observó la cartera de la víctima y notó que a menudo realizaba transferencias grandes a una dirección. Así que el hacker creó una dirección de cartera similar en el primer número y le transfirió una pequeña cantidad a la víctima. La víctima confundió la cartera del hacker con otra de la suya y le transfirió a la dirección del hacker. Transfirió 68000000 dólares de una sola vez, y ese dinero simplemente desapareció.
Esto nos dice que en el mundo de las criptomonedas, cada persona es el primer responsable de la seguridad de sus propios bienes. En el oscuro bosque del mundo blockchain, primero recuerda las siguientes dos grandes reglas de seguridad:
Cero confianza (Zero Trust). Simplemente significa mantener la sospecha, y hacerlo siempre con sospecha.
Verificación continua. Si crees que debes hacerlo, entonces debes tener la capacidad de verificar esos puntos que dudas, y convertir esa capacidad en un hábito.
Imprescindible para principiantes (Manual de rescate en el oscuro bosque de la cadena de bloques)
Una imagen
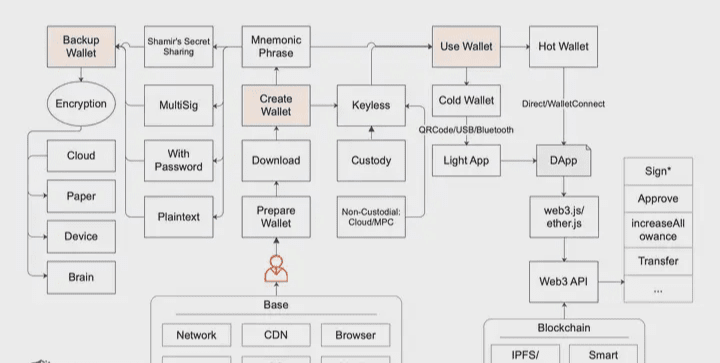
Antes de mirar con detenimiento el texto que viene a continuación, puedes echar un vistazo rápido a esta imagen. El flujo, en realidad, incluye tres partes principales: crear el monedero, respaldarlo y usarlo.
Siguiendo estos tres grandes procesos, vamos a analizar en detalle cada punto clave involucrado.
Crear monedero
Lo más más más esencial de un monedero es esa clave privada (o frase semilla).
La clave privada es tu identidad. Si se pierde o se roba esa clave, entonces esa identidad ya no es tuya. Hay muchas aplicaciones de monederos; algunas conocidas también abundan. No planeo ni puedo presentarlas todas una por una. Pero este manual sí mencionará algunos monederos concretos. Ten en cuenta que los que se mencionan necesariamente son aquellos en los que tengo al menos una confianza básica. Pero no garantizo que no puedan surgir problemas de seguridad durante tu uso, ni que los riesgos de seguridad del monedero objetivo estén necesariamente dentro de lo que yo espero (en adelante no volveré a hablar de esto sin parar; las dos reglas de seguridad que mencioné al inicio espero que las tengas siempre en mente).
Según la clasificación por tipo de aplicación, los monederos principalmente incluyen: monederos para PC, extensiones para el navegador, monederos móviles, monederos de hardware y monederos web, etc. Según si accedes a la red o no, se pueden dividir en monederos fríos y monederos calientes. Cuando queramos entrar en este mundo, primero debemos pensar para qué usaremos el monedero que tendremos. El uso determina qué monedero usarás; y también el uso determina cómo tratarás ese monedero.
Sin importar qué monedero elijas, hay algo que puedes estar seguro: con el tiempo en este mundo, no podrás tener solo un monedero.
Entonces aquí necesitamos recordar otro principio de seguridad: hacer aislamiento, es decir, no poner los huevos en una sola cesta. En general, cuanto más frecuentemente uses el monedero, mayor será el riesgo de que algo salga mal. Ten siempre presente: al enfrentarte a algo nuevo, prepárate un monedero separado y usa una pequeña cantidad de fondos para probarlo durante un tiempo. A menos que tú, como yo, hayas pasado por incontables cosas y ya lo tengas claro para muchas. Pero, aun así, ¿quién camina por la orilla del río sin mojarse el zapato?
Descargar
Solo algo tan simple como esto, en realidad no es tan simple. ¿La razón?
Muchísima gente (de verdad, muchísima) no encuentra el sitio web oficial correcto ni la tienda de aplicaciones correcta, así que termina instalando un monedero falso.
Muchísima gente no sabe cómo confirmar si la aplicación descargada fue alterada.
Entonces, aunque no llegaste a empezar con éxito, ya te caíste antes de entrar. Aún ni habías entrado en este mundo, y tu monedero ya estaba vacío.
Sobre el punto 1 anterior, encontrar el sitio web oficial correcto tiene trucos. Por ejemplo:
Google (ojo: los anuncios en los resultados de búsqueda son muy poco confiables)
Inclusión reconocida por la industria, como CoinMarketCap
Pregúntale a más personas que sean bastante confiables
Bien, toda la información de los puntos anteriores puede combinarse y servir de referencia, apoyándose mutuamente para validar conclusiones. Al final, la verdad solo hay una :) ¡Felicidades! Encontraste el sitio web oficial correcto.
Luego, necesitas descargar e instalar la aplicación. Si es un monedero para PC, según los enlaces de descarga que ofrece el sitio oficial, después de descargar se requiere que lo instales tú mismo. Antes de instalar, se recomienda hacer una verificación de si el archivo fue alterado. Aunque este método no puede evitar casos en los que la fuente haya sido alterada completamente desde el principio (por ejemplo, que el propio equipo oficial actúe mal internamente, que el sitio oficial sea hackeado y se reemplaze información, etc.), sí puede evitar escenarios como: que la fuente sea alterada parcialmente o que sea modificada mediante un ataque de “hombre en el medio”.
La verificación de si hubo alteración, en realidad, es una verificación de la consistencia del archivo. Los métodos comunes son dos:
Una es la verificación por hash, por ejemplo MD5, SHA256, etc. En la mayoría de los casos, MD5 es suficiente, pero existe un riesgo muy pequeño de colisión por hash. Por eso, en la industria normalmente se elige SHA256: es suficiente y también lo suficientemente seguro.
La otra es la verificación de firma GPG. Esto también es muy popular. Se recomienda encarecidamente aprender y dominar la herramienta GPG, sus comandos y métodos. Aunque para principiantes sea algo costoso, cuando te acostumbras, créeme: serás muy feliz.
Dicho esto, en realidad no son muchos los proyectos en la industria que lo hagan así. Entonces, cuando te encuentras uno, es algo realmente valioso y difícil de hallar: algo que debes apreciar. Por ejemplo, un monedero de Bitcoin como Sparrow Wallet. En la página de descarga, la sección “Verifying the Release” es simplemente de 10/10: muestra claramente dos métodos con guías, y puedes usarlas como referencia para aprender directamente.
Hay dos herramientas GPG que se mencionan en esta página:
GPG Suite, que funciona en macOS.
Gpg4win, que funciona en Windows.
Si observas con cuidado, te darás cuenta de que las páginas de descarga de estas dos herramientas GPG en realidad incluyen explicaciones de verificación de consistencia para ambos métodos. Pero, lo siento: no te enseñan paso a paso cómo verificar. Supongo que creen que eres una persona inteligente y que completarías esos conocimientos por tu cuenta :)
Si es un monedero como extensión del navegador, por ejemplo, este famosísimo MetaMask, tu única oportunidad de prestar atención es a si en la página de descarga de la extensión hay suficientes usuarios y cómo está la valoración. Por ejemplo, en la Chrome Web Store, MetaMask tiene más de 10 millones de usuarios y más de 2 mil usuarios han dejado valoraciones, aunque la calificación final no sea tan alta. ¿Alguien diría que esto no se puede “falsificar”? Amigo, sí, se puede “fabricar” (hacer subir). Pero, si el volumen es tan enorme, ¿cómo es que todos los demás son tontos?
Si es un monedero para móvil, el método de verificación es similar al de la extensión, pero con un detalle importante: el App Store del iPhone está dividido por regiones. Entonces, si descargas un monedero usando una cuenta del App Store de tu país (por ejemplo, la región de tu país), te recomiendo que solo hagas una cosa: ¡no lo uses! Cámbialo por una cuenta del App Store de otra región, como la de EE. UU. Además, usando el sitio web oficial correcto también puedes guiarte hacia el lugar correcto de descarga (por ejemplo, Trust Wallet, muy conocido a nivel global). Asegúrate de que el sitio oficial sea seguro: si el sitio oficial fue hackeado, entonces la responsabilidad de seguridad es realmente enorme.
Si es un monedero de hardware, en pocas palabras: puedes comprarlo siguiendo las guías de compra desde el sitio oficial, no vayas directamente a tiendas online. Cuando te llegue, también debes comprobar si hubo alguna modificación o manipulación en el proceso. Por supuesto, hay manipulaciones de embalaje de hardware que son muy inteligentes y no siempre se pueden detectar. En ese momento se recomienda: de cualquier manera, al usarlo, realiza al menos tres veces seguidas el proceso de creación desde cero, desde el inicio. Registra la frase semilla generada y las direcciones del monedero relacionadas; si no se repite, ya está.
Si es un monedero web, no se recomienda en absoluto usar ese tipo de monedero en línea. A menos que no tengas otra opción, entonces identifica que sea el oficial y resuélvelo rápido. No te apegues emocionalmente a ello.
Mnemonic Phrase
En general, después de crear un monedero, la información clave con la que trabajas directamente es la frase semilla (no la clave privada). Al fin y al cabo, la frase semilla está pensada para que los humanos puedan memorizarla. La frase semilla tiene acuerdos estándar (por ejemplo, BIP39), por lo que exige cosas específicas: por ejemplo, normalmente son 12 palabras en inglés, aunque también pueden ser otras cantidades (múltiplos de 3). Pero no suelen superar las 24 palabras; si fueran más, sería demasiado complejo y dejaría de usarse. Si hay menos de 12 palabras, la seguridad tampoco es confiable. Con 12, 15, 18, 21 y 24 todo está bien. Sin embargo, según la costumbre de la industria, generalmente se usa 12 palabras: suficiente seguridad. Hay algunos enfoques con rigor extremo, casi obsesivo, como Ledger (hardware wallet) con estándar de 24 palabras. Además de palabras en inglés, también pueden ser otras: por ejemplo, chino, japonés, coreano, etc. Pero no cualquier palabra sirve: hay una lista fija de 2048 palabras.
Al crear un monedero, la aparición de la frase semilla es extremadamente sensible. Presta atención a que no haya nadie a tu alrededor, cámaras, etc., cualquier cosa que pueda causar que te estén mirando. Al mismo tiempo, verifica si la frase semilla es lo suficientemente aleatoria. Normalmente, los generadores de frase semilla de carteras conocidas usan números aleatorios absolutamente suficientes. ¿Para qué sirve esto, si no era para prevenir el “por si acaso”? De verdad es muy difícil saber si el monedero que te entregan tiene alguna “trampa por si acaso”. Tampoco lo hagas complicado: una vez que adquieras estos buenos hábitos de seguridad, créeme, realmente serás muy feliz. Por último, en algunos escenarios incluso puedes considerar crear el monedero sin conexión. Especialmente si vas a usar ese monedero como monedero frío: estar sin red es casi una estética de “fuerza bruta”.
Keyless. Como su nombre indica, significa “sin clave privada”. Aquí dividimos Keyless en dos grandes escenarios (ojo: esta clasificación no representa necesariamente una forma reconocida por la industria; solo es para facilitar mi explicación):
Custodial (en custodia), es decir, mediante terceros. Por ejemplo, exchanges centralizados y monederos: el usuario solo registra una cuenta y no posee la clave privada; la seguridad depende por completo de esas plataformas centralizadas.
Non-Custodial (no en custodia). Es decir, una modalidad donde el usuario tiene el único control tipo clave privada, pero no tiene directamente la clave privada (o frase semilla). Por ejemplo, apoyarse en plataformas Cloud conocidas para custodia, autenticación y autorización: en ese caso, la plataforma Cloud conocida se convierte en el punto débil del “barril” (la parte más débil). También se usa el cálculo multipartito seguro (MPC) para garantizar que no exista riesgo de punto único; y al mismo tiempo se combina con Cloud conocido para ofrecer la mejor experiencia de usuario.
Para mí, he usado varias formas de Keyless. Las plataformas centralizadas con buena reputación y gran solidez ofrecen una buena experiencia: si no es por causas atribuibles a uno mismo que se roben los fondos (por ejemplo, que se roben permisos relacionados con la cuenta), estas plataformas también se hacen cargo cubriendo las pérdidas. En cuanto a las soluciones Keyless basadas principalmente en MPC, creo que tienen un futuro prometedor y deberían difundirse lo antes posible. Yo he usado algunas buenas, como (ZenGo, Fireblocks, Safeheron). Las ventajas son evidentes; aquí solo menciono unas cuantas:
En estas blockchains conocidas, la práctica de ingeniería con algoritmos MPC es cada vez más madura; solo se necesita aplicar MPC a la clave privada.
Una sola idea puede resolver las diferencias extremadamente grandes en las soluciones de multisig entre distintas blockchains. Así, en la percepción del usuario, se vuelve algo “universal”, que es lo que solemos llamar: multisig universal.
Puede garantizar que la clave privada real nunca aparezca, y que el riesgo de punto único se resuelva mediante cálculo multipartito.
Combinado con una Cloud conocida (o lo que algunos llaman Web2), MPC no solo es seguro sino que también ofrece una experiencia más fluida.
Las ventajas son claras, pero las desventajas también las hay. También las menciono brevemente:
Cumple los estándares reconocidos por la industria y es de código abierto; en este aspecto, la madurez todavía es muy insuficiente. Todos aún necesitan seguir esforzándose.
Muchísima gente dice que básicamente solo se utiliza el ecosistema de Ethereum (o, en otras palabras, blockchains basadas en EVM). Entonces, un esquema de multisig mediante contratos inteligentes, como Gnosis Safe, ya sería suficiente.
Cualquiera que sea el método, mientras sientas que es seguro y controlable, y además te resulte cómodo de usar, entonces es una buena opción. Cada quien verá a su manera.
Bien, por ahora ya se presentan las precauciones de seguridad relacionadas con la creación del monedero. Algunos problemas de seguridad de carácter general se tratarán más adelante; no te preocupes por ello de momento :)
Respaldar el monedero
Muchísimas personas bastante capaces han caído en estas trampas, incluida yo. Caminar por la orilla del río y mojarse los zapatos: lo admito. Afortunadamente, no era un monedero con un gran valor de activos y, al final, gracias a un hermano de SlowMist me ayudaron a descifrar y resolver el problema. Ese es lo “poderoso” del asunto: yo no respaldé bien, caí en la trampa, pero aun así tengo recursos excelentes que me permiten resolverla. Aun así, también me sudan las manos; es algo humano. Seguro que tampoco te gusta esa sensación. Entonces, concéntrate y aprende cómo respaldar un monedero de forma segura.
Tipo de frase semilla / clave privada
Cuando hablamos de los respaldos de monederos, en el fondo se trata de respaldar la frase semilla (o la clave privada; para facilitar la explicación, en el texto que sigue normalmente solo se mencionará la frase semilla). Las frase semilla que obtenemos puede clasificarse principalmente en varios tipos:
Texto plano
Con contraseña
Multisig
Shamir's Secret Sharing, abreviado como SSS
Estas categorías: voy a explicarlas brevemente.
Texto plano, fácil de entender: ya tienes las 12 palabras en inglés y, dentro de ellas, los activos son tuyos. En este momento, puedes considerar hacer un poco de “regla de desorden” especial, incluso reemplazar una palabra por otra. Esto le causa dolores de cabeza a los malos, pero si tú mismo olvidas esa “regla”, entonces te tocará a ti el dolor de cabeza. No pienses que eso es imposible. Créeme: a uno, dos o cinco años, la memoria realmente se desordena. Hace unos años, cuando usé un Ledger, caí en una trampa: la frase semilla de 24 palabras; al copiar el respaldo, alteré el orden. Años después, olvidé la regla de orden, y ni siquiera recordaba si había reemplazado alguna palabra. Como dije antes, el problema se solucionó después: un programa de descifrado especializado generó el orden correcto de palabras de la frase semilla y corrigió algunas palabras que estaban mal.
Con contraseña. Según el estándar, la frase semilla se puede usar con contraseña. La frase semilla sigue siendo la misma, pero al agregar la contraseña se obtiene una semilla diferente. Esa semilla es la que luego se utiliza para derivar una serie de claves privadas, claves públicas y direcciones correspondientes. En este caso, no solo debes respaldar bien la frase semilla, sino que también debes recordar la contraseña. Además, sobre el formato con contraseña: además de la frase semilla correspondiente, la clave privada también tiene estándares relacionados (como BIP38). Y también, en el ecosistema como el de Ethereum, existen archivos tipo Keystore muy comunes.
Multisig. Puedes entenderlo como que para usar los fondos objetivo se requiere la autorización de varias personas mediante firmas; el multisig es bastante flexible y puedes configurar políticas de aprobación. Por ejemplo: hay 3 personas con llaves (frase semilla o clave privada), y se necesita cumplir con al menos 2 personas aprobando con firma para que los fondos del objetivo puedan usarse. Cada blockchain tiene su propia solución de multisig. En la serie de Bitcoin es fácil de entender: los monederos conocidos de Bitcoin lo admiten nativamente. Pero en la serie de Ethereum, el multisig se implementa principalmente mediante contratos inteligentes, como Gnosis Safe. Además de esos esquemas de multisig más comunes, existe otro tipo que está en auge: MPC (Secure Multi-Party Computation), es decir, cálculo multipartito seguro. Es similar a la experiencia de multisig tradicional, pero el principio es totalmente diferente. Con MPC se puede lograr un multisig general, sin necesidad de mecanismos de multisig distintos para cada cadena.
SSS, el esquema de Compartición Secreta de Shamir. Su función es dividir la semilla en varias partes (normalmente, cada parte tiene 20 palabras). Para restaurar el monedero, necesitas usar una cantidad específica de partes para poder recuperarlo.
Usar multisig, SSS, etc., en realidad te hace sentir mucho más tranquilo: se evita el riesgo de punto único. Pero la gestión también es relativamente más compleja y, muchas veces, implica a varias personas. Comodidad y seguridad son una contradicción eterna; depende de cada quien. Pero, en términos de reglas y principios, no hay que ser perezoso.
Encryption
Cifrar es un concepto muchísimo, muchísimo más grande. Sea cifrado simétrico, asimétrico o cualquier otro “nivel avanzado”, mientras hayas cifrado, años después tú (o tu persona de respaldo ante desastres) podrás descifrarlo bien; y ese cifrado que otros no pueden descifrar es un buen cifrado.
Según la regla de seguridad de “cero confianza”, cuando respaldamos el monedero, en cada etapa debemos asumir que puede haber una intrusión, incluso en el entorno físico como una caja fuerte. No olvides que, en este mundo, aparte de ti, no hay nadie que sea completamente confiable. En realidad, a veces ni tú mismo eres completamente confiable, por ejemplo, por la memoria que puede desvanecerse o desordenarse. Pero no voy a asumir un escenario tan aterrador, porque al final igual lo arruinarías todo.
Al hacer respaldos, debes considerar especialmente el plan de contingencia. El plan de contingencia se centra en evitar el riesgo de punto único: si desapareces, o si desaparece el entorno donde estaba el objetivo del respaldo, ¿qué harás? Por eso, las cosas importantes deben tener personas de contingencia; y las cosas importantes deben tener respaldos en varios lugares.
Entonces, no voy a enrollarme con la elección de la persona para contingencias; tú decide a quién confías. Lo que sí destacaré en concreto son los respaldos en varios lugares. Primero mira las formas básicas de dónde se respalda:
Cloud
Papel
Device
Brain
Cloud (respaldo en la nube). Muchísima gente reacciona con miedo al mencionar el respaldo en la nube, como si los hackers realmente pudieran meterse en todas partes. En realidad, la lucha de ataque y defensa siempre es una confrontación de costos: gana quien invierte más, ya sea en talento o en dinero. Para mí, confío bastante en los servicios cloud ofrecidos por Google, Apple, Microsoft, etc., porque sé de lo fuertes que son sus equipos de seguridad y de cuánto invierten en seguridad. Pero además de defenderse contra hackers externos, también me preocupa mucho la capacidad de seguridad interna para control de riesgos y las restricciones relacionadas con la protección de datos de privacidad. De las opciones en las que confío, todas gestionan bastante bien los riesgos de seguridad que me importan. Pero no existe nada absoluto. Si elijo usar estas nubes para respaldar datos extremadamente importantes (como un monedero), entonces también cifraré el monedero al menos una vez más.
Bien, ya dominas GPG:) Ahora ya has cifrado con GPG en un entorno seguro sin conexión los contenidos relacionados con tu monedero (frase semilla o clave privada). Puedes tirar directamente los archivos cifrados en estos servicios en la nube y guardarlos. No pasa nada. Pero aquí necesito recordarte: no pierdas la clave privada de tu GPG ni olvides la contraseña de la clave privada...
Hasta aquí, parece que aún no te has adaptado a los problemas que trae la seguridad. Ya diste el primer paso con GPG, pero ahora también debes respaldar la clave privada de GPG y la contraseña de la clave privada. En realidad, cuando llegas a este punto, ya estás familiarizado; respaldar esas cosas tampoco resulta tan complicado. No lo desarrollaré: déjalo para que la práctica te haga ver la verdad.
Si quieres ahorrar esfuerzos, existe otra solución que podrías considerar, aunque en seguridad tendrá alguna rebaja. No sé exactamente cuánto descuento es, pero a veces en ciertos escenarios yo también me lo permito; por eso considero usar una herramienta conocida para ayudar. Esa herramienta es 1Password. La versión nueva de 1Password ya permite guardar directamente contenido relacionado con monederos, como frase semilla, contraseñas, direcciones del monedero, etc. Esto facilita mucho al usuario. En realidad, otras herramientas del mismo tipo (como Bitwarden) también pueden servir, solo que no son tan cómodas de usar.
Papel. Muchos monederos de hardware incluyen algunas tarjetas de papel de buena calidad. Puedes copiar allí tu frase semilla (en formatos como texto plano, SSS, etc.). Además de papel, también hay planchas de metal (resistentes al fuego, al agua y a la corrosión, aunque claro, no lo verifiqué). Después de copiar la frase semilla, se hace una verificación: si todo está bien, lo guardas en el lugar que consideres seguro, por ejemplo, una caja fuerte. Personalmente, me gusta bastante Paper: si el entorno donde se guarda es bueno, su vida útil es mucho mayor que la de los dispositivos electrónicos.
Device: varios dispositivos. Los dispositivos electrónicos suelen usarse como forma de respaldo: un ordenador, iPad, iPhone, disco duro externo, memoria USB, etc., pueden servir según tu preferencia. Luego está la transmisión segura entre dispositivos; la que a mí me da más confianza es el envío directo (AirDrop) o USB, es decir, métodos punto a punto en los que es bastante difícil que ocurra un ataque de “hombre en el medio”. Solo que tengo una preocupación natural: en muchos años puede que estos dispositivos electrónicos se estropeen, así que mantendré el hábito de revisarlos al menos una vez por año. Algunas prácticas redundantes (por ejemplo, cifrado) puedes tomarlas como referencia de lo que se dice en el apartado de Cloud.
Brain: memorizar en la cabeza es muy satisfactorio y emocionante. En realidad, cada quien tiene su propio “palacio de la memoria”. Esto no es magia; se puede entrenar, y con práctica se vuelve natural. Hay bastantes cosas que realmente es mejor memorizarlas; si al final vale solo para memorizar y confiar únicamente en la mente, eso depende de ti. De todos modos, ten en cuenta dos riesgos: 1) el tiempo puede hacer que los recuerdos se debiliten o se desordenen; 2) es posible que tú mismo tengas un accidente. No diré más aquí; amplíalo por tu cuenta.
Ahora ya lo tienes todo respaldado. No cifres de más, porque si cifras demasiado, años después sería como “perderse el uno al otro” (no poder descifrarlo). Según la regla de seguridad de “verificación continua”, sin importar si el cifrado y el método de respaldo son demasiado o no, debes realizar validaciones regulares y en momentos inesperados. La frecuencia depende de tu memoria. A veces, te das la vuelta y ya lo olvidaste. Verificar no significa necesariamente tener que descifrarlo por completo y mirarlo todo; mientras el proceso entero sea correcto, una verificación parcial también sirve. Por último, también debes asegurarte de que el proceso de verificación sea confidencial y seguro.
Ya, respira hondo. En realidad, empezar es lo más difícil. Cuando ya tengas todo lo anterior listo, entonces comencemos de verdad a adentrarnos en ese oscuro bosque:)
Te invitamos a seguir a RongRong: podrás ver aprendizaje en tiempo real, aprender y compartir experiencias con la comunidad, y además entender con claridad el rumbo y la estrategia del mercado. No importa qué estilo tenga el mercado: si puedes saberlo con antelación, entonces tendrás tiempo para dominarlo mejor!!!

