


Directorio de contenidos:
· La tarjeta SIM fue robada por piratas informáticos
· ¿La verificación por SMS de Verizon podría ser una vulnerabilidad de seguridad?
· Vitalik también ha experimentado el intercambio de SIM antes
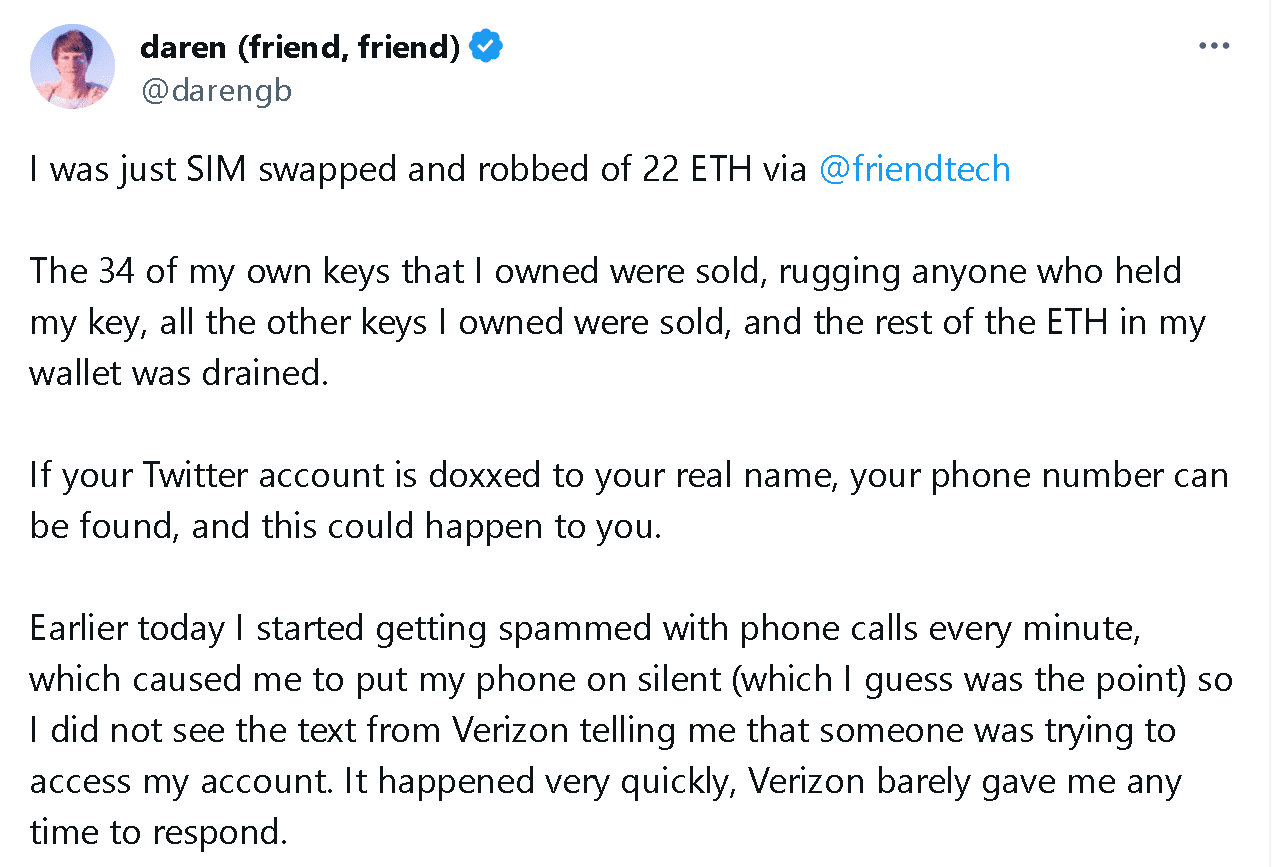
El 3 de octubre, @darengb publicó en la plataforma de redes sociales Se informa que todas las claves que posee el usuario en friend.tech y las claves del usuario que se encuentran en las cuentas de otras personas se han vendido, y el ETH restante en la billetera del usuario se ha agotado. "Si su cuenta de Twitter está doxxada y se encuentra su nombre real, se encontrará su número de teléfono, lo que podría pasarle a usted", agregó @darengb.
Tarjeta SIM robada por hackers
El nombre real y el número de teléfono se encontraron a través de la cuenta de Twitter, y la clave de la cuenta de friend.tech fue robada. La lógica detrás de esto era que los piratas informáticos robaron la tarjeta SIM vinculada al usuario.
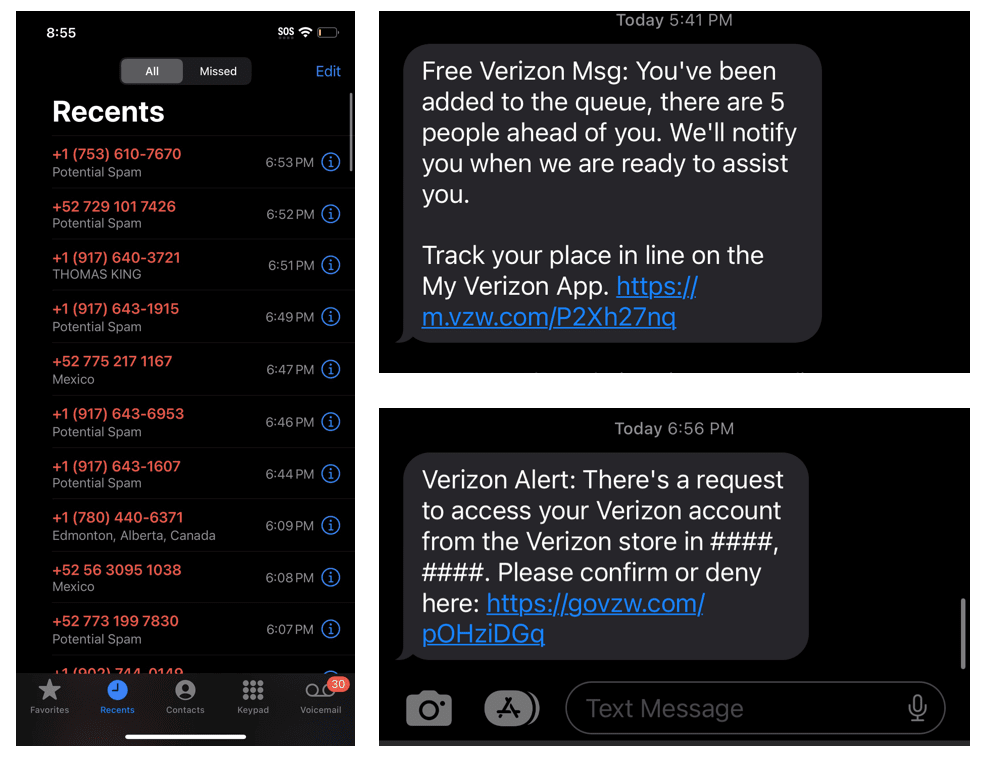
@darengb también detalló cómo le robaron su amigo.tech en su tweet: “Hoy temprano, comencé a recibir spam cada minuto, lo que me hizo poner mi teléfono en silencio (supongo que ese es el punto), así que no vi un Mensaje de texto de Verizon diciéndome que alguien estaba intentando acceder a mi cuenta. Sucedió muy rápido y Verizon apenas me dio tiempo para responder. Abrí FriendTech pensando que había un error porque mi sala de chat estaba vacía. Intenté verificar Octav y vi. "El tweet de otra persona sobre el intercambio de SIM en el FT, y fue entonces cuando me di cuenta de lo que estaba pasando".
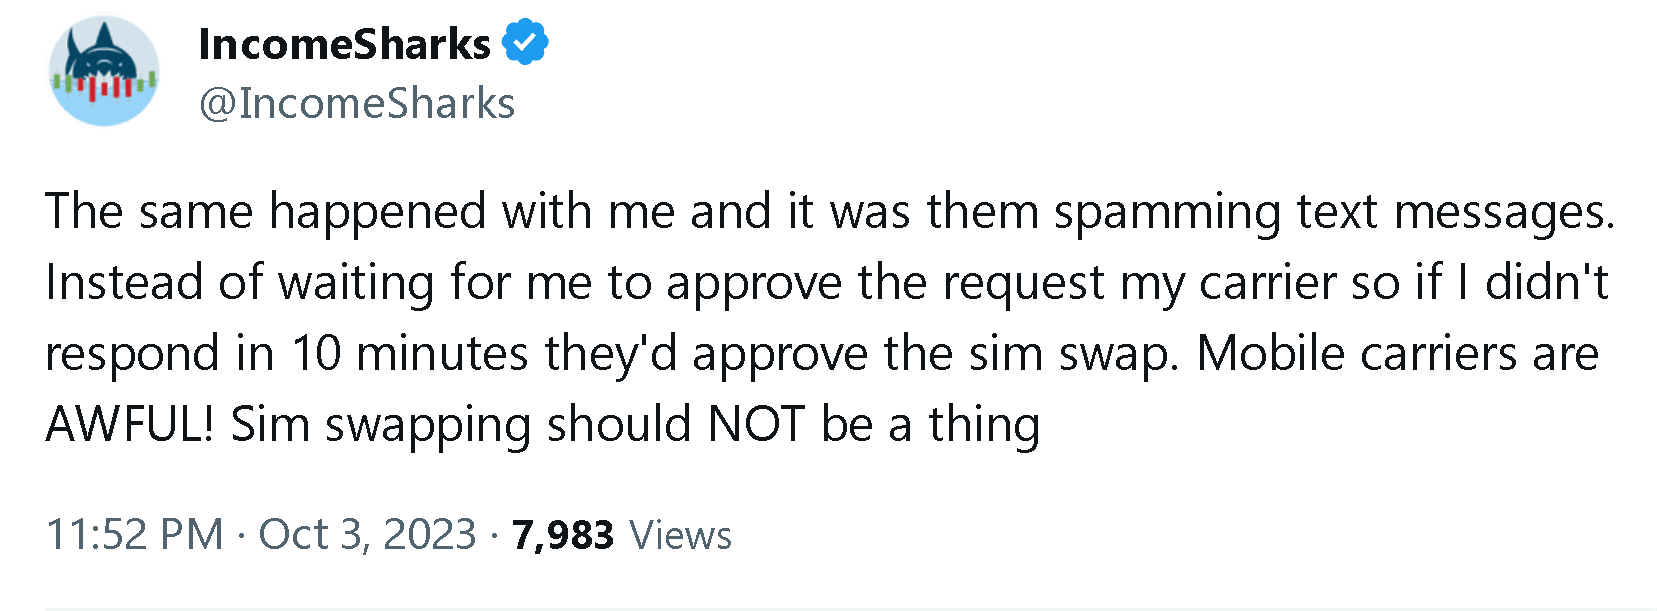
Este incidente también provocó acalorados comentarios de la comunidad, con @IncomeSharks publicando: "A mí me pasó lo mismo, esas personas me enviaron mensajes de spam primero. Debido a que el operador no esperará a que apruebe la solicitud, así que si estoy en 10 No hay respuesta en cuestión de minutos y aprobarán el cambio de SIM. ¡Qué lástima para el operador de telefonía móvil! El intercambio de SIM no debería ser un problema.
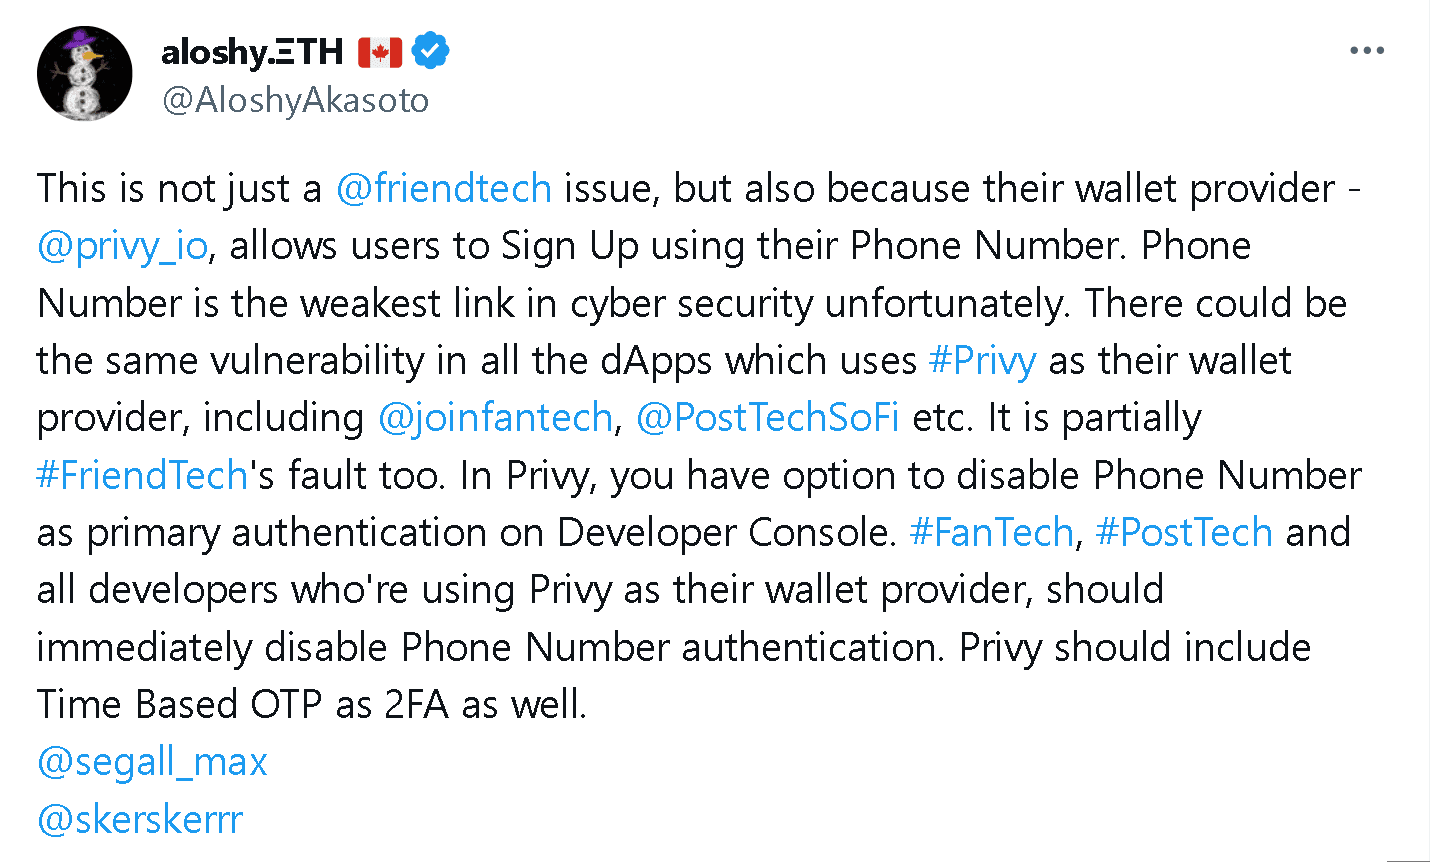
@AloshyAkasoto dijo: “Esto no es solo un problema de friend.tech, sino también porque su proveedor de billetera permite a los usuarios registrarse usando sus números de teléfono. Desafortunadamente, los números de teléfono son el eslabón más débil en la seguridad de la red. en dApps que utilizan privy como proveedor de billetera".
La verificación por SMS de Verizon puede ser un fallo de seguridad
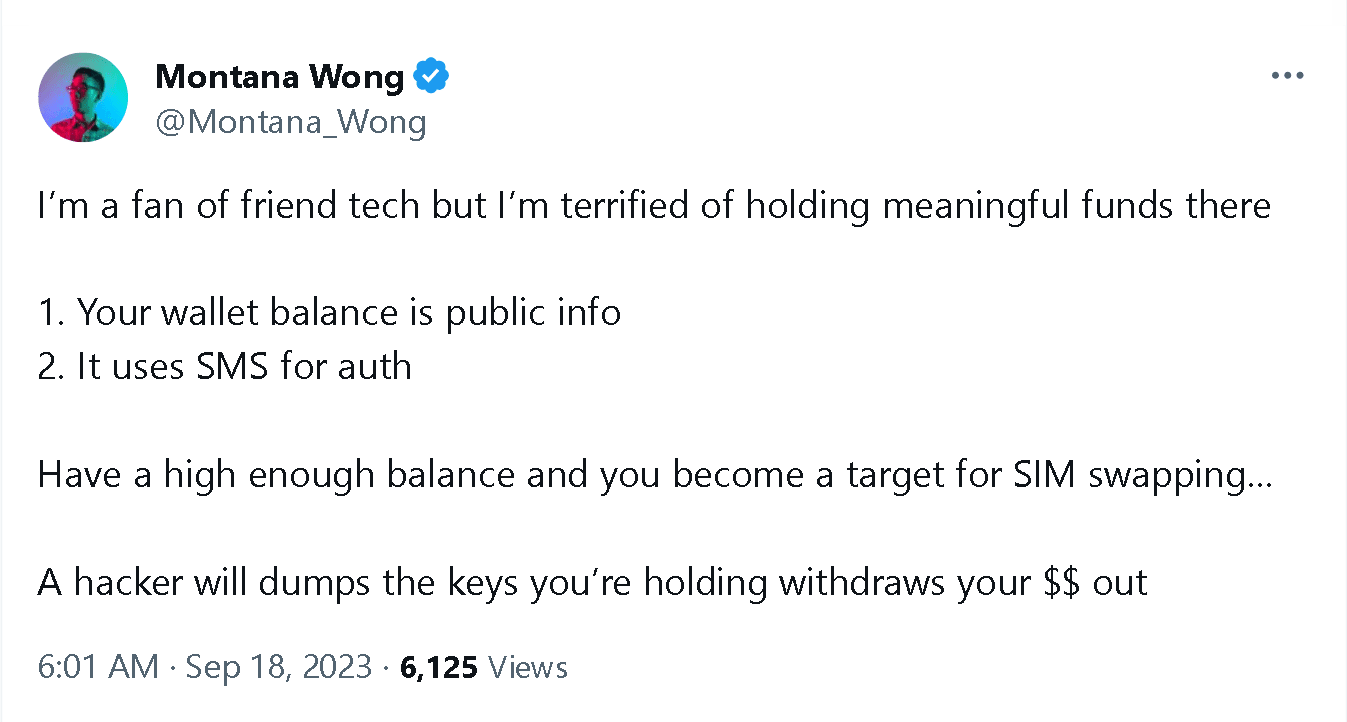
Sin embargo, ya el 18 de septiembre, @Montana_Wong tuiteó: "Soy fanático de friend.tech, pero tengo miedo de mantener fondos allí. Porque 1. El saldo de su billetera es información pública 2. Utiliza SMS para autenticación Con un alto Si tienes suficiente saldo, te conviertes en un objetivo para el intercambio de SIM... Los piratas informáticos tirarán las claves que tienes y retirarán tus dólares".
La industria de enlaces de telecomunicaciones detrás de friend.tech es Verizon. Verizon recibió la aprobación de patente de la Oficina de Patentes y Marcas de EE. UU. en 2019, que menciona un sistema de datos relacionado con blockchain y tarjetas SIM virtuales. Según el documento de patente, este sistema proporcionará una cuenta de usuario especial para una tarjeta SIM virtual (vSIM) y activará la tarjeta SIM en el dispositivo. Una vez activada la tarjeta SIM, se publicará un mensaje en la red blockchain para confirmar la activación.
Lectura relacionada: "Verizon solicita una patente blockchain de tarjeta SIM virtual para mejorar la velocidad de activación y la seguridad"
Las tarjetas SIM virtuales no son nuevas. Se pueden registrar en línea en algunos dispositivos que no proporcionan tarjetas SIM físicas, utilizando la red del operador. Por ejemplo, el Apple Watch ha utilizado tarjetas SIM virtuales. La tecnología de confirmación blockchain proporcionada por Verizon mejorará la velocidad y la seguridad de la activación. La cadena de bloques puede cifrar los datos del usuario y garantizar que solo un dispositivo utilice una tarjeta vSIM a la vez.
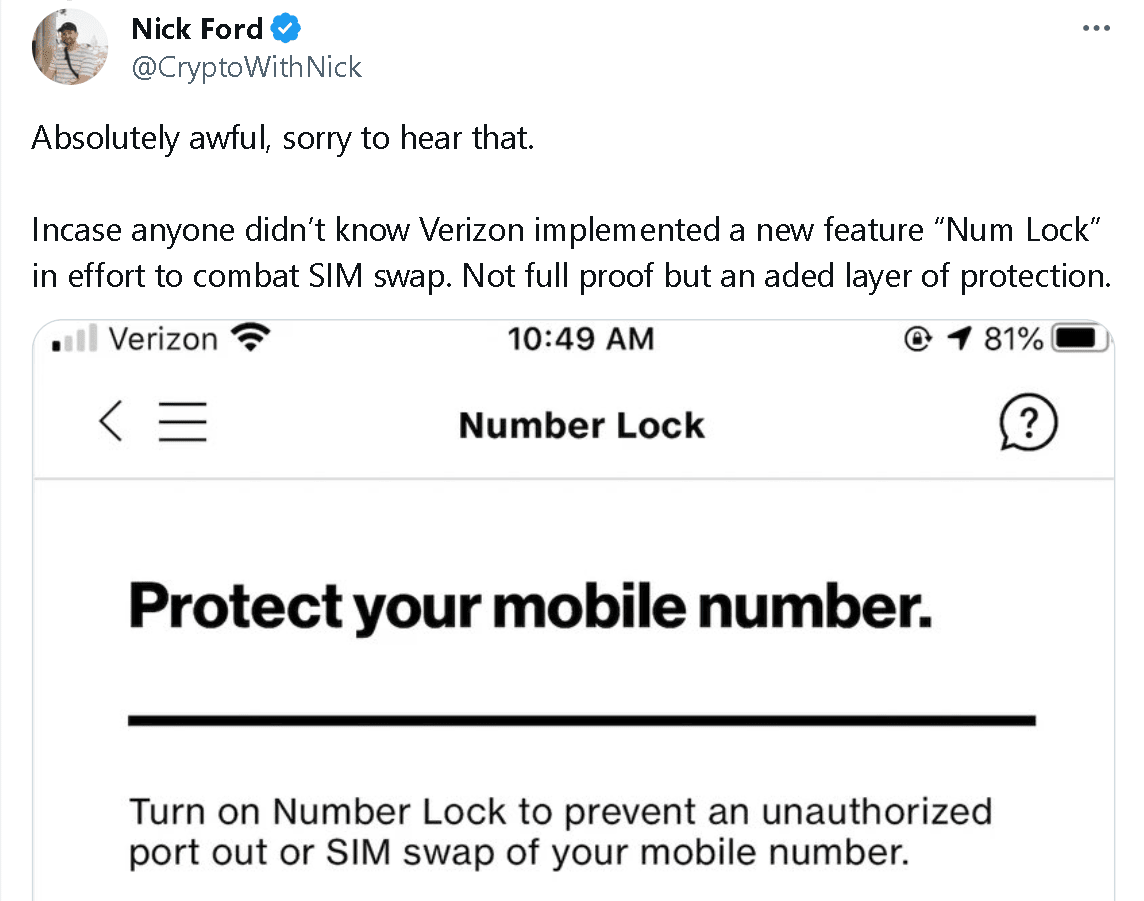
En enero del año pasado, Verizon publicó una oferta de trabajo de gerente de socios en LinkedIn que mostraba que la compañía planeaba ingresar a áreas como NFT, Web 3 y Metaverso. En respuesta a este incidente de intercambio de tarjetas SIM, @CryptoWithNick declaró que Verizon ha implementado una nueva función "Num Lock" para combatir el intercambio de tarjetas SIM.
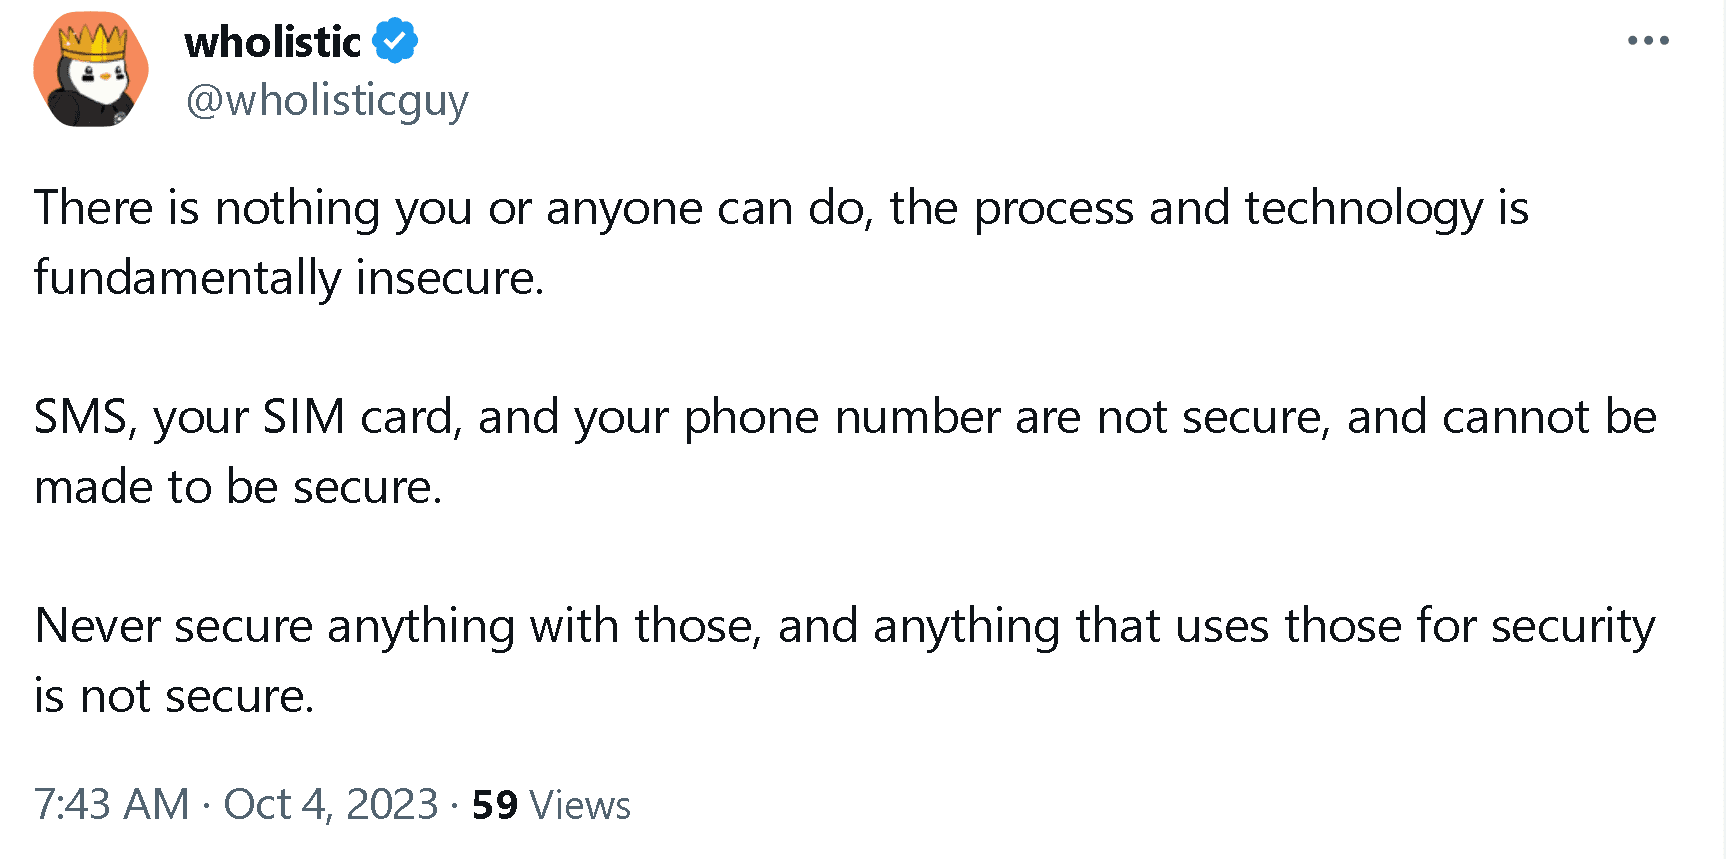
Sin embargo, los miembros de la comunidad aún expresaron dudas al respecto, y @wholeisticguy publicó: “El proceso y la tecnología son fundamentalmente inseguros y nadie puede garantizar que los mensajes de texto, su tarjeta SIM y su número de teléfono no sean seguros y no se puedan garantizar. Nunca los uses para proteger nada, cualquier cosa que los use para estar seguro no es seguro".
Vitalik también ha experimentado el intercambio de SIM antes
Las pérdidas causadas por el intercambio de tarjetas SIM no parecen ser nada nuevo. BlockBeats informó el 10 de septiembre que la cuenta de Twitter del cocreador de Ethereum, Vitalik, fue pirateada y se publicaron enlaces de phishing. En total, los piratas informáticos robaron alrededor de 691.000 dólares, según ZachXBT. El 12 de septiembre, Vitalik publicó en las redes sociales que había recuperado su cuenta de T-mobile y confirmó que el ataque anterior fue un ataque de intercambio de tarjeta SIM.
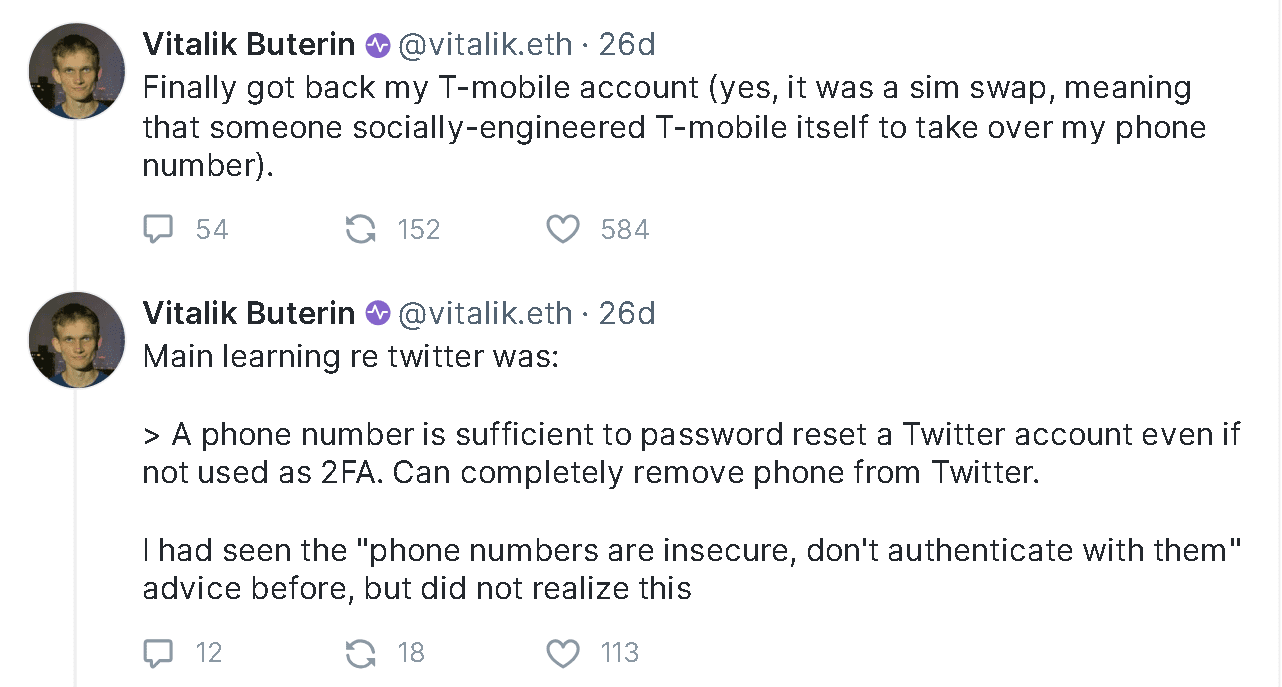
Vitalik explicó que en el caso de Actualmente se especula que el número de teléfono móvil se filtró al registrarse en Twitter Blue.