

#hackattack
hackattack
60,930 vistas
48 están debatiendo
Hot
Lo último
·
--
Bajista
""Puntos críticos de colapso psicológico. ""
Hoy temprano en la mañana, vi esta noticia: el intercambio bitget ha sido hackeado; casi 350 millones de dólares han sido tomados de bitget por hackers.
No es fácil hackear un intercambio, pero siempre existe la posibilidad. Aquí hay un punto📍
¿Por qué siempre llegan malas noticias cuando el mercado quiere caer? ¿Por qué siempre se hackea un intercambio cuando el mercado está en su punto máximo?
Es solo un juego planeado para hacer que el mercado caiga más fuerte, nada más. bitget tiene una seguridad muy sólida; no entren en pánico, aprendan la lógica
#BitgetExchange #hackattack #Alert🔴
$BTC
1
95
🚨 La IA expuso una falla masiva en la principal red cripto y los expertos advierten que los bancos podrían ser los siguientes
Después de que un modelo de IA ayudara a descubrir una falla de hace cuatro años en Zcash, los investigadores de seguridad advierten que errores similares pueden estar ocultos en sistemas cripto y financieros tradicionales.#hackattack #SecurityAlert $ZEC
Después de que un modelo de IA ayudara a descubrir una falla de hace cuatro años en Zcash, los investigadores de seguridad advierten que errores similares pueden estar ocultos en sistemas cripto y financieros tradicionales.#hackattack #SecurityAlert $ZEC
144
·
--
Verificado
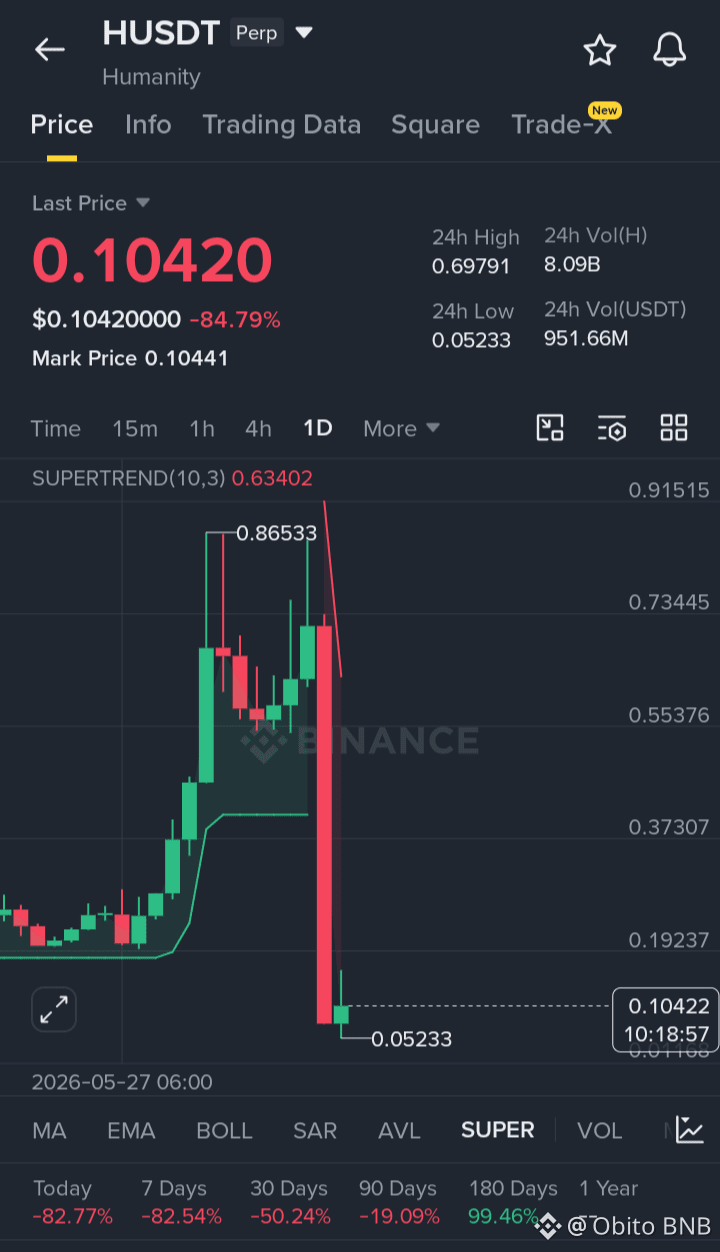
¿realmente hackeado o estafa?
$H
{future}(HUSDT)
#HackeoClavePrivadaHumanityprotocol$36M
#HumanityHackerRobaMásDe$20M
#hackattack #h
¿realmente hackeado o estafa?
$H
#HackeoClavePrivadaHumanityprotocol$36M
#HumanityHackerRobaMásDe$20M
#hackattack #h
$H
#HackeoClavePrivadaHumanityprotocol$36M
#HumanityHackerRobaMásDe$20M
#hackattack #h

follow plz
De Obito BNB
428
1
29
914
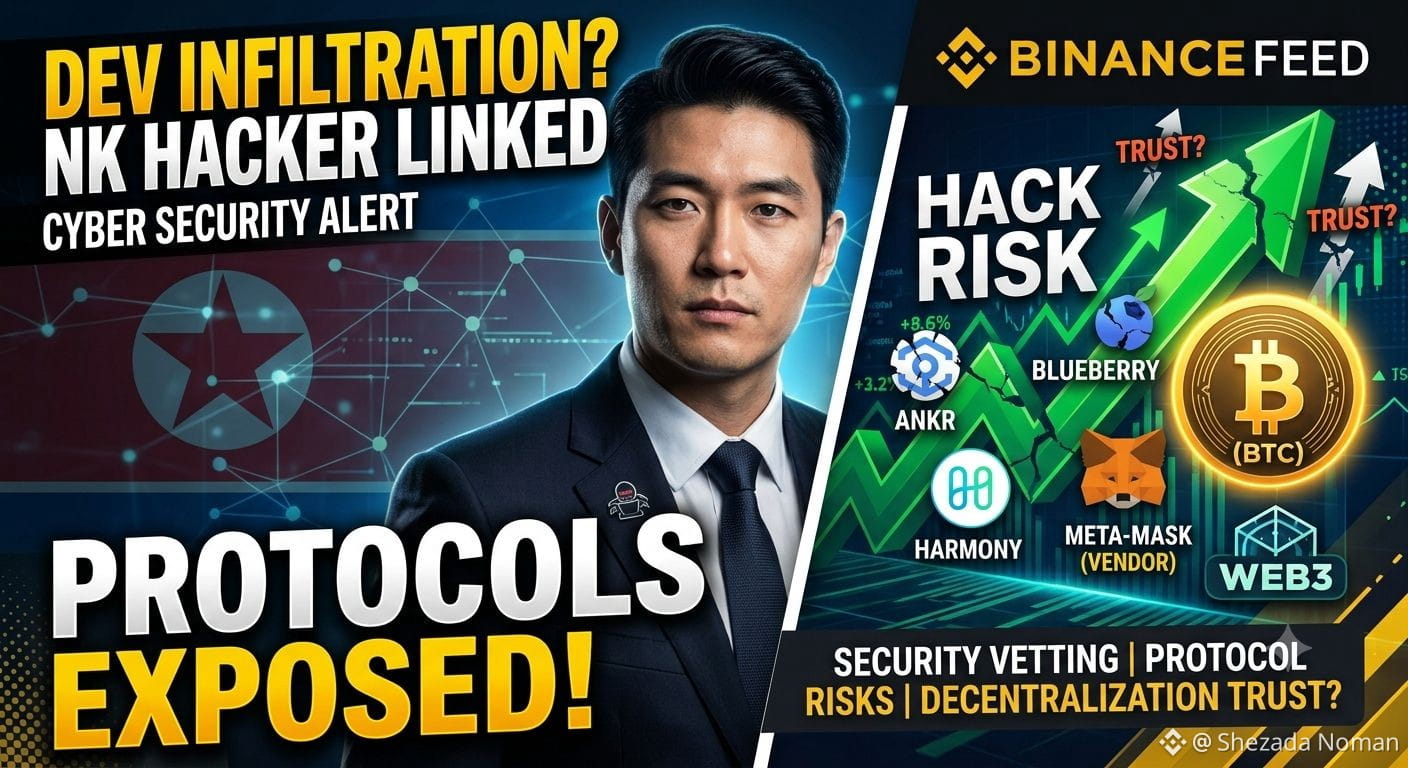
🚨 Alerta de seguridad: Infiltración de un desarrollador vinculado a Corea del Norte ⚠️
Recientes seguimientos e informes de la industria revelan que un desarrollador vinculado a operaciones cibernéticas de Corea del Norte (asociadas con Mauro Liu y el Grupo Lazarus) trabajó previamente o contribuyó a múltiples protocolos de cripto.
🔍 Detalles clave y protocolos involucrados
Ecosistemas afectados: Registros públicos de seguimiento resaltan enlaces anteriores a plataformas como Ankr, Blueberry Protocol, Clover Network, Harmony y otras.
Incidente de Consensys/MetaMask: Un desarrollador que usaba un alias obtuvo acceso temporal al sistema después de ser incorporado a través de un proveedor externo de terceros, eludiendo las verificaciones estándar de contratación directa.
Resultado de seguridad: Los equipos de seguridad revocaron permisos de inmediato al detectar una actividad inusual, confirmando que no se comprometieron activos ni datos.
$BANK $ACE $AVAAI
{future}(AVAAIUSDT)
{future}(ACEUSDT)
{future}(BANKUSDT)
#NorthKoreanHackerMauroLiuWorkedAtCryptoProtocols #HackerAlert #hackattack
🚨 Alerta de seguridad: Infiltración de un desarrollador vinculado a Corea del Norte ⚠️
Recientes seguimientos e informes de la industria revelan que un desarrollador vinculado a operaciones cibernéticas de Corea del Norte (asociadas con Mauro Liu y el Grupo Lazarus) trabajó previamente o contribuyó a múltiples protocolos de cripto.
🔍 Detalles clave y protocolos involucrados
Ecosistemas afectados: Registros públicos de seguimiento resaltan enlaces anteriores a plataformas como Ankr, Blueberry Protocol, Clover Network, Harmony y otras.
Incidente de Consensys/MetaMask: Un desarrollador que usaba un alias obtuvo acceso temporal al sistema después de ser incorporado a través de un proveedor externo de terceros, eludiendo las verificaciones estándar de contratación directa.
Resultado de seguridad: Los equipos de seguridad revocaron permisos de inmediato al detectar una actividad inusual, confirmando que no se comprometieron activos ni datos.
$BANK $ACE $AVAAI
#NorthKoreanHackerMauroLiuWorkedAtCryptoProtocols #HackerAlert #hackattack
294
·
--
💻 El robo de un hack de criptomonedas cayó un 7% en junio a 76 millones de dólares, según informó PeckShield
Humanity Protocol fue el proyecto más afectado durante este período.
#hackattack
#packshield
SpotSilverRises3%To$60.10
💻 El robo de un hack de criptomonedas cayó un 7% en junio a 76 millones de dólares, según informó PeckShield
Humanity Protocol fue el proyecto más afectado durante este período.
#hackattack
#packshield
SpotSilverRises3%To$60.10
Humanity Protocol fue el proyecto más afectado durante este período.
#hackattack
#packshield
SpotSilverRises3%To$60.10
98

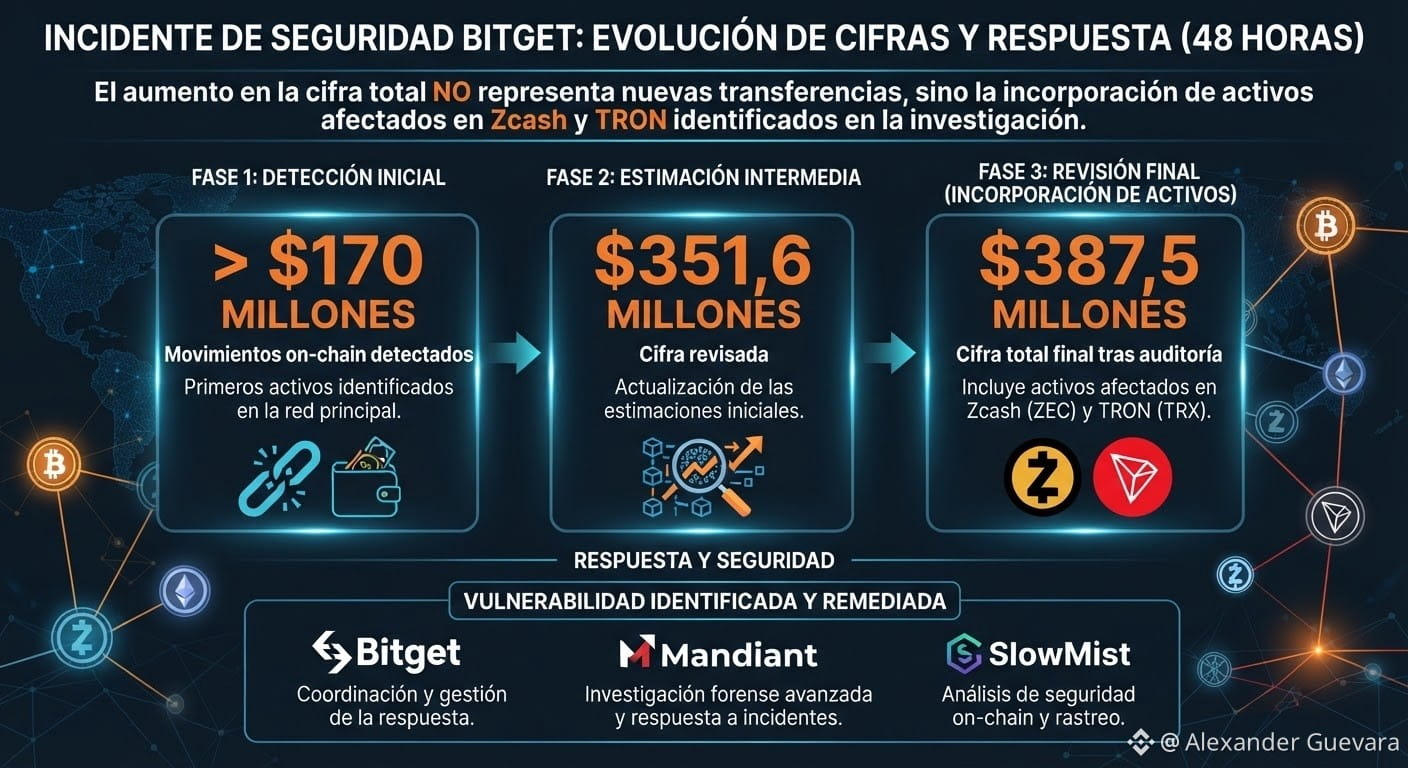
🚨 B1tg3t: de $170M a $387,5M
El caso B1tg3t cambió de magnitud en apenas 48 horas.
Primero fueron más de $170 millones en movimientos detectados on-chain. Después llegó una estimación de $351,6 millones y posteriormente una cifra revisada de $387,5 millones, tras incorporar activos afectados en Zcash y TRON.
Pero hay un detalle clave: el aumento de la cifra no representa una nueva ola de transferencias, según B1tg3t.
La compañía asegura que la vulnerabilidad fue identificada y remediada, mientras Mandiant y SlowMist continúan apoyando la investigación.
📌 #HackerAlert #hackattack #On-chain #ciberseguridad #CircleTetherFreezeBitgetHackerWallet $TRX $ZEC
Fadel Samaan:
no es chistoso que ahora respalden activo zk0 ,impulsan un mundo sumido en la anarquía , desconfianza y falta de transparencia... una década y no llega la sabiduría o la madurez al mercado cripto.
1
129
Artículo
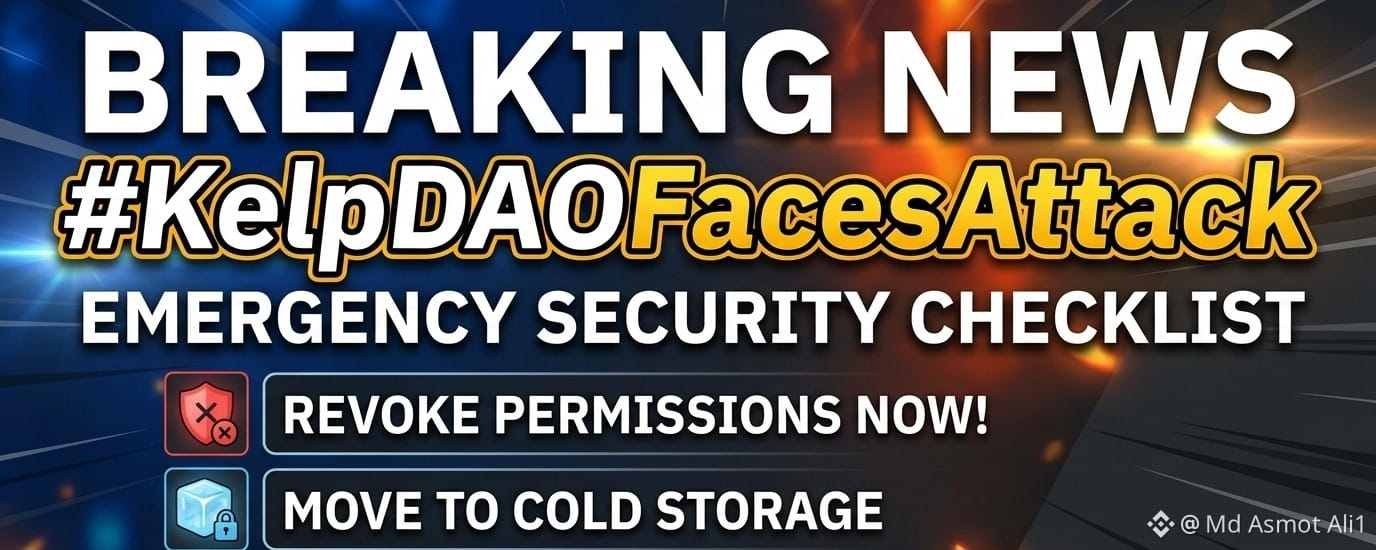
🚨 URGENTE: #KelpDAOFacesAttack – ¡Protege tus activos AHORA! 🚨
El espacio DeFi está repleto de informes🚨 URGENTE: #KelpDAOFacesAttack – ¡Protege tus activos AHORA! 🚨
El espacio DeFi está repleto de informes de un incidente de seguridad relacionado con Kelp DAO. En momentos como este, "Esperar y Ver" es una estrategia peligrosa. Tu prioridad es asegurar tus activos duramente ganados de inmediato.
Aquí está tu lista de verificación de seguridad de emergencia para mantenerte a salvo:
1. Revoca permisos inmediatamente 🛡️
Si has interactuado con Kelp DAO recientemente, las aprobaciones de tu billetera pueden seguir activas.
Ve a Revoke.cash o Rabby Wallet y termina todos los permisos de contrato inteligente relacionados con Kelp DAO.
🚨 URGENTE: #KelpDAOFacesAttack – ¡Protege tus activos AHORA! 🚨 El espacio DeFi está repleto de informes
🚨 URGENTE: #KelpDAOFacesAttack – ¡Protege tus activos AHORA! 🚨
El espacio DeFi está repleto de informes de un incidente de seguridad relacionado con Kelp DAO. En momentos como este, "Esperar y Ver" es una estrategia peligrosa. Tu prioridad es asegurar tus activos duramente ganados de inmediato.
Aquí está tu lista de verificación de seguridad de emergencia para mantenerte a salvo:
1. Revoca permisos inmediatamente 🛡️
Si has interactuado con Kelp DAO recientemente, las aprobaciones de tu billetera pueden seguir activas.
Ve a Revoke.cash o Rabby Wallet y termina todos los permisos de contrato inteligente relacionados con Kelp DAO.
86
·
--
Artículo
$300M Exploit Shakes LRT Ecosystem — A Stark Reminder of Systemic RiskUno de los mayores exploits de 2026 se ha desarrollado, enviando ondas de choque a través del ecosistema de restaking líquido (LRT). KelpDAO sufrió una violación importante que resultó en el drenaje de aproximadamente 116,500 rsETH — casi $300 millones, representando cerca del 18% de su suministro total. El ataque, según se informa, se originó a partir de una vulnerabilidad ligada a un mecanismo de puente entre cadenas, destacando una vez más cómo las capas de infraestructura crítica siguen siendo el eslabón más débil en sistemas DeFi de otro modo sofisticados.
$300M Exploit Shakes LRT Ecosystem — A Stark Reminder of Systemic Risk
Uno de los mayores exploits de 2026 se ha desarrollado, enviando ondas de choque a través del ecosistema de restaking líquido (LRT). KelpDAO sufrió una violación importante que resultó en el drenaje de aproximadamente 116,500 rsETH — casi $300 millones, representando cerca del 18% de su suministro total. El ataque, según se informa, se originó a partir de una vulnerabilidad ligada a un mecanismo de puente entre cadenas, destacando una vez más cómo las capas de infraestructura crítica siguen siendo el eslabón más débil en sistemas DeFi de otro modo sofisticados.
2
108
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#UKFCAWinsCourtOrderToRecover851400Pounds
18,246 vistas
643 están debatiendo
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
32,747 vistas
842 están debatiendo
3
#GoldFallsTo$4144
11,957 vistas
144 están debatiendo
4
#QNTFallsOver40%FromMorningHigh
74,006 vistas
1,267 están debatiendo
5
#USDTAdds845900HoldersInPast7Days
11,832 vistas
373 están debatiendo
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
21,951 vistas
546 están debatiendo
7
#BitgetCEOConfirms$388MStolenInHack
4,865 vistas
41 están debatiendo
8
#BTCFallsBelow$83000
28,431 vistas
162 están debatiendo
9
#BitgetDetailsSecurityIncidentTimeline
40,742 vistas
691 están debatiendo
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
13,246 vistas
48 están debatiendo