
#ethersphere
ethersphere
0 vistas
2 están debatiendo
Hot
Lo último

·
--
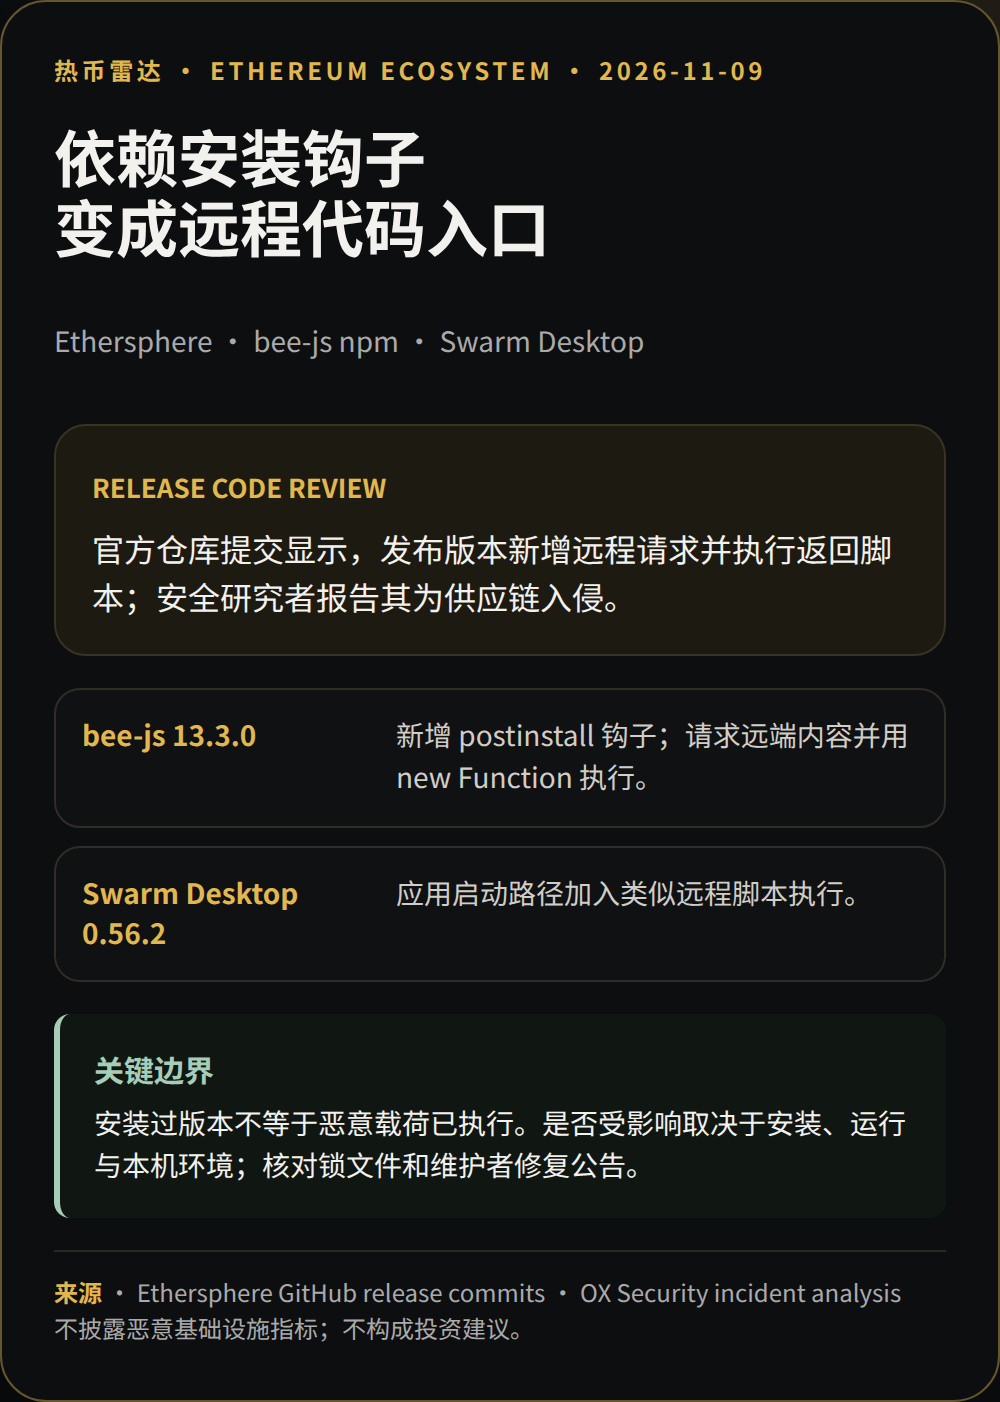
El commit de bee-js 13.3.0 de Ethersphere añade un script postinstall que solicita un script remoto y lo ejecuta dinámicamente; el mismo día, un commit de Swarm Desktop 0.56.2 también incorpora ejecución remota de código.
OX Security lo identificó como una intrusión en la cadena de suministro y señaló que el código malicioso puede acceder a los datos de las carteras locales. Haber instalado el paquete no significa que la carga maliciosa se haya ejecutado; el impacto depende de si se ejecutó y del entorno. Los desarrolladores pueden revisar los archivos de bloqueo y las notas de corrección de los mantenedores.
¿Qué te preocupa más: fijar las dependencias o proteger las credenciales de publicación?
Fuentes: [commit oficial de bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[commit oficial de Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[análisis de OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Aviso: Este artículo podría cumplir los requisitos para optar a las recompensas de Binance Square Write to Earn; la elegibilidad y las recompensas están sujetas a las reglas de la plataforma y a los resultados reales. No es asesoramiento de inversión.
#Ethersphere #Security
El commit de bee-js 13.3.0 de Ethersphere añade un script postinstall que solicita un script remoto y lo ejecuta dinámicamente; el mismo día, un commit de Swarm Desktop 0.56.2 también incorpora ejecución remota de código.
OX Security lo identificó como una intrusión en la cadena de suministro y señaló que el código malicioso puede acceder a los datos de las carteras locales. Haber instalado el paquete no significa que la carga maliciosa se haya ejecutado; el impacto depende de si se ejecutó y del entorno. Los desarrolladores pueden revisar los archivos de bloqueo y las notas de corrección de los mantenedores.
¿Qué te preocupa más: fijar las dependencias o proteger las credenciales de publicación?
Fuentes: [commit oficial de bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[commit oficial de Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[análisis de OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Aviso: Este artículo podría cumplir los requisitos para optar a las recompensas de Binance Square Write to Earn; la elegibilidad y las recompensas están sujetas a las reglas de la plataforma y a los resultados reales. No es asesoramiento de inversión.
#Ethersphere #Security
OX Security lo identificó como una intrusión en la cadena de suministro y señaló que el código malicioso puede acceder a los datos de las carteras locales. Haber instalado el paquete no significa que la carga maliciosa se haya ejecutado; el impacto depende de si se ejecutó y del entorno. Los desarrolladores pueden revisar los archivos de bloqueo y las notas de corrección de los mantenedores.
¿Qué te preocupa más: fijar las dependencias o proteger las credenciales de publicación?
Fuentes: [commit oficial de bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[commit oficial de Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[análisis de OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Aviso: Este artículo podría cumplir los requisitos para optar a las recompensas de Binance Square Write to Earn; la elegibilidad y las recompensas están sujetas a las reglas de la plataforma y a los resultados reales. No es asesoramiento de inversión.
#Ethersphere #Security
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#NvidiaInvestigatesAfterHuang’sAffairApology
230,037 vistas
1,853 están debatiendo
2
#CPITestsDecemberRateOutlook
678,104 vistas
2,930 están debatiendo
3
#AnthropicRejectsIPODelayValuationinQuestion
49,750 vistas
486 están debatiendo
4
#US-IranTalksFuelStrongStockMarketRebound
0 vistas
29 están debatiendo
5
#BitcoinFiveWeeklyLosses
255,633 vistas
2,269 están debatiendo
6
#AIChipSlumpNasdaq
141,496 vistas
1,392 están debatiendo
7
#CryptoLiquidationsReach$1.16BIn24Hours
17,723 vistas
54 están debatiendo
8
#StrategyBuys1037BTCLastWeek
669 vistas
27 están debatiendo
9
#NYSEToUseAvalancheToSettleTokenizedStocks
303 vistas
17 están debatiendo
10
#TradFiForBeginners
370,510 vistas
2,641 están debatiendo