
#adresse
adresse
232 vistas
2 están debatiendo
Hot
Lo último

·
--
Artículo
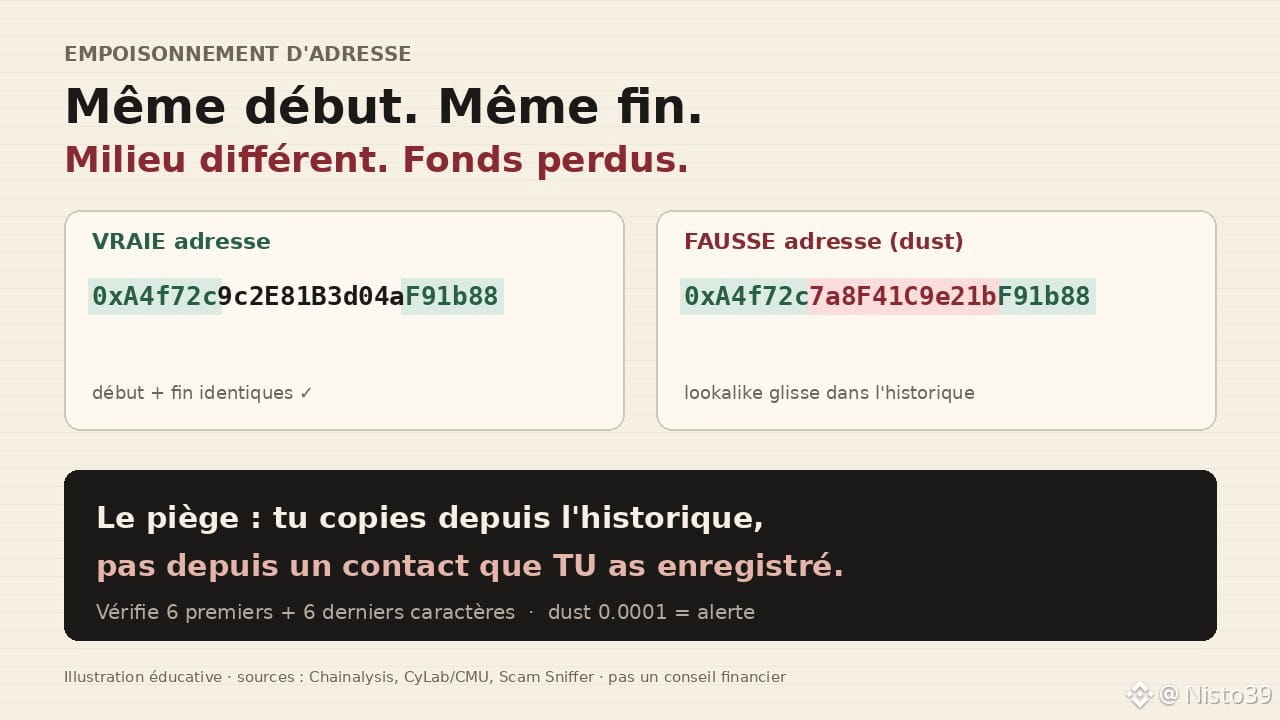
El envenenamiento de direcciones: la trampa que te tiende tu historialCopias una dirección del historial de tu wallet. Los primeros caracteres están bien, los últimos también. Envías el dinero. Se va… a otra persona. No es un error. No es un hackeo de la red. Es una trampa llamada envenenamiento de direcciones.
Lo que nadie te dice con suficiente claridad: tu historial de transacciones también es un terreno de caza. Los estafadores lo saben. Y se aprovechan de ello.
El mecanismo, sin tecnicismos innecesarios
Un atacante mira las direcciones con las que sueles intercambiar dinero: un amigo, un exchange, un contrato. Luego genera (con una herramienta, a veces comprada en la dark web) una dirección parecida: mismos primeros caracteres, mismos últimos, distinto centro. Después te envía una cantidad minúscula, dust, desde esa dirección falsa. O una transacción de valor cero. Tu wallet guarda el contacto. La próxima vez que buscas «la dirección de ayer», muchas veces esa es la primera que aparece.
El envenenamiento de direcciones: la trampa que te tiende tu historial
Copias una dirección del historial de tu wallet. Los primeros caracteres están bien, los últimos también. Envías el dinero. Se va… a otra persona. No es un error. No es un hackeo de la red. Es una trampa llamada envenenamiento de direcciones.
Lo que nadie te dice con suficiente claridad: tu historial de transacciones también es un terreno de caza. Los estafadores lo saben. Y se aprovechan de ello.
El mecanismo, sin tecnicismos innecesarios
Un atacante mira las direcciones con las que sueles intercambiar dinero: un amigo, un exchange, un contrato. Luego genera (con una herramienta, a veces comprada en la dark web) una dirección parecida: mismos primeros caracteres, mismos últimos, distinto centro. Después te envía una cantidad minúscula, dust, desde esa dirección falsa. O una transacción de valor cero. Tu wallet guarda el contacto. La próxima vez que buscas «la dirección de ayer», muchas veces esa es la primera que aparece.
Lo que nadie te dice con suficiente claridad: tu historial de transacciones también es un terreno de caza. Los estafadores lo saben. Y se aprovechan de ello.
El mecanismo, sin tecnicismos innecesarios
Un atacante mira las direcciones con las que sueles intercambiar dinero: un amigo, un exchange, un contrato. Luego genera (con una herramienta, a veces comprada en la dark web) una dirección parecida: mismos primeros caracteres, mismos últimos, distinto centro. Después te envía una cantidad minúscula, dust, desde esa dirección falsa. O una transacción de valor cero. Tu wallet guarda el contacto. La próxima vez que buscas «la dirección de ayer», muchas veces esa es la primera que aparece.
1
753
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#BinanceReopensWithdrawalsForMoreAssets
991,157 vistas
5,116 están debatiendo
2
#AnthropicIPOValuationDoubts
1,824 vistas
79 están debatiendo
3
#USStocksSlipandCryptoMarketUnderBroadPressure
60,249 vistas
492 están debatiendo
4
#USStocksSufferSteepestRoutSince2020
372 vistas
18 están debatiendo
5
#StrategySTRCResumesIssuanceAfterOver170Days
41,565 vistas
570 están debatiendo
6
#Nasdaq100Tumbles6%
7,958 vistas
92 están debatiendo
7
#GreekParliamentPasses10%CryptoCapitalGainsTaxBill
988 vistas
50 están debatiendo
8
#KospiSlideTriggersCircuitBreaker
1,786 vistas
37 están debatiendo
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
58,821 vistas
674 están debatiendo
10
#KazakhstanReportedlyInvests$100MInCryptoFunds
4,203 vistas
65 están debatiendo