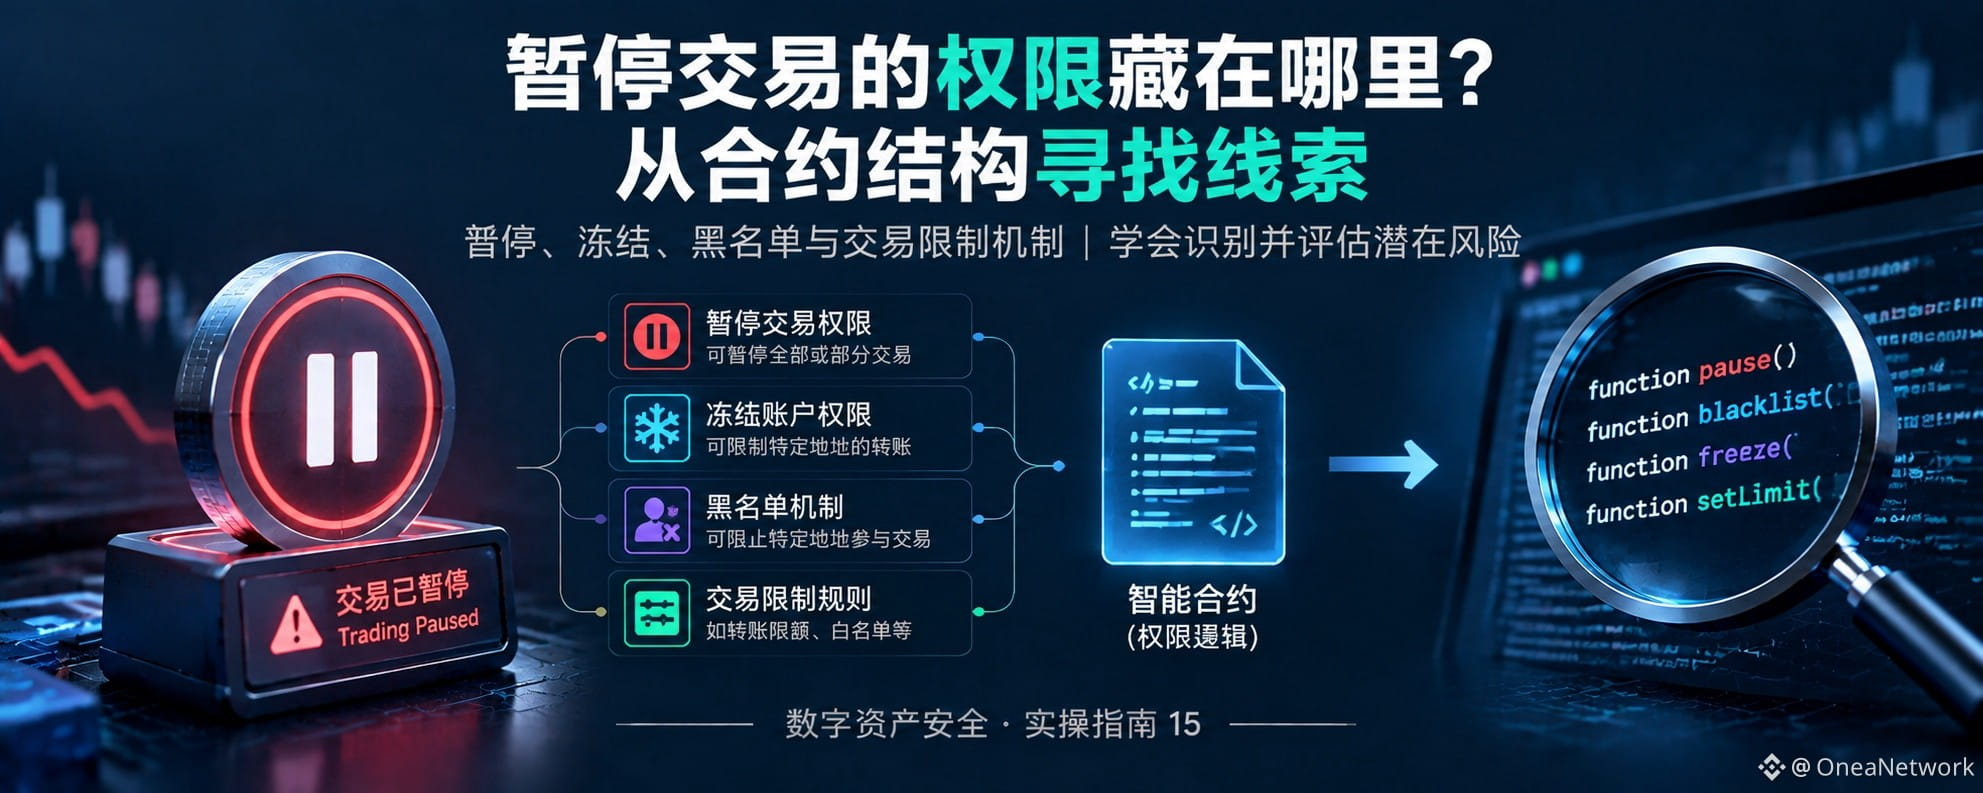
暂停交易的权限藏在哪里?从合约结构寻找线索
在 Web3 世界里,很多人会关注代币价格、持有人数量和合约是否通过审计,却忽略了一个直接影响资产使用的问题:
如果某个地址拥有暂停交易、冻结账户或限制转账的权限,它究竟能做什么?
有些代币确实包含这些机制。它们可能用于应对安全事件、限制恶意地址或满足特定业务要求,但也可能带来权限过度集中、资产使用受限等风险。
判断一个项目是否值得信任,不能只看它有没有这些功能,而要看功能的具体范围、控制者和约束机制。
1. 暂停交易,不一定等于冻结所有资产
智能合约中的暂停机制,可能限制特定操作,也可能影响整个协议。
例如,某些合约在暂停后禁止代币转账;另一些合约可能只暂停特定业务入口,而不影响所有操作。
因此,需要区分几种不同的权限:
暂停权限: 能否暂停全部或部分合约功能?
冻结权限: 能否阻止特定地址转移资产?
黑名单权限: 能否将指定地址加入限制名单?
交易限制权限: 能否设置转账额度、交易频率或其他条件?
这些功能并不完全相同,不能因为代码中出现一个 pause 函数,就认定所有用户的资产都会被冻结。
真正重要的是继续查看函数的执行条件,以及它实际影响哪些操作。
2. 这些权限通常藏在哪里?
可以从合约的源代码、权限角色和调用关系入手。
在经过验证的合约代码中,可以留意与以下功能相关的函数或变量:
pause():可能用于暂停特定功能;
unpause():可能用于恢复已暂停的功能;
blacklist():可能用于管理黑名单;
freeze():可能用于限制特定地址的操作;
setLimit():可能用于调整额度或交易限制。
这些只是常见的命名示例,并不是所有项目都会使用相同名称。有些合约使用自定义函数、继承的权限模块,或者通过外部合约执行控制操作。
因此,不能仅靠搜索某个函数名称,就认定项目一定存在或不存在相应权限。
3. 找到函数之后,还要追踪谁能调用它
这是最关键的一步。
即使合约包含暂停或冻结函数,也需要进一步判断哪些地址有权调用。
重点检查:
第一,权限修饰符。
函数是否受到管理员角色、所有者权限或其他访问控制机制约束?
第二,角色分配。
谁拥有管理员角色?是否存在多个角色?不同角色分别能执行什么操作?
第三,权限变更机制。
管理员能否将权限转交给其他地址?是否可以新增角色、撤销角色或修改授权关系?
第四,权限是否可以升级。
如果合约支持升级,还需要确认升级权限是否能够改变原有的权限逻辑。
如果只看到函数,却没有追踪其调用权限,就无法准确判断真实的控制范围。
4. 管理员拥有这些权限,就一定危险吗?
不一定。
暂停功能可能用于应对漏洞攻击、异常交易或其他紧急事件。冻结功能也可能出于特定合规或业务需求。
问题在于,这些权限是否受到合理约束。
例如,可以进一步核实:
是否由单一地址独立控制?
是否需要多签批准?
是否设置了时间锁或其他延迟机制?
权限执行记录是否公开可查?
项目是否明确说明触发条件和恢复流程?
多签和时间锁可以提供额外约束,但不能自动消除所有风险。尤其要确认这些保护机制是否真正覆盖暂停、冻结和权限变更等关键操作。
5. 普通用户如何进行实际检查?
可以按照以下顺序操作。
第一步:确认合约身份。
从项目官方文档核对网络和代币合约地址,再进入对应的区块链浏览器。
第二步:查看源代码是否经过验证。
如果源代码未验证,或代理合约的实际实现尚未确认,就应明确记录这一信息,而不是直接假设合约安全或危险。
第三步:寻找相关功能。
检查暂停、冻结、黑名单和交易限制等相关函数,以及它们调用的内部函数和外部合约。
第四步:核对权限控制。
确认谁可以调用这些功能,权限是否可以转移,以及是否存在多签、时间锁或治理约束。
第五步:查看链上记录。
检查相关权限是否发生过变更,以及是否出现过暂停、解冻、黑名单调整等操作。
需要注意,链上记录只能说明可观察到的操作,并不一定能完整反映项目的全部治理背景。
6. 看到这些权限之后,应该如何判断?
不要只依据某一个函数或权限名称下结论。
更合理的做法是综合判断:
权限具体影响哪些用户和操作?
控制者是否清晰、可验证?
权限变更是否受到约束?
是否存在透明的触发条件与恢复机制?
如果权限被滥用,可能产生什么后果?
如果关键权限不透明、单一地址能够执行影响重大的操作,而且缺少有效制约,就应该将其视为重要风险信号。
反过来,即使没有发现明显的暂停或冻结函数,也不能据此认定合约绝对安全。相关能力可能由其他模块、代理合约或外部控制逻辑实现。
结语
链上安全分析,不只是确认代码里有什么函数,更重要的是理解这些函数由谁控制、可以影响什么,以及控制权如何受到约束。
真正需要核实的不是“合约有没有暂停按钮”,而是“谁可以按下它、按下之后会发生什么,以及谁能恢复”。
当你开始追踪权限,而不只是浏览合约表面信息时,才能更准确地判断一个项目的实际风险。
安全提醒:本文用于 Web3 安全教育,不构成投资建议。具体权限应以已验证代码、实际部署版本和可核验的链上记录为依据。