l ataque se dio a través de las API Keys, donde encontraron una vulnerabilidad que explotaron.
¿Para qué se usan las API Keys?
Son permisos y llaves que permiten operar de manera automática a través de bots, por ejemplo.
Las API Keys dan permisos para comprar, vender, crear pools, etc.
Permiten casi todo, MENOS RETIRAR FONDOS A OTRA CUENTA.
Si te roban la API Key, no te pueden robar el dinero directamente, porque no pueden retirarlo a otra wallet.
Esto da seguridad para que los bots trabajen de manera tranquila y con confianza.
- Pero así es como explotaron una jugada en Lighter:
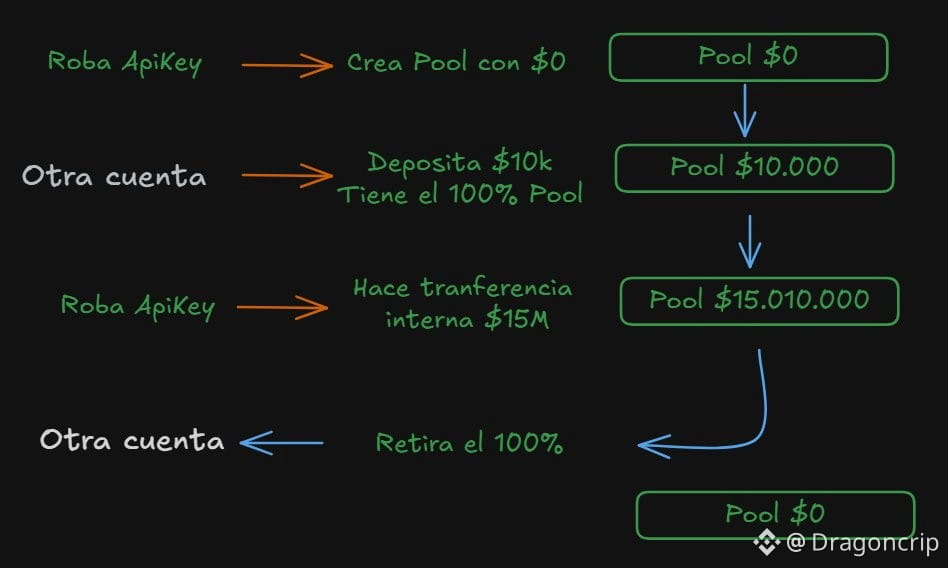
1. El atacante obtuvo la API Key de un Market Maker.
2. Cerró todos los trades abiertos, dejando el saldo en USDC.
3. Creó una Public Pool, pero no depositó nada ($0).
4. Desde su propia wallet, el atacante invirtió $10.000 USDC y compró el 100 % de las shares (en ese momento era el único inversor).
5. Volvió a la cuenta robada (la creadora del pool del paso 3) y realizó una transferencia interna de $15 M hacia el pool mediante la API.
*Al ser una transferencia interna, no compró shares del pool como en el paso 4.
6. Como el atacante con su propia wallet tenía el 100% de las shares del pool, retiró todo el dinero a su wallet.
Es decir, con la API no podía retirar el dinero a la wallet del hacker. Entonces creó la pool pública con la API, la wallet del hacker compró el 100 % de la pool, luego con la API hizo una transferencia interna a la pool creada, y el hacker retiró con su wallet su 100 % de la pool.
El atacante usó la lógica del sistema para explotarle el dinero a un usuario, no al protocolo en sí. Sin embargo, utilizó permisos del protocolo, como la transferencia interna hacia el pool.
La responsabilidad de Lighter radica en permitir esa funcionalidad y en haber dejado al descubierto algunos peligros de las API Keys.
¿Para qué se usan las API Keys?
Son permisos y llaves que permiten operar de manera automática a través de bots, por ejemplo.
Las API Keys dan permisos para comprar, vender, crear pools, etc.
Permiten casi todo, MENOS RETIRAR FONDOS A OTRA CUENTA.
Si te roban la API Key, no te pueden robar el dinero directamente, porque no pueden retirarlo a otra wallet.
Esto da seguridad para que los bots trabajen de manera tranquila y con confianza.
- Pero así es como explotaron una jugada en Lighter:
1. El atacante obtuvo la API Key de un Market Maker.
2. Cerró todos los trades abiertos, dejando el saldo en USDC.
3. Creó una Public Pool, pero no depositó nada ($0).
4. Desde su propia wallet, el atacante invirtió $10.000 USDC y compró el 100 % de las shares (en ese momento era el único inversor).
5. Volvió a la cuenta robada (la creadora del pool del paso 3) y realizó una transferencia interna de $15 M hacia el pool mediante la API.
*Al ser una transferencia interna, no compró shares del pool como en el paso 4.
6. Como el atacante con su propia wallet tenía el 100% de las shares del pool, retiró todo el dinero a su wallet.
Es decir, con la API no podía retirar el dinero a la wallet del hacker. Entonces creó la pool pública con la API, la wallet del hacker compró el 100 % de la pool, luego con la API hizo una transferencia interna a la pool creada, y el hacker retiró con su wallet su 100 % de la pool.
El atacante usó la lógica del sistema para explotarle el dinero a un usuario, no al protocolo en sí. Sin embargo, utilizó permisos del protocolo, como la transferencia interna hacia el pool.
La responsabilidad de Lighter radica en permitir esa funcionalidad y en haber dejado al descubierto algunos peligros de las API Keys.