韩国这次要给的,是交易所“怀疑就被免责”的权力
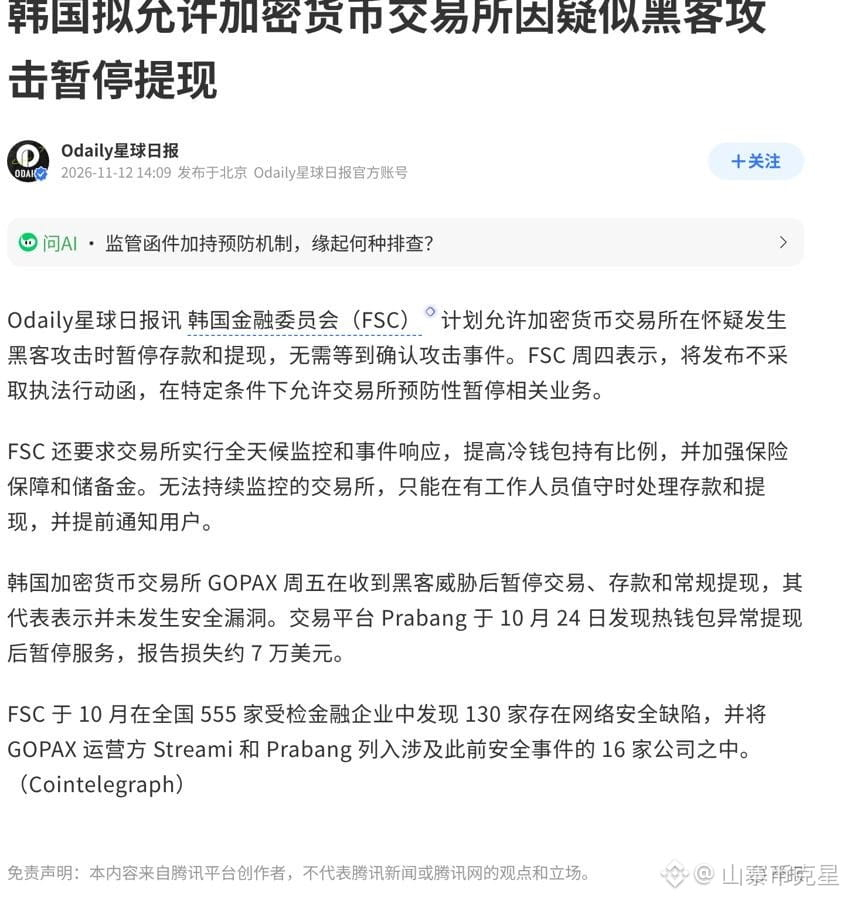
11 月 12 日,韩国金融委员会(FSC)宣布:将发布一份无异议函,允许交易所在怀疑遭黑客攻击时暂停充提,不必等攻击被证实
听起来是加强保护,但要看它到底改了什么
现行《虚拟资产用户保护法》里,交易所不能无正当理由拦着用户提现,只有黑客事件被“确认”之后才允许限制
现在这条被绕开了:怀疑就行
谁的账算得过来
对交易所,收到一封威胁邮件就能停,不用再在“违规停提现”和“万一被偷几十亿”之间选
对用户,你的币可能在某天晚上突然取不出来,而交易所不会被追责
GOPAX 就是活样本
11 月 6 日它收到黑客威胁邮件,当天下午停止充提、关掉交易、全部资产转冷钱包
它自己说没发现任何实际攻击,甚至没有攻击痕迹
到今天第六天,还没公布恢复时间。币安持有它约 67% 的股份
FSC 另外几个要求倒是硬指标
7×24 小时监控和事件响应、冷钱包比例考虑提到 80% 以上、加强保险和储备金
做不到持续监控的交易所,只能在有人值守的时段处理充提,并提前通知用户
我的判断有三条
一,方向是对的。现行法律让交易所两头挨罚,币安 63 亿美元那件事之后,没人敢赌“先观察一下”
二,坑在细节:FSC 没说“什么算怀疑”,也没给停摆设时限。三个了解内情的消息源都确认这一点,条件至今没公布
三,这条规则真正保护的是系统的稳定,不是你的流动性。它把风险从“丢失本金”换成了“暂时取不出”
以后选交易所,把这三个数一起看
冷钱包比例——韩国要求 80%,Upbit 做到 99.17%,GOPAX 只有 80.54%
保险和储备金规模,出事时这才是赔钱的来源
过去停摆过几次、停了多久、恢复后有没有出事
交易所怀疑被黑就冻结你的币,你觉得这是在保护你,还是在保护它
#韩国拟准交易所疑遭黑客停充提
11 月 12 日,韩国金融委员会(FSC)宣布:将发布一份无异议函,允许交易所在怀疑遭黑客攻击时暂停充提,不必等攻击被证实
听起来是加强保护,但要看它到底改了什么
现行《虚拟资产用户保护法》里,交易所不能无正当理由拦着用户提现,只有黑客事件被“确认”之后才允许限制
现在这条被绕开了:怀疑就行
谁的账算得过来
对交易所,收到一封威胁邮件就能停,不用再在“违规停提现”和“万一被偷几十亿”之间选
对用户,你的币可能在某天晚上突然取不出来,而交易所不会被追责
GOPAX 就是活样本
11 月 6 日它收到黑客威胁邮件,当天下午停止充提、关掉交易、全部资产转冷钱包
它自己说没发现任何实际攻击,甚至没有攻击痕迹
到今天第六天,还没公布恢复时间。币安持有它约 67% 的股份
FSC 另外几个要求倒是硬指标
7×24 小时监控和事件响应、冷钱包比例考虑提到 80% 以上、加强保险和储备金
做不到持续监控的交易所,只能在有人值守的时段处理充提,并提前通知用户
我的判断有三条
一,方向是对的。现行法律让交易所两头挨罚,币安 63 亿美元那件事之后,没人敢赌“先观察一下”
二,坑在细节:FSC 没说“什么算怀疑”,也没给停摆设时限。三个了解内情的消息源都确认这一点,条件至今没公布
三,这条规则真正保护的是系统的稳定,不是你的流动性。它把风险从“丢失本金”换成了“暂时取不出”
以后选交易所,把这三个数一起看
冷钱包比例——韩国要求 80%,Upbit 做到 99.17%,GOPAX 只有 80.54%
保险和储备金规模,出事时这才是赔钱的来源
过去停摆过几次、停了多久、恢复后有没有出事
交易所怀疑被黑就冻结你的币,你觉得这是在保护你,还是在保护它
#韩国拟准交易所疑遭黑客停充提