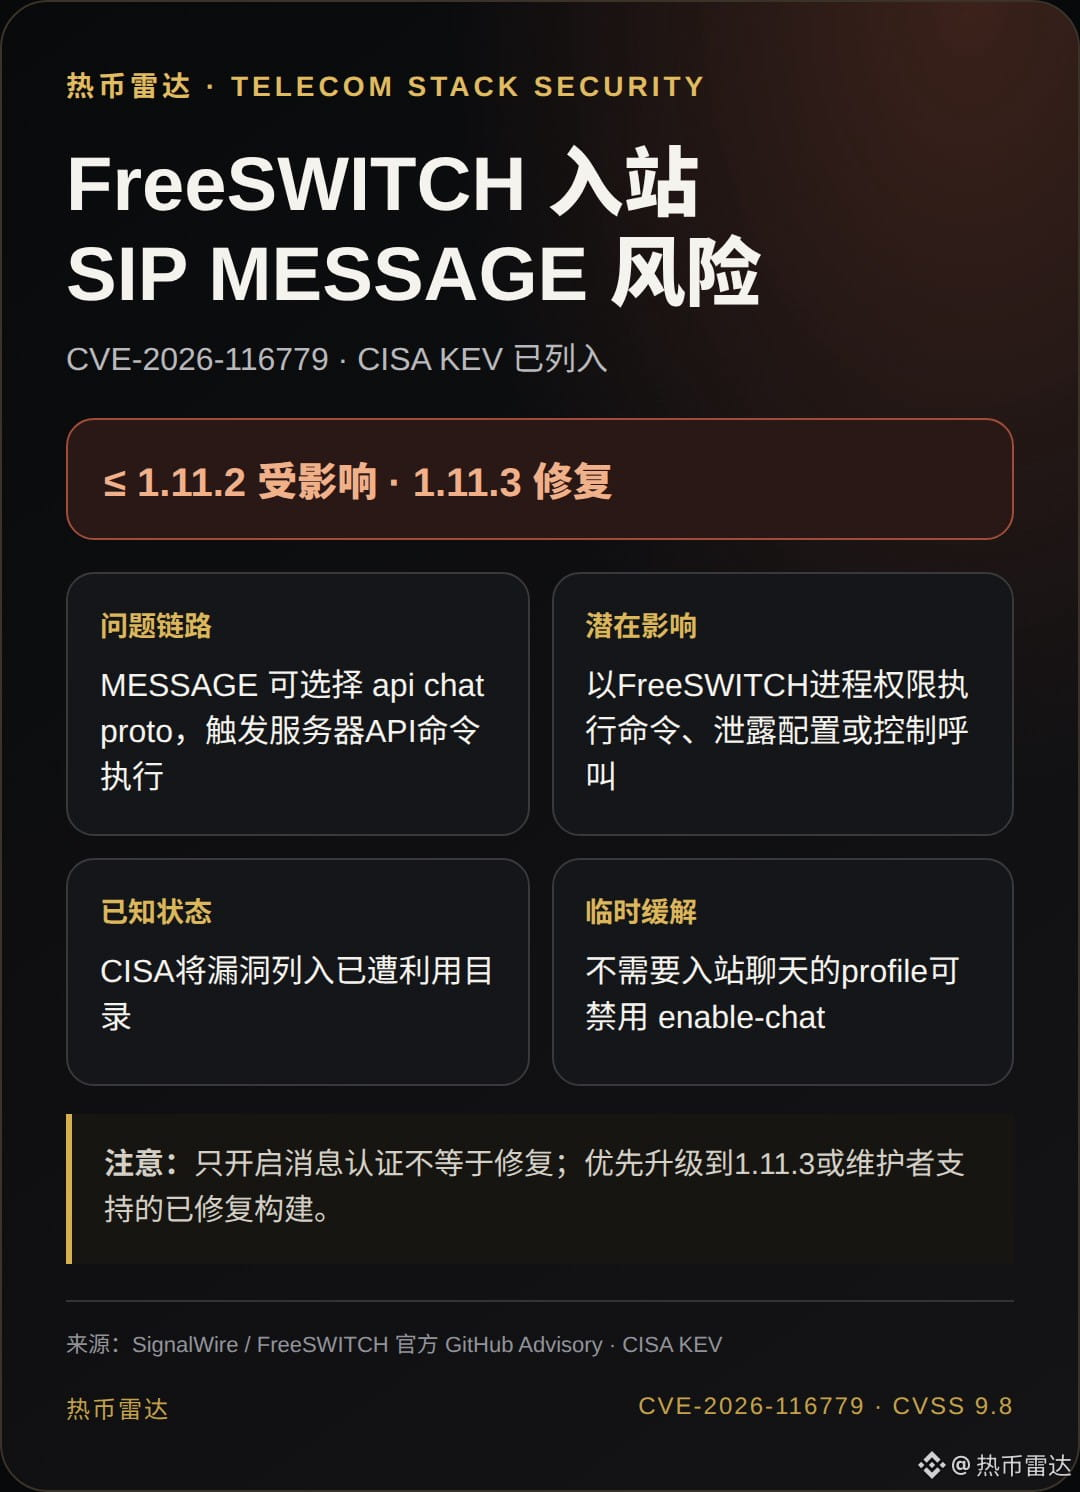
FreeSWITCH 的入站 SIP MESSAGE 不只是聊天风险:维护者公告指出,1.11.2及更早版本可让消息选择 `api` chat proto,触发服务器以 FreeSWITCH 进程权限执行 API/OS 命令;CISA已将 CVE-2026-116779列入已遭利用目录。官方修复版为1.11.3;暂不能升级且不需要入站聊天的profile,可按维护者建议关闭 `enable-chat`。单独启用消息认证并不能完全封堵此路径。来源:https://github.com/signalwire/freeswitch/security/advisories/GHSA-mg63-h38w-8p9p;https://www.cisa.gov/known-exploited-vulnerabilities-catalog
本文可能参与 Binance Square Write to Earn 内容奖励,具体以平台资格与规则为准;不构成交易建议。
本文可能参与 Binance Square Write to Earn 内容奖励,具体以平台资格与规则为准;不构成交易建议。