Google云的托管方案,凭什么说私钥“永远不完整出现”?
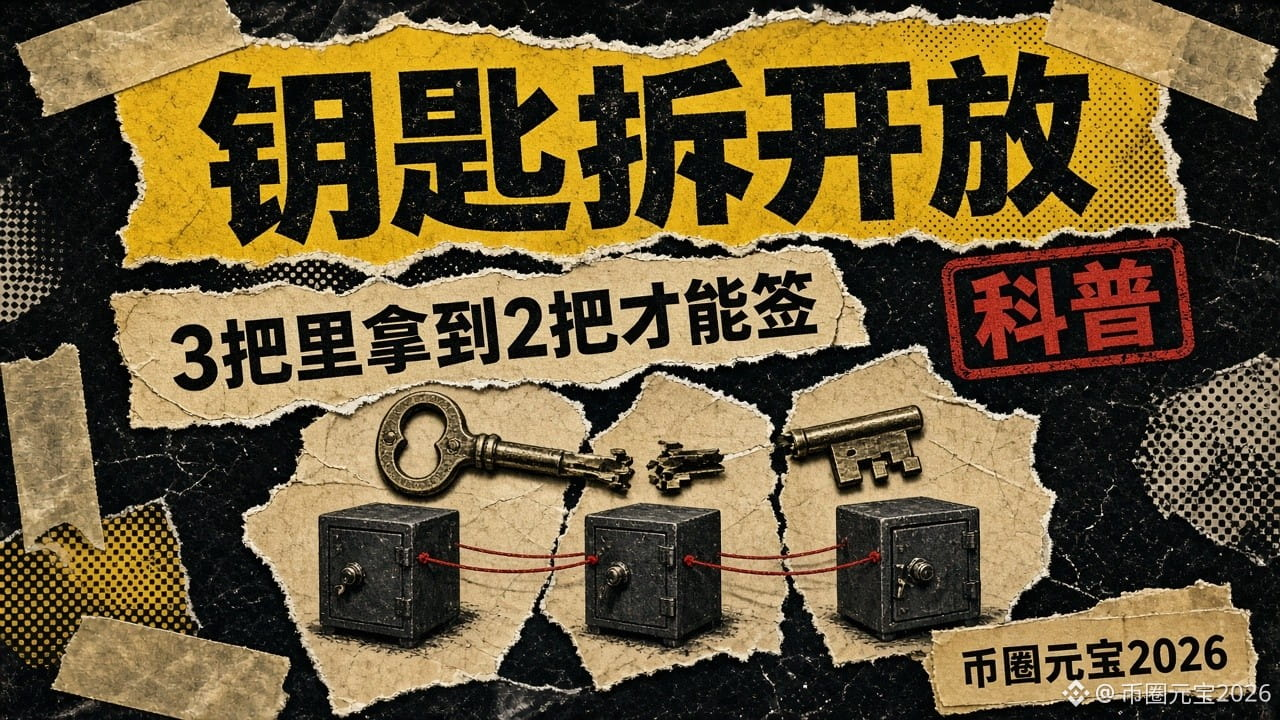
这周被扫的是交易所热钱包。同一周,我去翻了Google Cloud一份产品文档:Multi-party Compute(多方计算托管),专门管数字资产的签名私钥。它的思路一句话:把一把钥匙拆成几份,分开放,签名时也不拼起来。
按官方文档原文,拆成几条:
1. 老办法的毛病:完整私钥放在一台硬件加密机里,是单点故障;复制到多台、多地区,可用性上去了,但每一份都是完整私钥,等于多开了几扇能被撬的门。
2. 它的做法:门限签名(文档写的是DKLS23协议的加固扩展)。几个独立的参与方各自生成、各自保管一份“密钥分片”,签名时多方一起算出有效签名,任何一处都不拼出完整私钥。
3. 安全边界:被攻破的参与方少于门限数,就伪造不了签名,也还原不出私钥;少数几方掉线或永久损坏,只要剩下的够门限,照样能签。
4. 例子(文档原话的意思):财务团队3个人各持一份,任意2人同意才能签。
5. 支持范围:secp256k1曲线,对应比特币、以太坊和EVM链;Ed25519(Solana)标注“即将支持”。产品目前是预览版(Pre-GA)。
几句实话:
· 文档里有一条很诚实:交易策略(比如限额、白名单)只给出“允许/拒绝”的建议,如果够多的签名人点头,被策略拒绝的交易照样能执行。门限挡的是“一处被攻破”,挡不住“够多的人一起被骗”。
· 钥匙拆开,不等于钱就安全。签名人被钓鱼、审批流程走形式,照样出事。
· 这周的被盗事件到底是哪一环出的问题,官方完整技术报告还没出,我不拿MPC去套,也不说“用了它就不会被盗”。
· 普通人用不上机构托管,但道理通用:助记词别只存一处,也别整份拍照上云。
你的助记词,现在是“一份放一处”,还是“一份复制了好几处”?
#MPC #钱包安全 #科普
这周被扫的是交易所热钱包。同一周,我去翻了Google Cloud一份产品文档:Multi-party Compute(多方计算托管),专门管数字资产的签名私钥。它的思路一句话:把一把钥匙拆成几份,分开放,签名时也不拼起来。
按官方文档原文,拆成几条:
1. 老办法的毛病:完整私钥放在一台硬件加密机里,是单点故障;复制到多台、多地区,可用性上去了,但每一份都是完整私钥,等于多开了几扇能被撬的门。
2. 它的做法:门限签名(文档写的是DKLS23协议的加固扩展)。几个独立的参与方各自生成、各自保管一份“密钥分片”,签名时多方一起算出有效签名,任何一处都不拼出完整私钥。
3. 安全边界:被攻破的参与方少于门限数,就伪造不了签名,也还原不出私钥;少数几方掉线或永久损坏,只要剩下的够门限,照样能签。
4. 例子(文档原话的意思):财务团队3个人各持一份,任意2人同意才能签。
5. 支持范围:secp256k1曲线,对应比特币、以太坊和EVM链;Ed25519(Solana)标注“即将支持”。产品目前是预览版(Pre-GA)。
几句实话:
· 文档里有一条很诚实:交易策略(比如限额、白名单)只给出“允许/拒绝”的建议,如果够多的签名人点头,被策略拒绝的交易照样能执行。门限挡的是“一处被攻破”,挡不住“够多的人一起被骗”。
· 钥匙拆开,不等于钱就安全。签名人被钓鱼、审批流程走形式,照样出事。
· 这周的被盗事件到底是哪一环出的问题,官方完整技术报告还没出,我不拿MPC去套,也不说“用了它就不会被盗”。
· 普通人用不上机构托管,但道理通用:助记词别只存一处,也别整份拍照上云。
你的助记词,现在是“一份放一处”,还是“一份复制了好几处”?
#MPC #钱包安全 #科普