
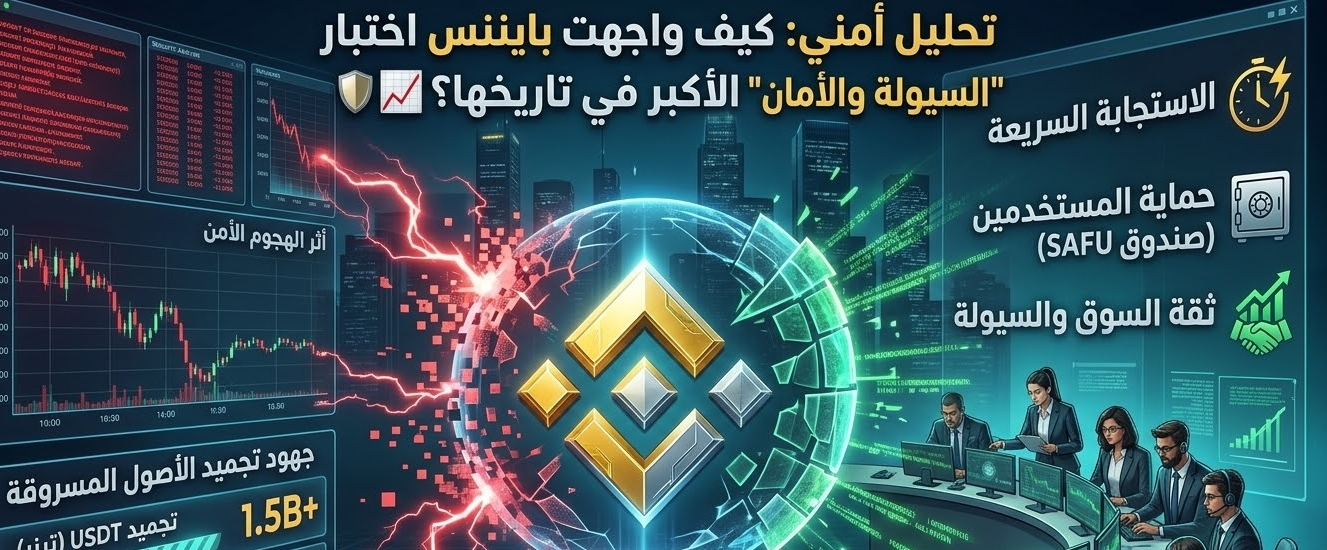
في الساعات الأخيره، عاش سوق العملات الرقمية واحدة من أكثر لحظاته حرجاً ودقة، إثر تعرض منصة بايننس (Binance) لهجوم أمني ضخم غير مسبوق من حيث الحجم. هذا الحدث لم يكن مجرد "اختراق فني"، بل كان اختباراً حقيقياً لصلابة البنية التحتية لأكبر منصة تداول في العالم، وقدرتها على إدارة الأزمات تحت الضغط الشديد.
تفاصيل الحدث: ماذا جرى؟
تشير المعطيات التحليلية والتقارير الأمنية الأولية إلى أن الهجوم كان "مدروساً بعناية"، ولم يكن وليد "الحظ" للمهاجمين. إليك أبرز النقاط:
حجم الأصول المتأثرة: قُدرت قيمة الأصول التي حاول المهاجمون نقلها بنحو 6.3 مليارات دولار من العملات الرقمية المختلفة، عبر استغلال ثغرة أمنية أتاحت لهم تقديم معاملات سحب غير مصرح بها.
ثغرة "هندسة اجتماعية": تفيد التقارير بأن الاختراق قد يكون بدأ بتسلل ناجح عبر جهاز شخصي (حاسوب محمول) لأحد مهندسي التطوير (DevOps)، مما سمح بالوصول إلى بيئة الخدمات الداخلية.
سرعة الاستجابة: إدارة الأزمة بـ "علم" وانضباط
في مثل هذه اللحظات، يظهر الفرق بين الإدارة القائمة على العشوائية والإدارة المستندة إلى البروتوكولات الصارمة. تحركت بايننس وفق خطوات احترافية متزامنة:
أولاً: تعليق العمليات فوراً: تم تجميد عمليات الإيداع والسحب كجراء احترازي لضمان عزل الأنظمة المتضررة ومنع خروج المزيد من الأصول.
ثانياً: تفعيل الشراكات الأمنية: بالتعاون السريع مع شركات تحليل البلوكشين وكبرى شركات العملات المستقرة، تم تحقيق الآتي:
قامت شركة Tether بتجميد أكثر من 1.5 مليار دولار من عملات USDT المسروقة.
قامت شركة Circle بتجميد نحو 800 مليون دولار من عملات USDC.
جهود مشتركة أدت إلى تجميد مليارات إضافية قبل تمكن المتسللين من تصريفها.
موقف أموال المستخدمين والدروس المستفادة
أكدت إدارة المنصة أن أموال المستخدمين تحظى بالحماية، وأن البروتوكولات الأمنية والاحتياطيات (مثل صندوق SAFU) مصممة لتغطية مثل هذه الحالات. طمأنة المستخدمين كانت عاملاً حاسماً في الحد من حالة "الذعر البيعي" (Panic Selling) التي ضربت السوق فور انتشار الخبر.
💡 سؤال للنقاش:
لقد أثبتت هذه الحادثة أن الأمان في الكريپتو ليس "حظاً"، بل هو "علم" ومثابرة يومية من المنصات والمتداولين.
برأيك.. هل سيعزز رد فعل بايننس السريع الثقة بالمنصات المركزية، أم أنك لا تزال تفضل المحافظ الباردة للتخزين؟
شاركونا تحليلاتكم في التعليقات! 👇