波卡第三方钱包插件偷私钥近20个月!解押从28天缩到2天,被盗资金几乎来不及救
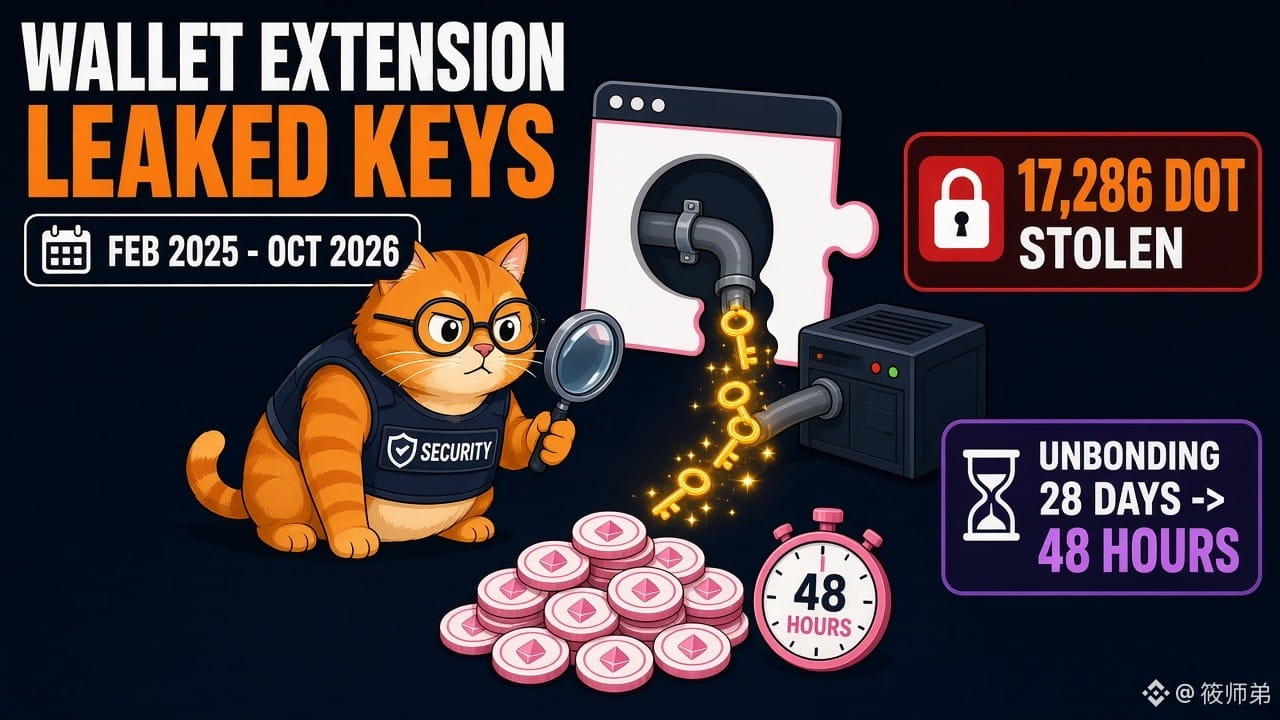
📌 Polkadot论坛安全公告(10/21):第三方Fearless Wallet浏览器插件3.0.1、3.0.3-3.0.5版含恶意代码,解锁钱包时把私钥发到攻击者服务器,2025年2月起间歇生效至2026年10月10日;它不是官方钱包
📌 已有8名用户报告未授权转账,合计17,286 DOT;SlowMist称恶意代码可收集助记词、私钥和keystore,并可远程开关
📌 CryptoSlate 10/25:7月Referendum 1910把提名人解押期从最长28天缩到约1-2天,攻击者发起解押后留给原主和救援方的时间大幅缩短
【观点】
这次的问题不在链本身,而在“供应链”:恶意代码藏在一次名为TON生态的大型更新里,开源也没挡住。更值得注意的是,解押期缩短提升了流动性,却把安全缓冲一起砍掉了,这是所有PoS链都要面对的权衡。
【机会/风险】
1、用过该插件的用户:官方建议默认所有账户已泄露,立刻用别的钱包新建私钥转移资金,质押锁仓的先找救援方再解押
2、短期看DOT情绪承压,但目前报告损失规模有限,关注后续受害人数是否扩大
3、硬件钱包、多签、带延迟提款的安全方案需求可能继续上升
4、提防“资金找回”私信骗局,没人需要你的私钥
你觉得质押解押期该更短换流动性,还是更长换安全?
#Polkadot #钱包安全 #私钥泄露 #加密安全 $DOT
仅供参考,不构成投资建议