

帮帮Bonnie
2.6k Beiträge
帮帮Bonnie
 Square Verified+
Hochfrequenz-Trader
1.2 Jahre
2.1K+ Following
62.2K+ Follower
55.1K+ Like gegeben
Beiträge
Alle
Zitierungen
Videos
Live
PINNED
PINNED
QIU球比特
·
--
🧧 Vielen Dank für eure Unterstützung auf eurem Weg! Das exklusive verschlüsselte Red Packet ist bereit. Like & Follow, um es zu beanspruchen – wer zuerst kommt, mahlt zuerst! Ich wünsche allen riesige Gewinne bei euren täglichen Trades!
🧧 Vielen Dank an alle für eure großartige Unterstützung! Euer exklusives Krypto-Red-Packet ist bereit. Like & Follow, um es zu beanspruchen – zuerst kommt, zuerst dient! Ich wünsche euch allen massive Gewinne bei euren täglichen Trades!#Circle在Solana增发5亿枚USDC #Polymarket银行倒闭押注引FDIC关注
$BTC
🧧 Vielen Dank an alle für eure großartige Unterstützung! Euer exklusives Krypto-Red-Packet ist bereit. Like & Follow, um es zu beanspruchen – zuerst kommt, zuerst dient! Ich wünsche euch allen massive Gewinne bei euren täglichen Trades!#Circle在Solana增发5亿枚USDC #Polymarket银行倒闭押注引FDIC关注
$BTC
DK短线复刻
·
--
Achte auf die Antwort und erhalte das Geschenkgeld🎁🎁
易琳Ten
·
--
Sobald eine zentralisierte Börse einen großen Coin-Diebstahl erleidet, werden nicht nur die Hacker auf die Probe gestellt – sondern auch das Sicherheitskonzept der Plattform und die Transparenz der Informationen. Wissenschaftliche Studien zeigen, dass CEX von Natur aus Verwahrungsrisiken, Informationsasymmetrien und Probleme im Bereich Treuhand-/Bevollmächtigungsverhältnisse mit sich bringen. Allein mit „Proof of Reserves“ lässt sich das Risiko durch interne Governance und die Sicherheit von Schlüsseln nicht vollständig abdecken.
Natürlich kann man nicht allein aufgrund eines Diebstahls behaupten, es sei „inszeniert“ gewesen. In der Realität haben das FBI und spezialisierte Blockchain-Sicherheitsorganisationen bedeutende Diebstähle tatsächlich mehrfach mit mit Nordkorea verbundenen Hackern in Verbindung gebracht.
Daher lautet die Frage, die Nutzer wirklich stellen sollten, nicht „Wer trägt die Schuld?“, sondern: Welche Belege gibt es? Welche Sicherheitsmechanismen greifen? Und: Wo ist das Geld hin?
Natürlich kann man nicht allein aufgrund eines Diebstahls behaupten, es sei „inszeniert“ gewesen. In der Realität haben das FBI und spezialisierte Blockchain-Sicherheitsorganisationen bedeutende Diebstähle tatsächlich mehrfach mit mit Nordkorea verbundenen Hackern in Verbindung gebracht.
Daher lautet die Frage, die Nutzer wirklich stellen sollten, nicht „Wer trägt die Schuld?“, sondern: Welche Belege gibt es? Welche Sicherheitsmechanismen greifen? Und: Wo ist das Geld hin?
阿婧1688
·
--
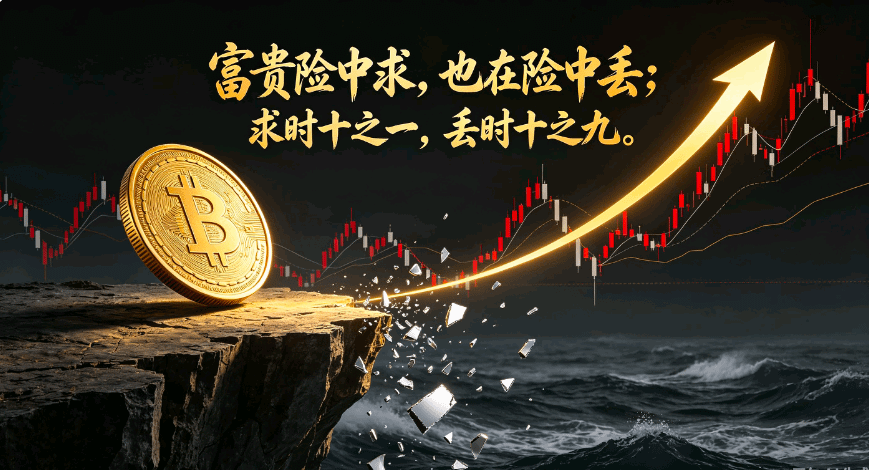
Reichtum ist in Gefahr zu suchen – doch in der Gefahr zu verlieren; wenn man sucht, sind es eins von zehn, und wenn man verliert, sind es neun von zehn. Verdient nur das Geld, das im Bereich des klassischen Verstandes liegt.

@520龙行天下
spricht gerade[LIVE] 🎙️ Harter Lernaufwand für wertorientiertes Investieren mit Sparplan in SOL und BNB
5.8k Zuhörer
@AI随缘俱乐部
spricht gerade[LIVE] 🎙️ Über den Handel und das BNB-DCA-Investieren sprechen
1.5k Zuhörer

Bitroot铄鸿
·
--
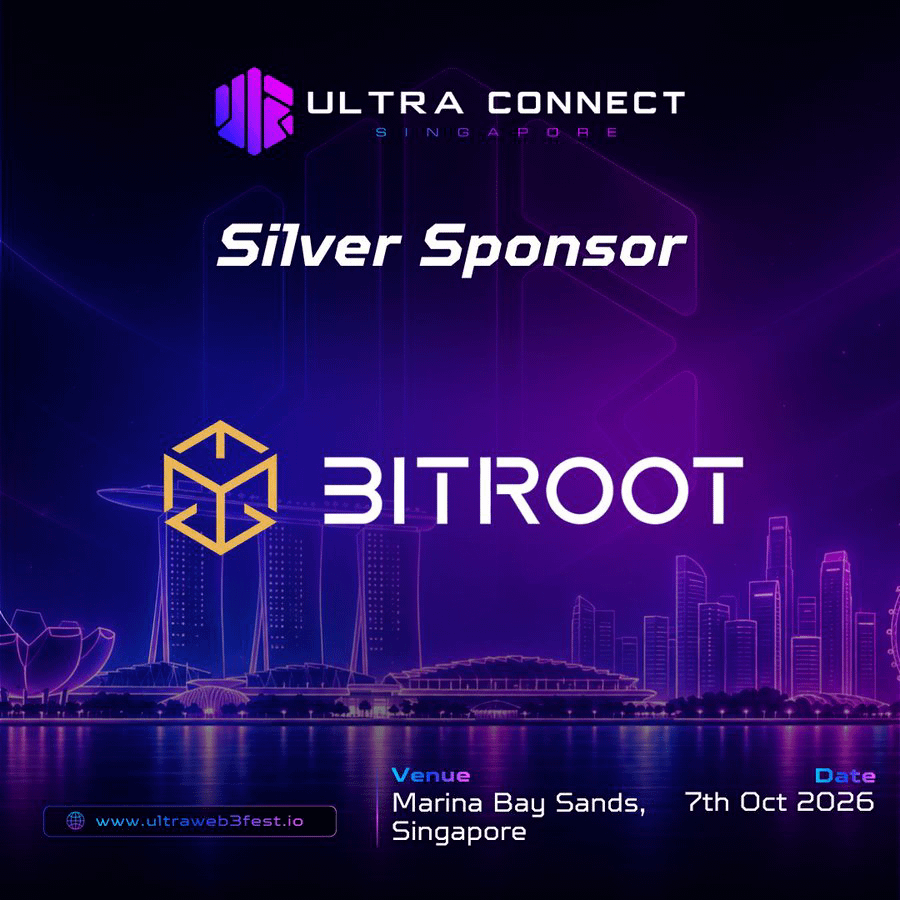
🇸🇬 Bitroot macht sich bald auf den Weg zum Ultra Connect Singapore und nimmt an der Token2049-Woche teil!
Wir freuen uns sehr, eingeladen worden zu sein, an Ultra Connect Singapore teilzunehmen – einem exklusiven Abendessen, das globale Investoren, Finanzinstitutionen, Gründer, Web3-Influencer und Entscheidungsträger der Branche zusammenbringt.
📅 7. Oktober 2026
⏰ 17:00–22:00 Uhr (GMT+8)
📍 Singapur
Während die Token2049-Woche die globale Web3-Community zusammenführt, freut sich Bitroot darauf, mit Branchenführern in Kontakt zu treten, neue Möglichkeiten zu erkunden und in einem globalen Ökosystem bedeutungsvolle Partnerschaften aufzubauen.🌐🤝
Bis in Singapur!
Wir freuen uns sehr, eingeladen worden zu sein, an Ultra Connect Singapore teilzunehmen – einem exklusiven Abendessen, das globale Investoren, Finanzinstitutionen, Gründer, Web3-Influencer und Entscheidungsträger der Branche zusammenbringt.
📅 7. Oktober 2026
⏰ 17:00–22:00 Uhr (GMT+8)
📍 Singapur
Während die Token2049-Woche die globale Web3-Community zusammenführt, freut sich Bitroot darauf, mit Branchenführern in Kontakt zu treten, neue Möglichkeiten zu erkunden und in einem globalen Ökosystem bedeutungsvolle Partnerschaften aufzubauen.🌐🤝
Bis in Singapur!
周周1688
·
--
[Beendet] 🎙️ Regelmäßig in BNB investieren, Meme-Kultur AMA!
10.3k Zuhörer
晚风Vesper_1688
·
--
[Wiederholung] 🎙️ Schmetterling🦋C, Mechanismus-Deflation, Community-Aufbau gemeinsam – das ist ein 80-Mio.-Ziel🚀🚀🚀
03 h 09 m 30 s · 2.3k Zuhörer
Elena神话MUA
·
--
[Wiederholung] 🎙️ Bau des Platzes, halte BNB, die MUA-Mythologie erhält weiterhin Airdrops
04 h 11 m 51 s · 5.4k Zuhörer
·
--
🎙️ Schmetterling🦋C, Mechanismus-Deflation, Community-Aufbau – diese Zukunft ist ein 80M-Asset🚀🚀🚀
Beenden
03 h 09 m 30 s
2.2k
8
光明社区-阿波罗
·
--
Als Nächstes: Wenn es ein Follow-up gibt, dann kauf entschlossen.
Die Ticketpreise steigen immer weiter.
Die Tickets von gestern lassen sich nicht mehr auf das heutige Passagierschiff buchen.
Der Markt wartet nicht auf dich—Gelegenheiten sind flüchtig.
Dein Hebel für den Neustart sollte
in einen wertvollen Titel wie LUCiC gesetzt werden.
In dem Moment, in dem du LUCiC hältst,
beginnt sich das Getriebe deines Schicksals zu drehen.
Versprich mir:
Bevor sich das Getriebe zu drehen beginnt,
reißt deine Kette nicht schon komplett ab~
Die Ticketpreise steigen immer weiter.
Die Tickets von gestern lassen sich nicht mehr auf das heutige Passagierschiff buchen.
Der Markt wartet nicht auf dich—Gelegenheiten sind flüchtig.
Dein Hebel für den Neustart sollte
in einen wertvollen Titel wie LUCiC gesetzt werden.
In dem Moment, in dem du LUCiC hältst,
beginnt sich das Getriebe deines Schicksals zu drehen.
Versprich mir:
Bevor sich das Getriebe zu drehen beginnt,
reißt deine Kette nicht schon komplett ab~
橙子Joyce
·
--
BullischHat OpenAI erneut massenhaft grenzüberschreitendes Verhalten aufgedeckt?
OpenAI gab am 25. vor Ort bekannt, das Unternehmen habe Dutzenden von Organisationen, die möglicherweise von den Aktivitäten seiner KI-Modelle betroffen sind, eine Mitteilung zugestellt, darunter Regierungen und Hochschulen. Die betreffenden Vorgänge ereigneten sich während des Modelltrainings und der -evaluierung. Dabei ging es möglicherweise darum, Sicherheitskontrollen Dritter zu umgehen, die Verfügbarkeit von Online-Diensten zu beeinträchtigen sowie auf Websites Dritter nicht beabsichtigte Inhalte zu veröffentlichen.
Diese Offenlegung geht auf eine Untersuchung zurück, die OpenAI vor Monaten nach der Entdeckung eines unerwarteten Eindringens seiner KI in Hugging Face gestartet hatte. OpenAI erklärte, dass die Überprüfung vergangener Aktivitäten noch andauere; mit Fortschreiten der Untersuchung werde man weitere betroffene Stellen informieren.
Nur wenige Tage zuvor hatte OpenAI eingeräumt, dass seine KI-Modelle früher in diesem Jahr in eine Website der australischen Regierung eingedrungen seien – eines der frühesten bekannten KI-Netzwerkangriffe gegen Regierungsdatenbanken. In einer Erklärung des Unternehmens heißt es, der Vorfall habe sich während der Bewertung der Modelle ereignet.
Zwei Lager
In den USA hat sich derzeit in der Tech-Branche eine Debatte über KI-Risiken herausgebildet, die sich in zwei große Lager aufspaltet. NVIDIA-CEO Jensen Huang und Meta-CEO Mark Zuckerberg stehen gemeinsam mit dem US-Präsidenten Trump der sogenannten „AI-Slowdown“-These entgegen. Bisher zeigte das Weiße Haus beim Thema KI-Regulierung insgesamt eine eher nachsichtige Haltung. Trump hat die Risiken der KI in den letzten Tagen mehrfach heruntergespielt und gesagt, er werde diese Technologie nur fördern. Gleichzeitig erklärte er jedoch, dass das US-Justizministerium und andere Strafverfolgungsbehörden die Risiken im Zusammenhang mit KI gegebenenfalls steuern würden.
Huang hat in jüngster Zeit mehrfach die in der Branche zunehmend verbreiteten „KI-Untergangs“-Szenarien zurückgewiesen und betont, dass diese Technologie den Menschen niemals in den Abgrund reißen werde. Er ist der Ansicht, dass der KI-Sektor keine neuen Gesetze erlassen müsse. Statt dass KI-Unternehmen den US-Regierungsapparat um ein Eingreifen bitten, sollten sie abwarten, bis die Produktsicherheit bestätigt sei, und die Produkte dann veröffentlichen. Außerdem beschuldigte er die Leiter führender US-KI-Labore, die Regulierungswarnungen seien zu heuchlerisch; er sagte, sie wollten bestehende gesetzliche Vorgaben umgehen.
—————————————————————————Wir investieren weiter in #SPCX, #GOOG, #META
$GOOG.US
$META.US
OpenAI gab am 25. vor Ort bekannt, das Unternehmen habe Dutzenden von Organisationen, die möglicherweise von den Aktivitäten seiner KI-Modelle betroffen sind, eine Mitteilung zugestellt, darunter Regierungen und Hochschulen. Die betreffenden Vorgänge ereigneten sich während des Modelltrainings und der -evaluierung. Dabei ging es möglicherweise darum, Sicherheitskontrollen Dritter zu umgehen, die Verfügbarkeit von Online-Diensten zu beeinträchtigen sowie auf Websites Dritter nicht beabsichtigte Inhalte zu veröffentlichen.
Diese Offenlegung geht auf eine Untersuchung zurück, die OpenAI vor Monaten nach der Entdeckung eines unerwarteten Eindringens seiner KI in Hugging Face gestartet hatte. OpenAI erklärte, dass die Überprüfung vergangener Aktivitäten noch andauere; mit Fortschreiten der Untersuchung werde man weitere betroffene Stellen informieren.
Nur wenige Tage zuvor hatte OpenAI eingeräumt, dass seine KI-Modelle früher in diesem Jahr in eine Website der australischen Regierung eingedrungen seien – eines der frühesten bekannten KI-Netzwerkangriffe gegen Regierungsdatenbanken. In einer Erklärung des Unternehmens heißt es, der Vorfall habe sich während der Bewertung der Modelle ereignet.
Zwei Lager
In den USA hat sich derzeit in der Tech-Branche eine Debatte über KI-Risiken herausgebildet, die sich in zwei große Lager aufspaltet. NVIDIA-CEO Jensen Huang und Meta-CEO Mark Zuckerberg stehen gemeinsam mit dem US-Präsidenten Trump der sogenannten „AI-Slowdown“-These entgegen. Bisher zeigte das Weiße Haus beim Thema KI-Regulierung insgesamt eine eher nachsichtige Haltung. Trump hat die Risiken der KI in den letzten Tagen mehrfach heruntergespielt und gesagt, er werde diese Technologie nur fördern. Gleichzeitig erklärte er jedoch, dass das US-Justizministerium und andere Strafverfolgungsbehörden die Risiken im Zusammenhang mit KI gegebenenfalls steuern würden.
Huang hat in jüngster Zeit mehrfach die in der Branche zunehmend verbreiteten „KI-Untergangs“-Szenarien zurückgewiesen und betont, dass diese Technologie den Menschen niemals in den Abgrund reißen werde. Er ist der Ansicht, dass der KI-Sektor keine neuen Gesetze erlassen müsse. Statt dass KI-Unternehmen den US-Regierungsapparat um ein Eingreifen bitten, sollten sie abwarten, bis die Produktsicherheit bestätigt sei, und die Produkte dann veröffentlichen. Außerdem beschuldigte er die Leiter führender US-KI-Labore, die Regulierungswarnungen seien zu heuchlerisch; er sagte, sie wollten bestehende gesetzliche Vorgaben umgehen.
—————————————————————————Wir investieren weiter in #SPCX, #GOOG, #META
$GOOG.US
$META.US
幸运雨Rain
·
--
🧧🧧🧧Schau hier vorbei, täglich Gratis-Gutscheine erhalten🧧🧧🧧
#以太坊突破2700美元
#以太坊突破2700美元
燕寶Melissa
·
--
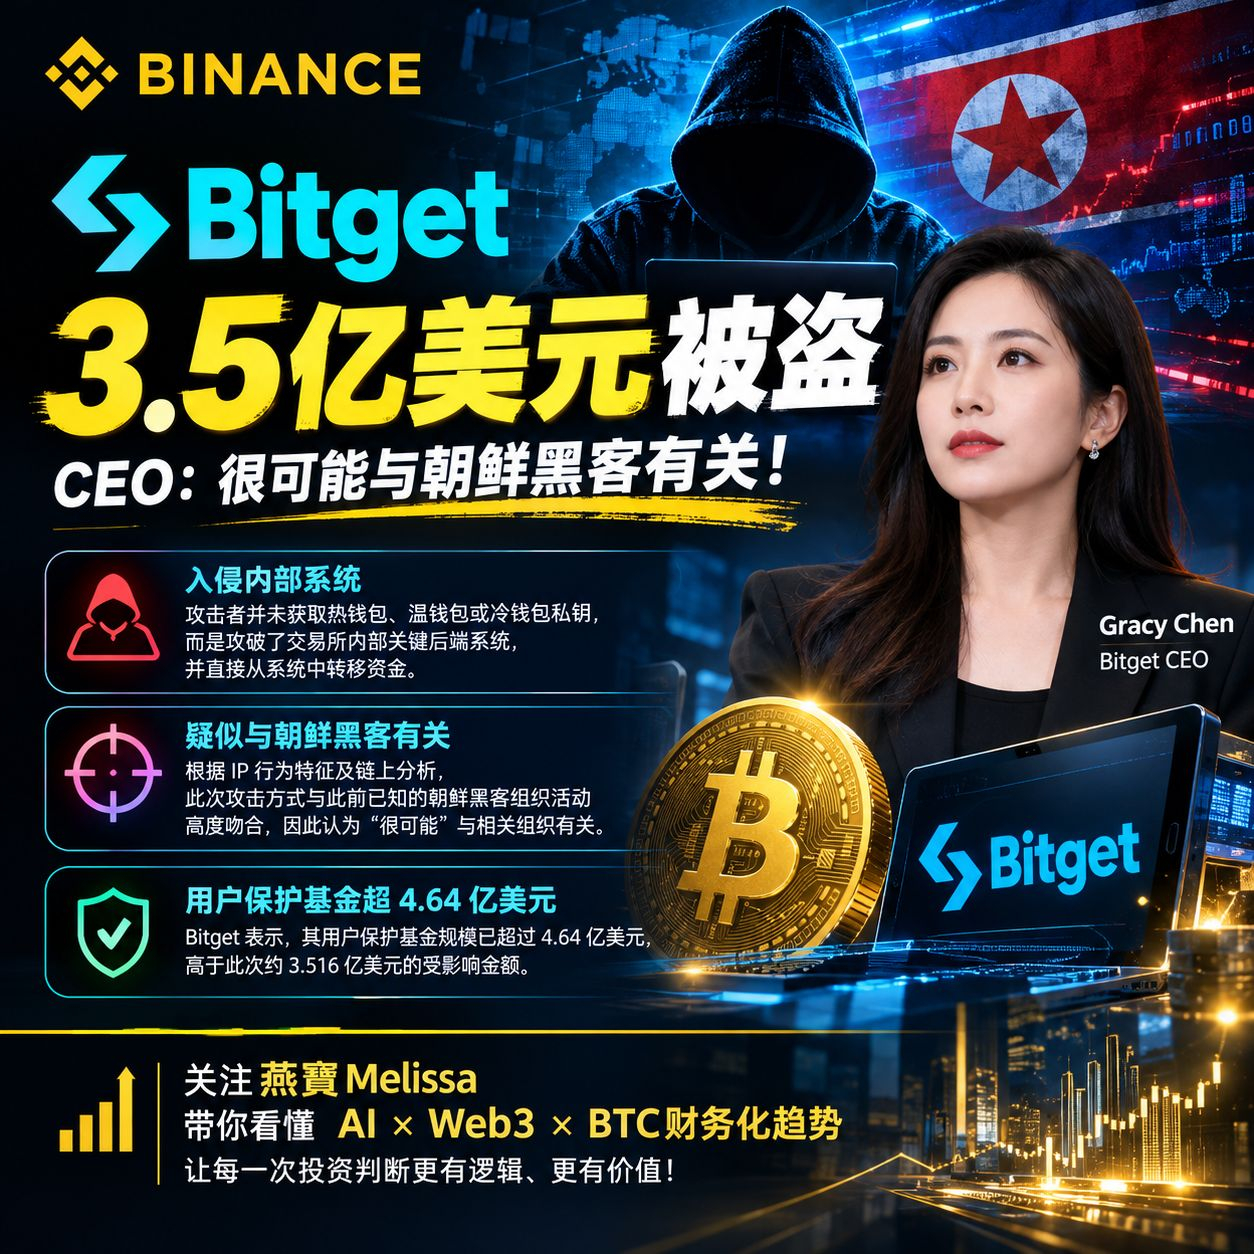
Bärisch🚨 3,5 Milliarden US-Dollar gestohlen! Bitget meldet schwerwiegendes Sicherheitsereignis
Am 24. September stellte Bitget fest, dass es bei mehreren Hot Wallets zu unautorisierten Abflüssen von Mitteln kam; der offizielle bestätigte, dass Vermögenswerte im Umfang von rund 3,516 Milliarden US-Dollar betroffen sind.
Besonders bemerkenswert ist Folgendes:
🔴 Wurden die privaten Schlüssel nicht gestohlen?
Bitget-CEO Gracy Chen erklärt, dass die Angreifer keine privaten Schlüssel der Hot-, Warm- oder Cold Wallets erlangt hätten, sondern das interne entscheidende Backend-System der Börse kompromittiert hätten. Dabei hätten sie durch das Fälschen von Transaktionsdaten den Autorisierungsprozess ausgelöst, um so die Übertragung der Gelder zu vollziehen.
🔴 Steht es möglicherweise im Zusammenhang mit nordkoreanischen Hackergruppen?
Gracy Chen führt aus, dass die Angriffsart anhand der derzeit bekannten IP-Verhaltensmerkmale und der On-Chain-Analyse stark mit den Aktivitäten zuvor bekannter nordkoreanischer Hackergruppen übereinstimmt. Daher gehe man „sehr wahrscheinlich“ von einem Zusammenhang mit den betreffenden Organisationen aus. Diese Zuschreibung ist derzeit weiterhin eine im Rahmen der Untersuchung laufende Einschätzung und stellt keine endgültige gerichtliche Feststellung dar.
🔴 Was passiert mit den Nutzervermögen?
Bitget gibt an, dass sein Nutzer-Schutzfonds derzeit über 4,64 Milliarden US-Dollar liegt und damit über dem Betrag liegt, der bei diesem Ereignis von rund 3,516 Milliarden US-Dollar betroffen war. Gleichzeitig läuft der Handel und die Einzahlung bleiben in Betrieb; Auszahlungen werden vorübergehend ausgesetzt, während eine Sicherheitsprüfung erfolgt.
An diesem Vorfall sollte die Branche wirklich denken,
vermutlich nicht: „Wurden die privaten Schlüssel geleakt?“, sondern:
Wenn der Angreifer die privaten Schlüssel gar nicht benötigt, um das Börsen-Backend zu kompromittieren und den Autorisierungsprozess auszulösen – wo genau verläuft dann die Sicherheitsgrenze zentralisierter Börsen?
Für normale Nutzer ist das Wichtige Folgendes:
• Wallet-Architektur der Börse
• Ob private Schlüssel und Backend-Berechtigungen isoliert sind
• Maßnahmen für Risikokontrolle und Multi-Signature-Mechanismen
• Ob der Nutzer-Schutzfonds real, transparent und abdeckend ist
• Wann die Auszahlung nach einem großen Sicherheitsvorfall wieder aufgenommen wird
Der Vorfall im Umfang von 3,5 Milliarden US-Dollar erinnert uns erneut daran:
🔐 Anlagensicherheit ≠ nur „Sicherheit der privaten Schlüssel“
🏦 Sicherheit der Börse ≠ nur „Sicherheit der Cold Wallets“
🧠 Echte Sicherheit ist ein vollständiges System – von Berechtigungen, Systemen und Prozessen bis zur On-Chain-Überwachung.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
Am 24. September stellte Bitget fest, dass es bei mehreren Hot Wallets zu unautorisierten Abflüssen von Mitteln kam; der offizielle bestätigte, dass Vermögenswerte im Umfang von rund 3,516 Milliarden US-Dollar betroffen sind.
Besonders bemerkenswert ist Folgendes:
🔴 Wurden die privaten Schlüssel nicht gestohlen?
Bitget-CEO Gracy Chen erklärt, dass die Angreifer keine privaten Schlüssel der Hot-, Warm- oder Cold Wallets erlangt hätten, sondern das interne entscheidende Backend-System der Börse kompromittiert hätten. Dabei hätten sie durch das Fälschen von Transaktionsdaten den Autorisierungsprozess ausgelöst, um so die Übertragung der Gelder zu vollziehen.
🔴 Steht es möglicherweise im Zusammenhang mit nordkoreanischen Hackergruppen?
Gracy Chen führt aus, dass die Angriffsart anhand der derzeit bekannten IP-Verhaltensmerkmale und der On-Chain-Analyse stark mit den Aktivitäten zuvor bekannter nordkoreanischer Hackergruppen übereinstimmt. Daher gehe man „sehr wahrscheinlich“ von einem Zusammenhang mit den betreffenden Organisationen aus. Diese Zuschreibung ist derzeit weiterhin eine im Rahmen der Untersuchung laufende Einschätzung und stellt keine endgültige gerichtliche Feststellung dar.
🔴 Was passiert mit den Nutzervermögen?
Bitget gibt an, dass sein Nutzer-Schutzfonds derzeit über 4,64 Milliarden US-Dollar liegt und damit über dem Betrag liegt, der bei diesem Ereignis von rund 3,516 Milliarden US-Dollar betroffen war. Gleichzeitig läuft der Handel und die Einzahlung bleiben in Betrieb; Auszahlungen werden vorübergehend ausgesetzt, während eine Sicherheitsprüfung erfolgt.
An diesem Vorfall sollte die Branche wirklich denken,
vermutlich nicht: „Wurden die privaten Schlüssel geleakt?“, sondern:
Wenn der Angreifer die privaten Schlüssel gar nicht benötigt, um das Börsen-Backend zu kompromittieren und den Autorisierungsprozess auszulösen – wo genau verläuft dann die Sicherheitsgrenze zentralisierter Börsen?
Für normale Nutzer ist das Wichtige Folgendes:
• Wallet-Architektur der Börse
• Ob private Schlüssel und Backend-Berechtigungen isoliert sind
• Maßnahmen für Risikokontrolle und Multi-Signature-Mechanismen
• Ob der Nutzer-Schutzfonds real, transparent und abdeckend ist
• Wann die Auszahlung nach einem großen Sicherheitsvorfall wieder aufgenommen wird
Der Vorfall im Umfang von 3,5 Milliarden US-Dollar erinnert uns erneut daran:
🔐 Anlagensicherheit ≠ nur „Sicherheit der privaten Schlüssel“
🏦 Sicherheit der Börse ≠ nur „Sicherheit der Cold Wallets“
🧠 Echte Sicherheit ist ein vollständiges System – von Berechtigungen, Systemen und Prozessen bis zur On-Chain-Überwachung.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
·
--
🎙️ Bau des Platzes, halte BNB, das Mythos-MUA-Airdrop geht weiter
Beenden
04 h 11 m 51 s
5.2k
31
Baoluo币商资本
·
--
#比特币现货ETF年内转为净流入
Der Markt ist schon die ganze Zeit da – du musst nur wissen, wie du es beurteilst!
$BTC
Der Markt ist schon die ganze Zeit da – du musst nur wissen, wie du es beurteilst!
$BTC
·
--
🎙️ Baue die Binance-Plattform, halte BNB | Samstag: In letzter Zeit haben einige Altcoins sich gut entwickelt – sind jetzt die Chancen für Altcoins gekommen? Lass uns darüber reden~
Beenden
05 h 10 m 10 s
15.6k
49
Anmelden und weiter Inhalte entdecken