2018年,$BTC的一次紧急修复先公开“节点可能崩溃”,随后才完整披露通胀风险。今天回看CVE-2018-17144,留下一个难题:越早讲透,是否总能让用户更安全?
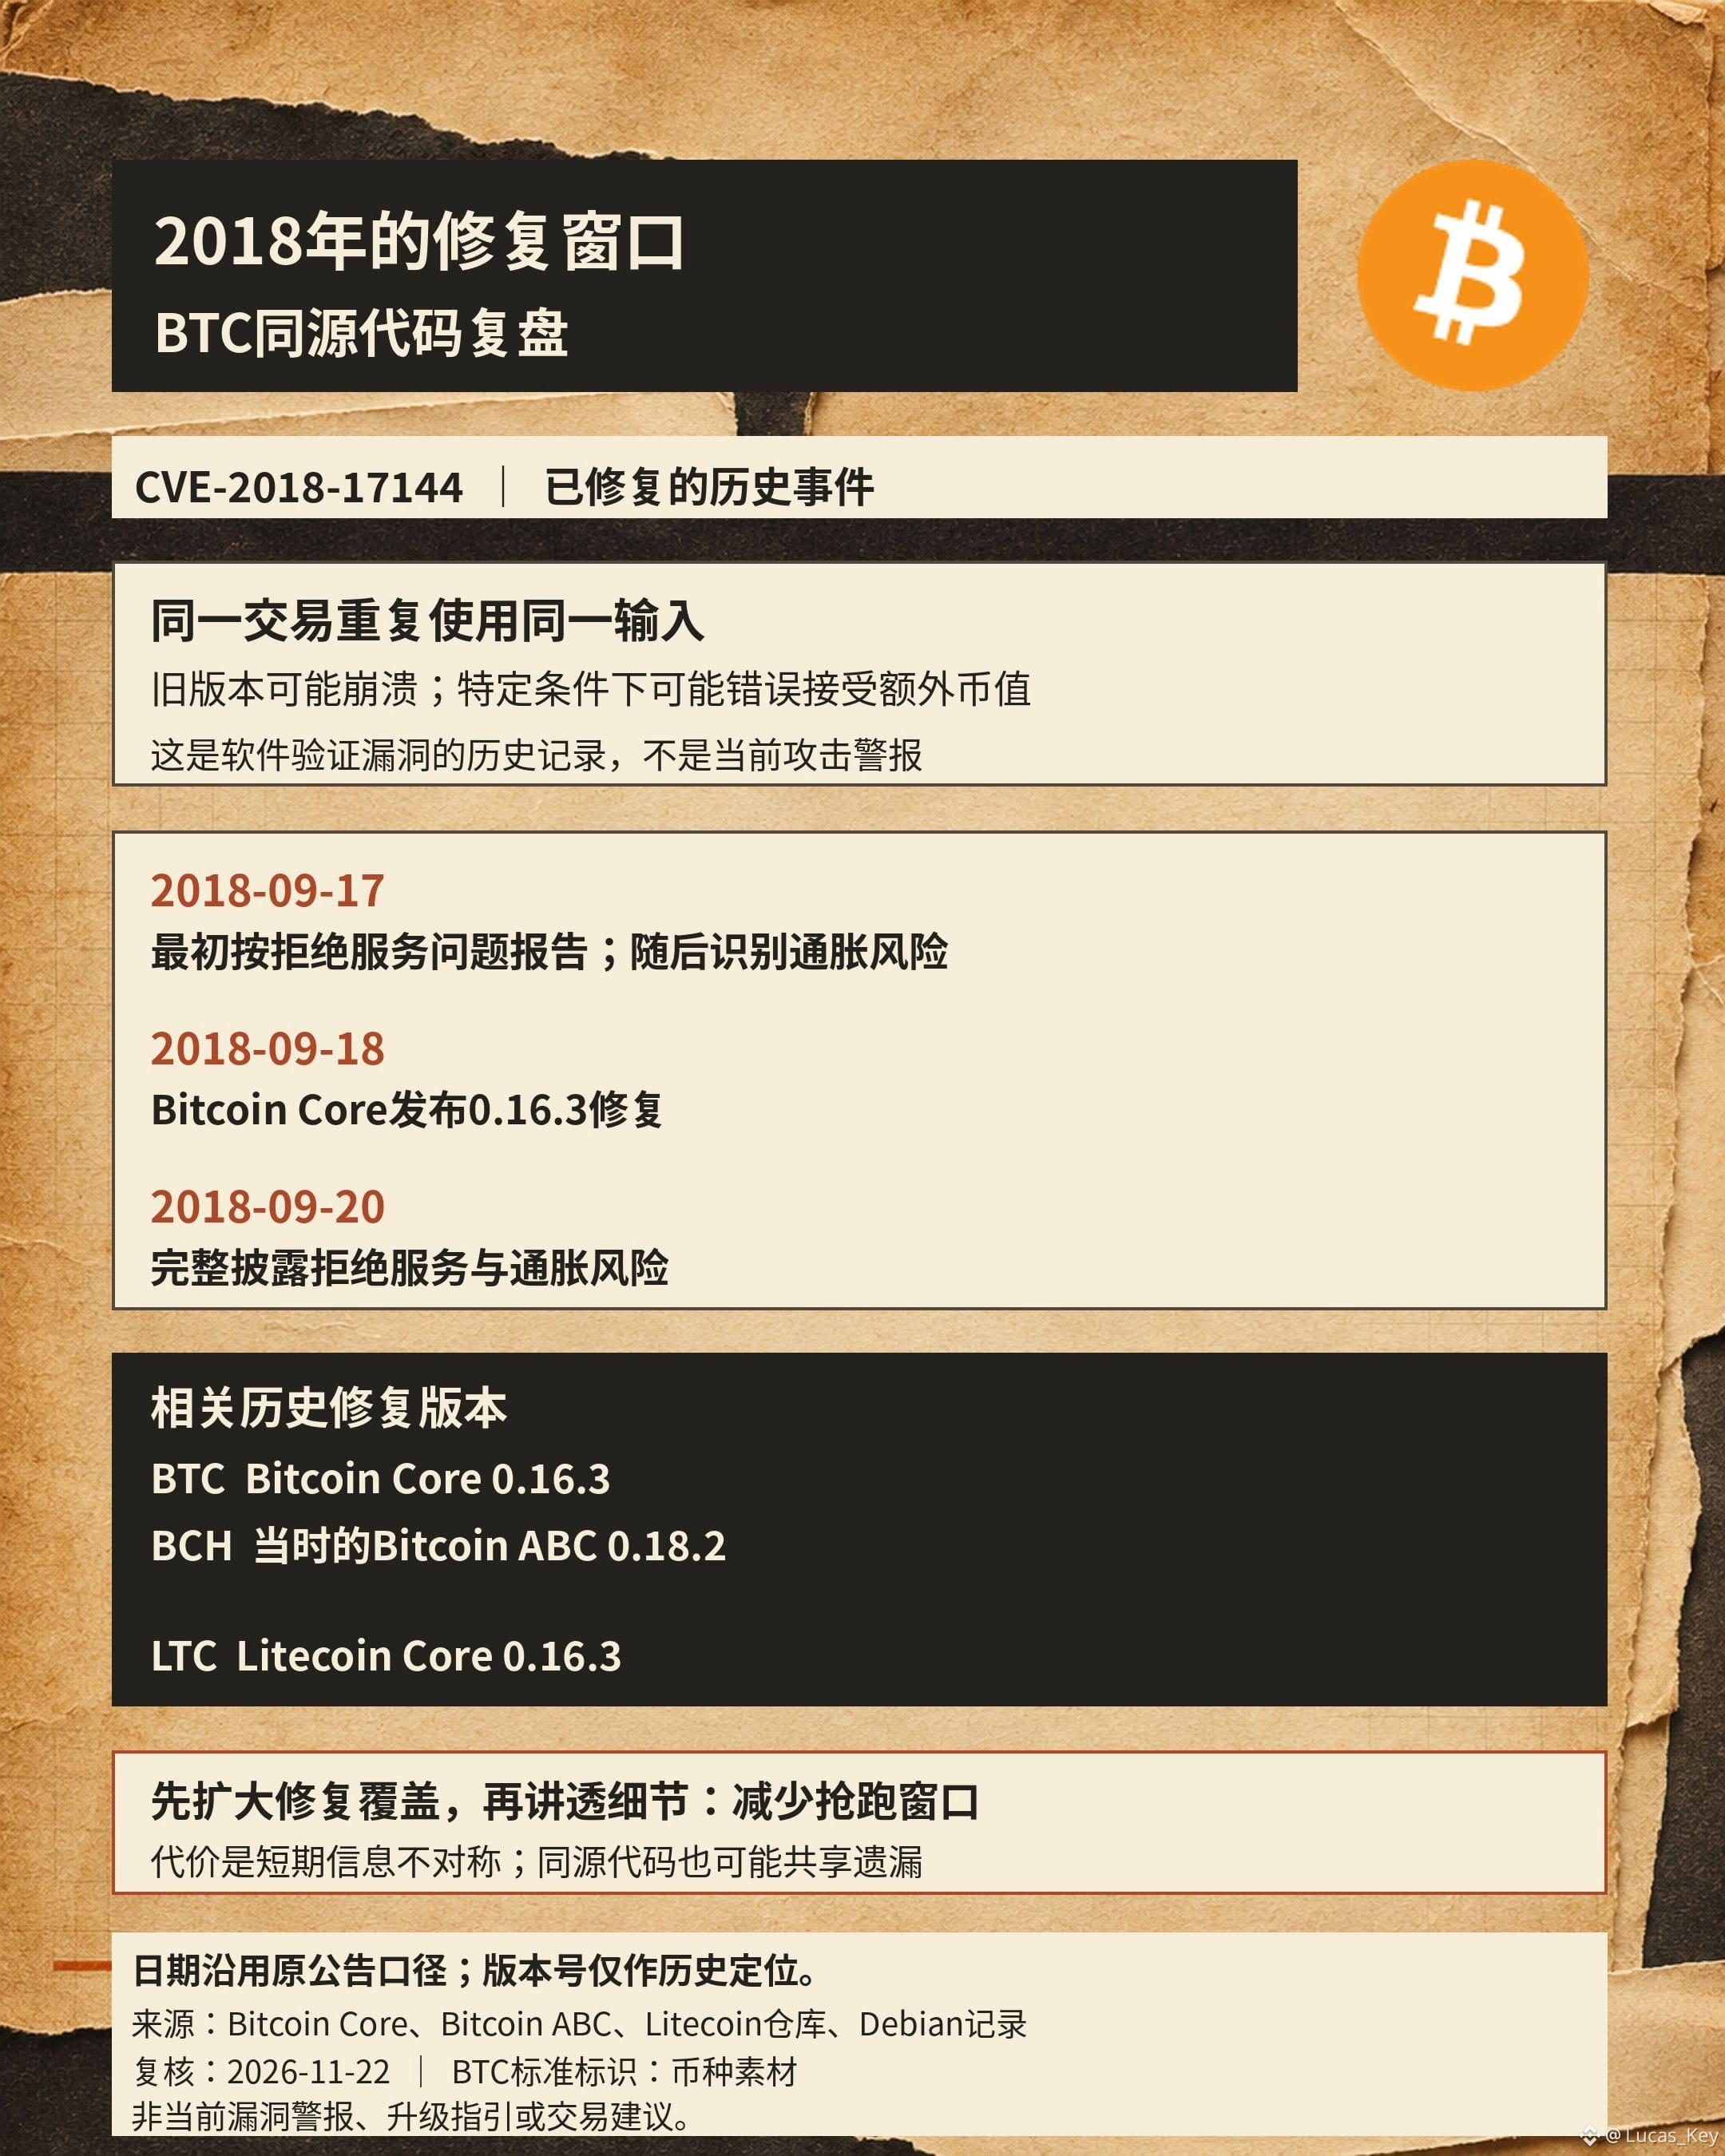
Bitcoin Core官方记录:9月17日收到最初按拒绝服务问题报告的漏洞,开发者随后识别出同根的通胀风险;9月18日发布0.16.3修复,9月20日完整披露。问题涉及一笔交易中重复使用同一输入,特定旧版本在区块验证中可能崩溃,另一些情况下可能错误接受额外币值。这是历史软件漏洞,不能写成当前攻击。
选择分阶段披露,有明确理由:先让矿工、企业和节点升级,减少攻击者抢先利用的窗口。但这也留下信息不对称——尚不知道完整严重性的运营者,需要依赖维护者对升级紧迫性的判断。透明度与修复覆盖率要一并衡量。
风险还沿共享代码传播。当时服务$BCH的Bitcoin ABC发布0.18.2修复,后续报告称主网未遭该漏洞利用;$LTC的0.16.3也修复了重复输入相关的崩溃问题。三条链规则不同,却可能继承同一段验证逻辑。按币名分散持仓,并不能自动分散这类代码风险。
我更关注后续复盘能否还原发现、修复、发布与通知顺序,受影响范围有没有说明,以及修复是否带有回归测试。对今天评估同源项目仍有用:共享代码能共享审查成果,也会共享遗漏;需要验证的是版本与补丁路径,而不是只看项目年龄。
日期沿用原公告口径。来源:Bitcoin Core 2018年9月18日/20日公告、Bitcoin ABC事件报告、Litecoin代码与安全记录;2026-11-22复核。历史事件已修复,不构成当前漏洞警报或交易建议。本帖可能获得平台创作奖励。
Bitcoin Core官方记录:9月17日收到最初按拒绝服务问题报告的漏洞,开发者随后识别出同根的通胀风险;9月18日发布0.16.3修复,9月20日完整披露。问题涉及一笔交易中重复使用同一输入,特定旧版本在区块验证中可能崩溃,另一些情况下可能错误接受额外币值。这是历史软件漏洞,不能写成当前攻击。
选择分阶段披露,有明确理由:先让矿工、企业和节点升级,减少攻击者抢先利用的窗口。但这也留下信息不对称——尚不知道完整严重性的运营者,需要依赖维护者对升级紧迫性的判断。透明度与修复覆盖率要一并衡量。
风险还沿共享代码传播。当时服务$BCH的Bitcoin ABC发布0.18.2修复,后续报告称主网未遭该漏洞利用;$LTC的0.16.3也修复了重复输入相关的崩溃问题。三条链规则不同,却可能继承同一段验证逻辑。按币名分散持仓,并不能自动分散这类代码风险。
我更关注后续复盘能否还原发现、修复、发布与通知顺序,受影响范围有没有说明,以及修复是否带有回归测试。对今天评估同源项目仍有用:共享代码能共享审查成果,也会共享遗漏;需要验证的是版本与补丁路径,而不是只看项目年龄。
日期沿用原公告口径。来源:Bitcoin Core 2018年9月18日/20日公告、Bitcoin ABC事件报告、Litecoin代码与安全记录;2026-11-22复核。历史事件已修复,不构成当前漏洞警报或交易建议。本帖可能获得平台创作奖励。