Wenn derjenige, der den Tresor ausraubt, einen echten Schlüssel hat – ist das dann noch ein Hackerangriff?
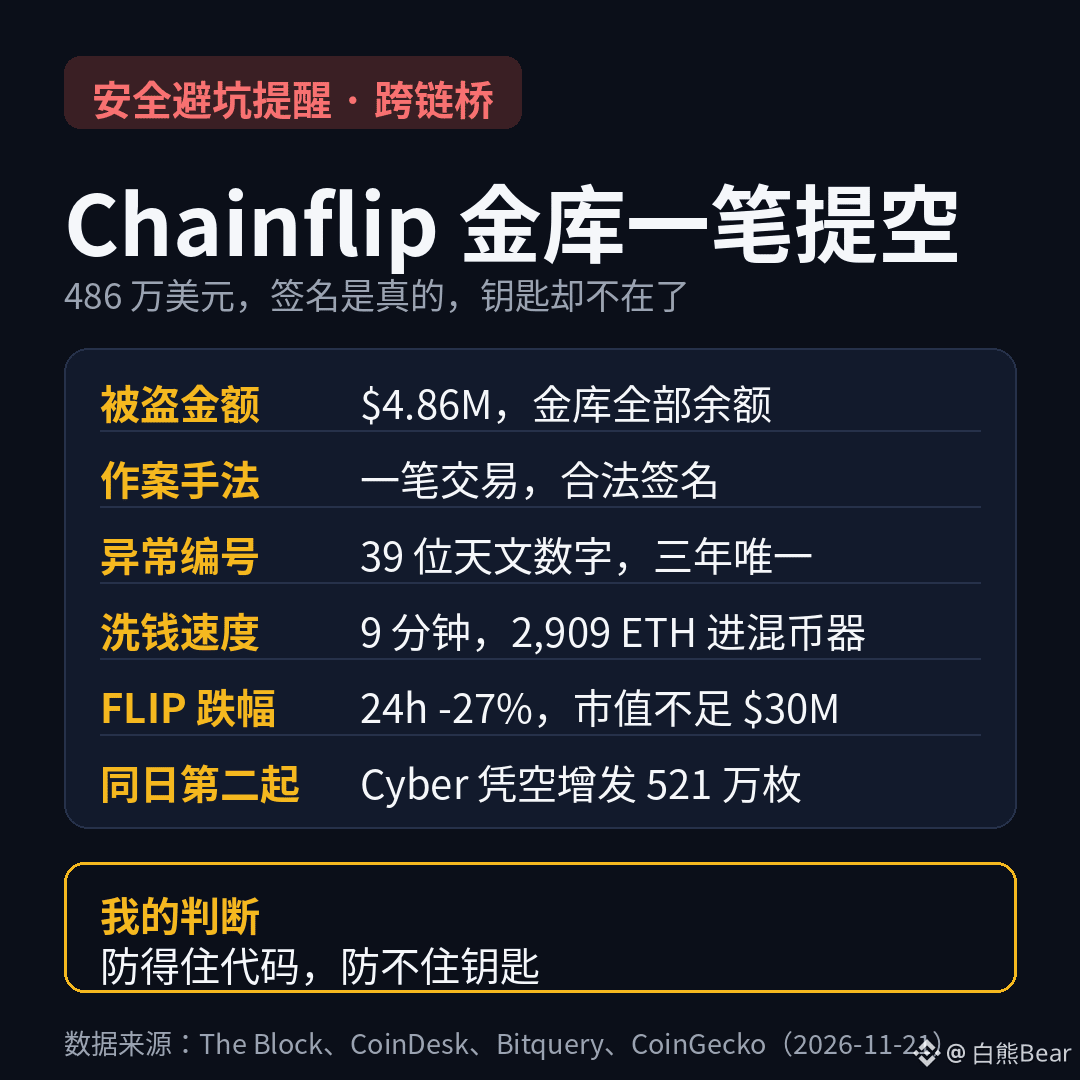
Genau so wurde der Ethereum-Tresor von Chainflip leergeräumt. Eine einzige Transaktion: 520 ETH, 3,25 Millionen USDC und 758.000 USDT – insgesamt 4,86 Millionen US-Dollar. Alles, was im Tresor lag, wurde mitgenommen. Kein Cent blieb übrig.
Das Merkwürdige daran: Die Signatur für die Abhebung war echt. Bei Chainflip verwalten 150 Validatoren gemeinsam einen Schlüssel. Mindestens 100 müssen an der Signatur beteiligt sein, damit Geld aus dem Tresor bewegt werden kann. Sobald die Signatur verifiziert ist, wird das Geld freigegeben. Bitquery hat alle 299.677 Signaturen des Tresors aus den vergangenen drei Jahren überprüft und nur eine gefunden, die nicht ins Muster passte: Ihre Nummer war eine astronomisch große 39-stellige Zahl – normalerweise liegt sie bei etwa 315.000. Die Signatur selbst war gültig, wurde aber offenbar nicht über das reguläre System erstellt. Wahrscheinlich war der Schlüssel längst nicht mehr in den Händen der eigenen Leute.
Der Angreifer verlor auch keine Zeit: In 9 Minuten wurden alle Stablecoins in ETH getauscht. 2.909 ETH wurden in 38 Transaktionen innerhalb von 48 Sekunden in Tornado Cash geschleust. Die Angreifer-Wallet erhielt erst eine Minute vor dem Angriff zum ersten Mal Geld – und zwar aus einem Mixer. Daraufhin stellte Chainflip den gesamten Betrieb ein: Einzahlungen, Abhebungen, Swaps und Kurse wurden gestoppt. Nicht einmal die LPs konnten ihr Geld abziehen. FLIP fiel an einem Tag um mehr als 27 Prozent, die Marktkapitalisierung schrumpfte von 41,6 Millionen US-Dollar auf weniger als 30 Millionen. Im September gab es bereits einen Vorfall auf Tron. Damals stimmten die Validatoren dafür, die LPs zu entschädigen. Ob sie es diesmal wieder tun, ist bislang offen.
Am selben Tag traf es auch Cyber: Auf Solana wurden aus dem Nichts 5,213 Millionen CYBER geprägt. Eine gleich große Menge wurde aus den hinterlegten Beständen der Ethereum-Bridge abgezogen. ETH im Wert von rund 970.000 US-Dollar wurde verkauft, und Upbit sowie Bithumb froren CYBER-Ein- und Auszahlungen umgehend ein. Die beiden Vorfälle liefen unterschiedlich ab, doch die Schwachstelle war dieselbe: Die Sicherheit von Cross-Chain-Bridges und Tresoren hängt nicht davon ab, ob der Code eine Lücke hat, sondern davon, ob die Menschen und Abläufe rund um die Schlüssel kompromittiert werden.
Meiner Meinung nach ist es kein Zufall, dass sich die Sicherheitsvorfälle diese Woche häufen: am 18. sBOLD, am 19. Fluidkey, am 20. XMR1 und am 21. Chainflip plus Cyber – fünf Vorfälle in einer Woche, mit Verlusten zwischen 1 und 13,5 Millionen. Der Gesamtmarkt hatte sich gerade erst vom Tief bei 55.300 US-Dollar zurück über 60.000 gekämpft, da folgte ein Sicherheitsvorfall auf den nächsten. Je schwächer der Markt, desto aktiver die Angreifer. Alle sind damit beschäftigt, Verluste aufzuholen, und niemand behält das Risikomanagement im Blick. Besonders beunruhigend ist ein Fall wie Chainflip: kein Fehler im Smart Contract, die Signatur ist echt, und auch ein Audit kann das nicht verhindern. 150 Validatoren, die gemeinsam einen Schlüssel verwalten, klingt sehr dezentralisiert. Doch sobald es irgendwo im Signaturprozess eine Schwachstelle gibt, ist das ganze Design, als hätte man den Angreifern die Eingangstür offen gelassen.
Als Nächstes sollte man auf diese Punkte achten: Wird Chainflip die LPs entschädigen? Im September wurden sie entschädigt – wenn es diesmal nicht passiert, dürften FLIP und seine LPs praktisch am Ende sein. Was geschieht mit den 5,21 Millionen nicht gedeckten CYBER? Werden sie vernichtet oder wird das Prägen nachträglich zur vollendeten Tatsache erklärt? Und wie entwickeln sich die 2.909 ETH in Tornado Cash – wird dieselbe Gruppe weitere Bridges ins Visier nehmen?
Würdest du dein Geld heute noch langfristig in den Tresoren von Cross-Chain-Bridges lassen – oder wagst du nur noch, es direkt vor der Nutzung dorthin zu schicken und sofort wieder umzutauschen?
$BTC $FLIP $CYBER
#跨链桥 #DeFi安全
Genau so wurde der Ethereum-Tresor von Chainflip leergeräumt. Eine einzige Transaktion: 520 ETH, 3,25 Millionen USDC und 758.000 USDT – insgesamt 4,86 Millionen US-Dollar. Alles, was im Tresor lag, wurde mitgenommen. Kein Cent blieb übrig.
Das Merkwürdige daran: Die Signatur für die Abhebung war echt. Bei Chainflip verwalten 150 Validatoren gemeinsam einen Schlüssel. Mindestens 100 müssen an der Signatur beteiligt sein, damit Geld aus dem Tresor bewegt werden kann. Sobald die Signatur verifiziert ist, wird das Geld freigegeben. Bitquery hat alle 299.677 Signaturen des Tresors aus den vergangenen drei Jahren überprüft und nur eine gefunden, die nicht ins Muster passte: Ihre Nummer war eine astronomisch große 39-stellige Zahl – normalerweise liegt sie bei etwa 315.000. Die Signatur selbst war gültig, wurde aber offenbar nicht über das reguläre System erstellt. Wahrscheinlich war der Schlüssel längst nicht mehr in den Händen der eigenen Leute.
Der Angreifer verlor auch keine Zeit: In 9 Minuten wurden alle Stablecoins in ETH getauscht. 2.909 ETH wurden in 38 Transaktionen innerhalb von 48 Sekunden in Tornado Cash geschleust. Die Angreifer-Wallet erhielt erst eine Minute vor dem Angriff zum ersten Mal Geld – und zwar aus einem Mixer. Daraufhin stellte Chainflip den gesamten Betrieb ein: Einzahlungen, Abhebungen, Swaps und Kurse wurden gestoppt. Nicht einmal die LPs konnten ihr Geld abziehen. FLIP fiel an einem Tag um mehr als 27 Prozent, die Marktkapitalisierung schrumpfte von 41,6 Millionen US-Dollar auf weniger als 30 Millionen. Im September gab es bereits einen Vorfall auf Tron. Damals stimmten die Validatoren dafür, die LPs zu entschädigen. Ob sie es diesmal wieder tun, ist bislang offen.
Am selben Tag traf es auch Cyber: Auf Solana wurden aus dem Nichts 5,213 Millionen CYBER geprägt. Eine gleich große Menge wurde aus den hinterlegten Beständen der Ethereum-Bridge abgezogen. ETH im Wert von rund 970.000 US-Dollar wurde verkauft, und Upbit sowie Bithumb froren CYBER-Ein- und Auszahlungen umgehend ein. Die beiden Vorfälle liefen unterschiedlich ab, doch die Schwachstelle war dieselbe: Die Sicherheit von Cross-Chain-Bridges und Tresoren hängt nicht davon ab, ob der Code eine Lücke hat, sondern davon, ob die Menschen und Abläufe rund um die Schlüssel kompromittiert werden.
Meiner Meinung nach ist es kein Zufall, dass sich die Sicherheitsvorfälle diese Woche häufen: am 18. sBOLD, am 19. Fluidkey, am 20. XMR1 und am 21. Chainflip plus Cyber – fünf Vorfälle in einer Woche, mit Verlusten zwischen 1 und 13,5 Millionen. Der Gesamtmarkt hatte sich gerade erst vom Tief bei 55.300 US-Dollar zurück über 60.000 gekämpft, da folgte ein Sicherheitsvorfall auf den nächsten. Je schwächer der Markt, desto aktiver die Angreifer. Alle sind damit beschäftigt, Verluste aufzuholen, und niemand behält das Risikomanagement im Blick. Besonders beunruhigend ist ein Fall wie Chainflip: kein Fehler im Smart Contract, die Signatur ist echt, und auch ein Audit kann das nicht verhindern. 150 Validatoren, die gemeinsam einen Schlüssel verwalten, klingt sehr dezentralisiert. Doch sobald es irgendwo im Signaturprozess eine Schwachstelle gibt, ist das ganze Design, als hätte man den Angreifern die Eingangstür offen gelassen.
Als Nächstes sollte man auf diese Punkte achten: Wird Chainflip die LPs entschädigen? Im September wurden sie entschädigt – wenn es diesmal nicht passiert, dürften FLIP und seine LPs praktisch am Ende sein. Was geschieht mit den 5,21 Millionen nicht gedeckten CYBER? Werden sie vernichtet oder wird das Prägen nachträglich zur vollendeten Tatsache erklärt? Und wie entwickeln sich die 2.909 ETH in Tornado Cash – wird dieselbe Gruppe weitere Bridges ins Visier nehmen?
Würdest du dein Geld heute noch langfristig in den Tresoren von Cross-Chain-Bridges lassen – oder wagst du nur noch, es direkt vor der Nutzung dorthin zu schicken und sofort wieder umzutauschen?
$BTC $FLIP $CYBER
#跨链桥 #DeFi安全