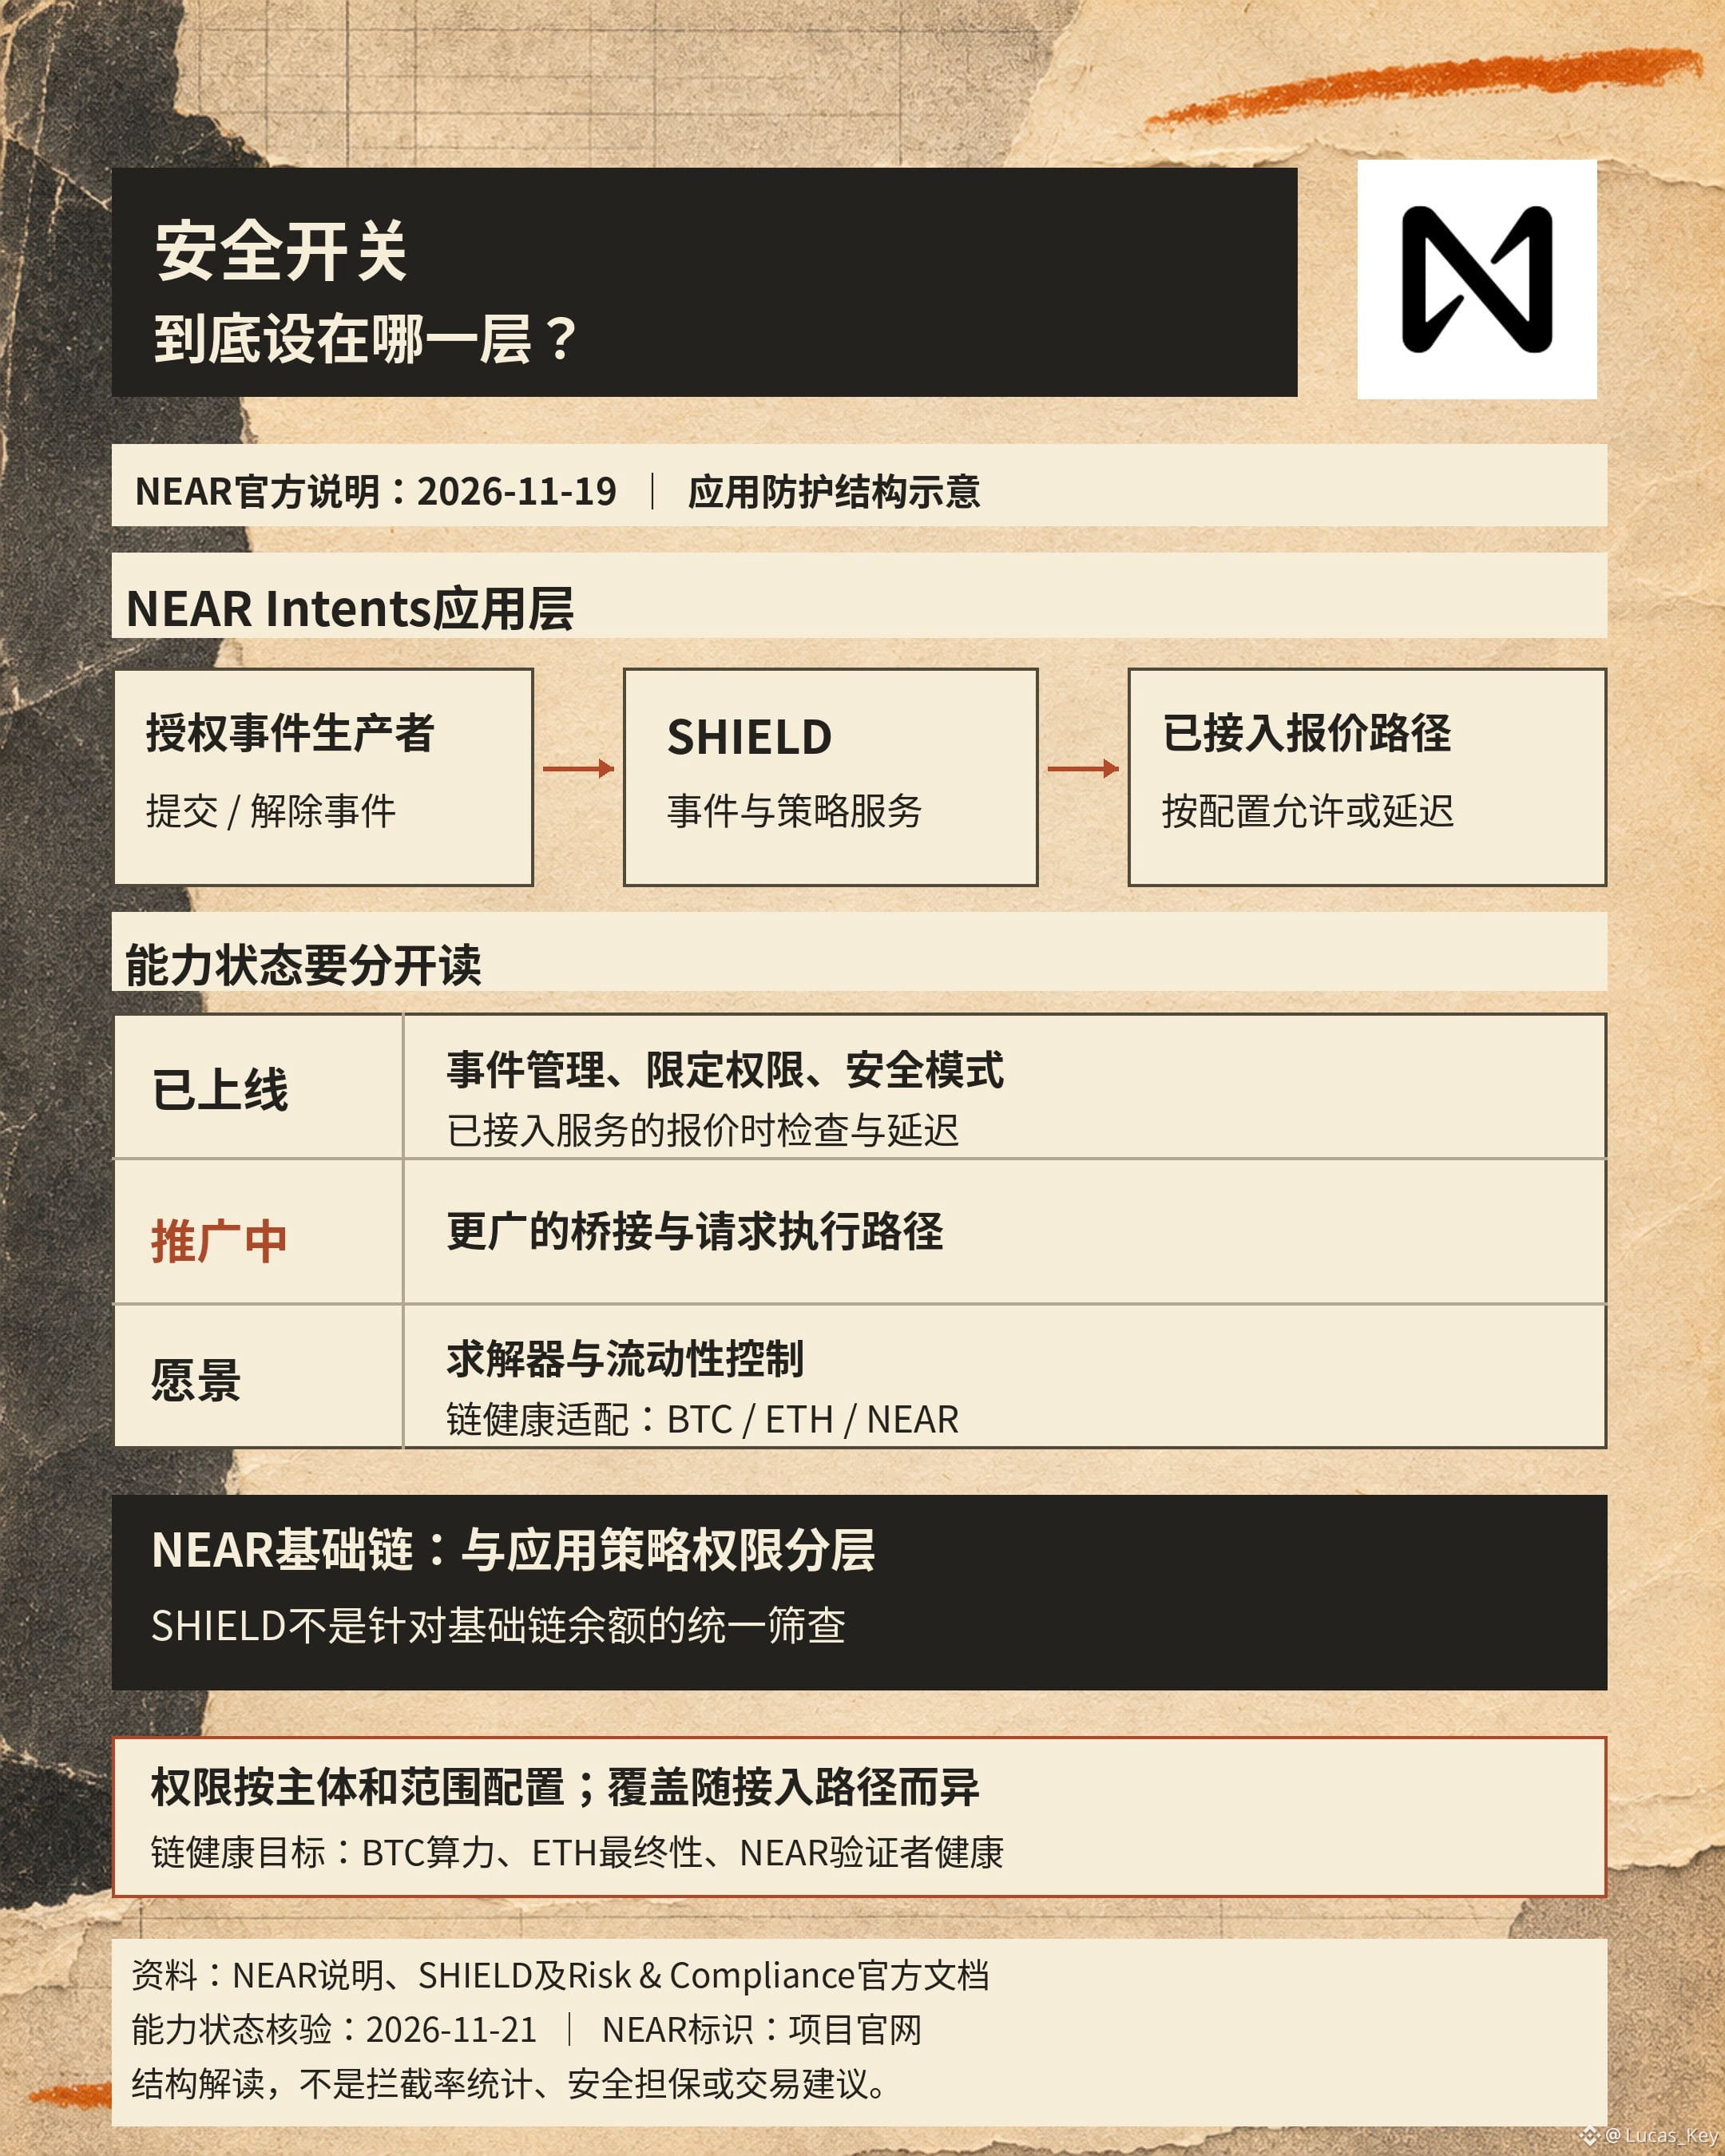
Wo $NEAR SHIELD ansiedelt, ist interessanter als die Aussage, es verfüge über „starke Abwehrfähigkeiten“. Als das Projekt am 19. November diesen Schutz vorstellte, betonte es Maßnahmen gegen bestimmte Geldflüsse; die Dokumentation unterscheidet dagegen zwischen bereits eingeführten Funktionen, solchen in der Einführung und Zukunftsvisionen.
Zu den bereits eingeführten Funktionen gehören das Melden und Aufheben von Vorfällen, eingeschränkte Berechtigungen, ein Sicherheitsmodus sowie Preisprüfungen und verzögerte Entscheidungen bei bereits integrierten Diensten. Weitere Ausführungspfade für Bridges werden nach und nach angebunden; Solver und Liquiditätskontrollen sind als Zukunftsvisionen aufgeführt. Nur weil ein Architekturdiagramm das gesamte System abbildet, kann man nicht davon ausgehen, dass jeder Ausführungsschritt bereits denselben Schutz genießt.
Die Begründung für dieses Design ist klar: Wird ein Risiko erkannt, lässt sich die Reibung für betroffene Anfragen erhöhen, während andere Abläufe möglichst verfügbar bleiben. Es handelt sich um einen Richtliniendienst auf Anwendungsebene. Laut offizieller Aussage richtet sich SHIELD gegen Geldflüsse innerhalb von NEAR Intents und überprüft nicht einzeln die Guthaben auf der NEAR-Basiskette. Die Ausführung durch eine Anwendung zu verweigern und das als Einfrieren von Vermögenswerten auf der gesamten öffentlichen Blockchain darzustellen, würde den Umfang der Berechtigungen verzerren.
Doch auch gezielte Kontrollen werfen Fragen auf: Wer darf Vorfälle melden, den Modus verschärfen oder ein Ziel pausieren? Sind die Grundlagen überprüfbar, und wie lassen sich irrtümliche Markierungen aufheben? Die Dokumentation nennt klare Berechtigungen und die Möglichkeit, Vorfälle aufzuheben, räumt aber auch ein, dass die Abdeckung je nach Anbindungspfad unterschiedlich ausfällt. Den Sicherheitsgewinn sollte man nicht nur daran messen, wie viel abgewehrt wird, sondern auch am Umfang von Fehlalarmen und an der Wiederherstellungszeit.
Die Hashrate und der Blockrhythmus von $BTC , die Finalität und Reorganisationen von $ETH sowie der Zustand der Validatoren von NEAR werden in der Dokumentation in ein gemeinsames zukünftiges Modell für die Blockchain-Gesundheit aufgenommen. Dabei handelt es sich um verschiedene Signale, die erst noch integriert werden müssen. Das bedeutet weder, dass eine kettenübergreifende automatische Diagnose bereits abgeschlossen ist, noch, dass irgendeine Kryptowährung eine Sicherheitsgarantie erhält.
Mich interessiert vor allem, ob künftig der tatsächliche Integrationsstatus der einzelnen Pfade, überprüfbare Vorfallsprotokolle und Fälle erfolgreicher Wiederherstellung veröffentlicht werden. Wird die Abdeckung ausgeweitet, ohne Berechtigungen und Bedingungen für die Aufhebung klar zu erläutern, bleibt die Erklärung des „mehrschichtigen Schutzes“ unvollständig. Nur wenn sich das System fortlaufend überprüfen lässt, gibt es eine Grundlage dafür, zu beurteilen, ob es einen vollständigen Plattformstillstand verhindert.
Quellen: Mitteilung von NEAR vom 19.11.2026 sowie offizielle SHIELD- und Compliance-Dokumentation; geprüft am 21. November. Die Erläuterung des Mechanismus ist weder eine Sicherheitsgarantie noch eine Anlageempfehlung. Dieser Beitrag kann eine Plattformvergütung für Inhalte erhalten.
Zu den bereits eingeführten Funktionen gehören das Melden und Aufheben von Vorfällen, eingeschränkte Berechtigungen, ein Sicherheitsmodus sowie Preisprüfungen und verzögerte Entscheidungen bei bereits integrierten Diensten. Weitere Ausführungspfade für Bridges werden nach und nach angebunden; Solver und Liquiditätskontrollen sind als Zukunftsvisionen aufgeführt. Nur weil ein Architekturdiagramm das gesamte System abbildet, kann man nicht davon ausgehen, dass jeder Ausführungsschritt bereits denselben Schutz genießt.
Die Begründung für dieses Design ist klar: Wird ein Risiko erkannt, lässt sich die Reibung für betroffene Anfragen erhöhen, während andere Abläufe möglichst verfügbar bleiben. Es handelt sich um einen Richtliniendienst auf Anwendungsebene. Laut offizieller Aussage richtet sich SHIELD gegen Geldflüsse innerhalb von NEAR Intents und überprüft nicht einzeln die Guthaben auf der NEAR-Basiskette. Die Ausführung durch eine Anwendung zu verweigern und das als Einfrieren von Vermögenswerten auf der gesamten öffentlichen Blockchain darzustellen, würde den Umfang der Berechtigungen verzerren.
Doch auch gezielte Kontrollen werfen Fragen auf: Wer darf Vorfälle melden, den Modus verschärfen oder ein Ziel pausieren? Sind die Grundlagen überprüfbar, und wie lassen sich irrtümliche Markierungen aufheben? Die Dokumentation nennt klare Berechtigungen und die Möglichkeit, Vorfälle aufzuheben, räumt aber auch ein, dass die Abdeckung je nach Anbindungspfad unterschiedlich ausfällt. Den Sicherheitsgewinn sollte man nicht nur daran messen, wie viel abgewehrt wird, sondern auch am Umfang von Fehlalarmen und an der Wiederherstellungszeit.
Die Hashrate und der Blockrhythmus von $BTC , die Finalität und Reorganisationen von $ETH sowie der Zustand der Validatoren von NEAR werden in der Dokumentation in ein gemeinsames zukünftiges Modell für die Blockchain-Gesundheit aufgenommen. Dabei handelt es sich um verschiedene Signale, die erst noch integriert werden müssen. Das bedeutet weder, dass eine kettenübergreifende automatische Diagnose bereits abgeschlossen ist, noch, dass irgendeine Kryptowährung eine Sicherheitsgarantie erhält.
Mich interessiert vor allem, ob künftig der tatsächliche Integrationsstatus der einzelnen Pfade, überprüfbare Vorfallsprotokolle und Fälle erfolgreicher Wiederherstellung veröffentlicht werden. Wird die Abdeckung ausgeweitet, ohne Berechtigungen und Bedingungen für die Aufhebung klar zu erläutern, bleibt die Erklärung des „mehrschichtigen Schutzes“ unvollständig. Nur wenn sich das System fortlaufend überprüfen lässt, gibt es eine Grundlage dafür, zu beurteilen, ob es einen vollständigen Plattformstillstand verhindert.
Quellen: Mitteilung von NEAR vom 19.11.2026 sowie offizielle SHIELD- und Compliance-Dokumentation; geprüft am 21. November. Die Erläuterung des Mechanismus ist weder eine Sicherheitsgarantie noch eine Anlageempfehlung. Dieser Beitrag kann eine Plattformvergütung für Inhalte erhalten.