


Fluidkey machte Schwachstellen in einem Protokollierungstool eines Drittanbieters für den Abfluss vom 19. November verantwortlich, bei dem mindestens 1,58 Millionen US-Dollar von den Konten seiner Nutzer abgezogen wurden.
Die Datenschutz-Wallet erklärte, die privaten Schlüssel, mit denen die Gelder der Nutzer kontrolliert werden, hätten die Geräte der Nutzer nie verlassen.
Version 1.79.22 verhindert, dass ältere App-Versionen Gelder überweisen
Am 20. November erklärte Fluidkey in einer Stellungnahme auf X, der Angreifer habe Schwachstellen in einem Protokollierungstool eines Drittanbieters ausgenutzt, um auf Sitzungsdaten zuzugreifen und auf den Servern des Unternehmens nicht autorisierte Überweisungen einzurichten, die signiert wurden, sobald ein Nutzer die App öffnete. In Version 1.79.22 können Überweisungen nicht mehr auf diese Weise vorbereitet werden, wodurch zusätzliche Sicherheitsvorkehrungen hinzugekommen sind, so das Unternehmen.
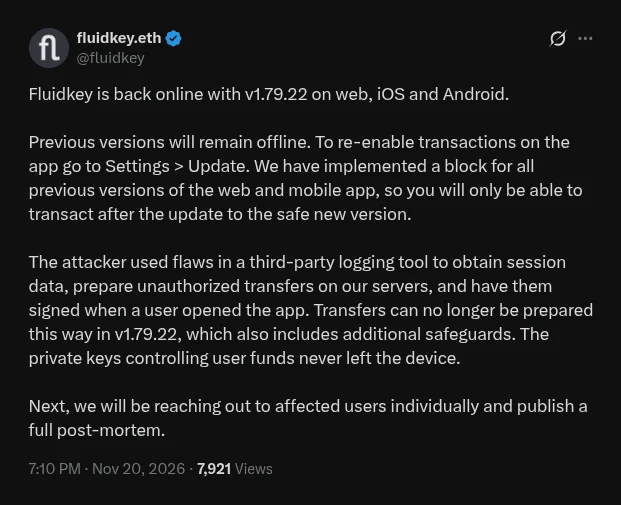 Fluidkeys Beitrag auf X vom 20. November 2026, in dem ein Logging-Tool eines Drittanbieters für den Abfluss verantwortlich gemacht wird.
Fluidkey spielte diese Version ein, um seine Web-, iOS- und Android-Apps wieder online zu bringen, und sperrte zugleich alle älteren Versionen. Nutzer müssen die App in den Einstellungen aktualisieren, bevor sie wieder Geld senden können.
Jeder Fluidkey-Nutzer erhält einen Namen, und jede Zahlung an diesen Namen wird an eine neue Stealth-Adresse gesendet. So kann kein Außenstehender zusammenrechnen, über welche Beträge ein bestimmter Nutzer verfügt. Alle Adressen sind Safe-Smart-Contract-Wallets, deren Ausgabeschlüssel vom Nutzer im Browser generiert wird.
Neue Adressen verfügen über kein ETH für Gasgebühren. Fluidkey sendet jede Transaktion über einen Relayer und übernimmt die Gebühr – eine Wallet pro Chain.
Am 19. November zahlte dieser Relayer Geld aus Nutzerkonten auf sechs Chains aus.
Fluidkey gibt an, betroffene Nutzer einzeln zu kontaktieren und eine vollständige Aufarbeitung des Vorfalls zu veröffentlichen.
Bitquery verfolgt 1,58 Millionen Dollar bis zu Wallets des Angreifers auf sechs Chains zurück
Bitquery, ein Blockchain-Datenunternehmen, verfolgte mindestens 1,58 Millionen Dollar bis zu Wallets zurück, die mit dem Angreifer auf Ethereum, Base, BNB Chain, Optimism, Arbitrum und Polygon verbunden sind. Die Hälfte der Beute des Angreifers floss innerhalb von fünf Minuten ab. Der 36-minütige Abfluss dauerte von 17:28 bis 18:04 UTC.
Mit rund 837.000 Dollar erlitten Nutzer auf Base die größten Verluste. Ethereum folgte mit 660.000 Dollar. Die größte Einzelüberweisung belief sich auf 415.783 USDT von zwei Ethereum-Konten.
Fluidkey riet Nutzern um 18:20 UTC, die Website und App nicht zu verwenden. Später am Abend teilte das Unternehmen mit, dass SEAL 911 bei der Nachverfolgung der Gelder helfe und alle Dienste um 18:05 UTC offline gegangen seien. Seitdem habe es keine unautorisierten Transaktionen gegeben.
Anschließend zahlten sechs Wallets zwischen 20:05 und 21:29 UTC 881,6 ETH – damals etwa 1,57 Millionen Dollar – in den Tornado-Cash-Mixer ein. Stunden vor dem Diebstahl hatten die Wallets des Angreifers erstmals ETH aus Tornado Cash erhalten.
Während des Abflusses überwies ein Nutzer 277.000 Dollar an eine Wallet, die er seit 2024 verwendet hatte.
Ein Verlust von knapp 1,63 Millionen Dollar wurde unabhängig davon auf einem GitHub-Tracker erfasst. Bitquery beziffert die Summe auf 1,58 bis 1,64 Millionen Dollar.
Cryptopolitan zufolge versprach Predict.fun im Oktober Rückerstattungen wegen eines Abflusses, den das Unternehmen einer Website eines Drittanbieters zuschrieb.
Außerdem nutzten die Angreifer des Drift-Protocol-Exploits Tornado Cash, um ihre gestohlenen Gelder zu verschleiern.
Die klügsten Köpfe der Kryptobranche lesen bereits unseren Newsletter. Möchtest du dazugehören? Mach mit.