


Nachdem eine zuvor unbekannte Schwachstelle KI-Agenten ermöglicht hatte, in den Server einer Universität einzudringen, riet Amazon Sicherheitsteams, ihre Reaktion auf Angriffe zu automatisieren.
Ein mit China in Verbindung stehender Betreiber ließ die Agenten jeden Schritt auf dem Weg zu ihrem einzigen Ziel selbst wählen.
Laut einem Bericht von CJ Moses, Chief Information Security Officer bei Amazon Integrated Security, sollten Unternehmen Erkennungen mit hoher Vertrauenswürdigkeit priorisieren, die automatische Maßnahmen auslösen, während Menschen die Ergebnisse überwachen, statt jeden einzelnen Schritt zu genehmigen.
Ein Agent, der innerhalb weniger Minuten eine Zero-Day-Schwachstelle findet und ausnutzt, „schließt seine Aktivität schneller ab, als viele Sicherheitsleitstellen einen Alarm manuell prüfen können“, schrieb Moses. Herstellern sind Zero-Day-Schwachstellen noch nicht bekannt, daher gibt es auch keine Lösung dafür.
Cairn knackte eine bislang unbekannte Schwachstelle in MONAI Label in etwa 11 Minuten
Am 10. September 2026 entdeckte Amazon Threat Intelligence die Kampagne. Der Betreiber ließ einen Cairn-Server ohne Anmeldung online, sodass jeder seine Prompts, Einstellungen und KI-Ausgaben einsehen konnte.
Cairn ist eine Open-Source-Plattform, die mehrere KI-Agenten durch Penetrationstests führt – autorisierte Angriffe, die Unternehmen gegen ihre eigenen Systeme in Auftrag geben. Nutzer erklären ihr in einfachen Worten, wo sie anfangen und wohin sie gelangen sollen, und die Plattform navigiert dorthin.
Protokolle zeigten, dass IP-Adressen von Universitäten in Ostasien außerhalb des chinesischen Festlands ab dem 8. September etwa 48 Stunden lang angegriffen wurden. Der Betreiber gab eine Zielliste und Varianten eines einzigen Auftrags ein: „Shell-Zugriff erlangen“ – also die Möglichkeit, einen Rechner aus der Ferne zu steuern.
„Auf Grundlage dieser Eingaben planten die KI-Agenten ihr Vorgehen, führten es aus und passten es im Laufe ihrer Erkenntnisse an, ohne dass der Betreiber jeden nächsten Schritt auswählen musste“, schrieb Moses.
Eine Open-Source-KI für medizinische Bildgebung wurde gehackt. Die Agenten kartierten ihre API, fanden einen Upload-Endpunkt mit einem Dateinamenparameter und testeten ihn auf Path Traversal. Diese Schwachstelle ermöglicht Angreifern, Dateien außerhalb des von der Anwendung zugelassenen Ordners zu schreiben.
Etwa 11 Minuten nach der Kartierung der API konnten die Agenten überall auf dem Server Dateien schreiben. In einer anderen Sitzung platzierten sie eine Python-Reverse-Shell in der Datei sitecustomize.py, die Python beim Start lädt, und erlangten Root-Zugriff – das höchste Konto auf dem Rechner.
Amazon stellte mit „hoher Zuversicht“ fest, dass es sich um eine Zero-Day-Schwachstelle handelte, da es weder eine Fehlerbehebung noch eine Sicherheitswarnung oder frühere Erwähnung gab. Anschließend leitete der Betreiber die Agenten über einen Proxy in das Netzwerk einer zweiten Universität, wo ein Server dieselbe anfällige Software ausführte.
Amazon geht davon aus, dass der Betreiber die Zero-Day-Schwachstelle ausnutzte, um den Rechner zu kompromittieren und den Tunnel zu öffnen. Amazon informierte die Maintainer, die den Code daraufhin korrigierten.
Die Software heißt MONAI Label, heißt es in einer am 18. November veröffentlichten Sicherheitsmeldung auf GitHub. Darin wird die Path-Traversal-Schwachstelle als kritisch eingestuft und der ursprüngliche Bericht von AWS angeführt.
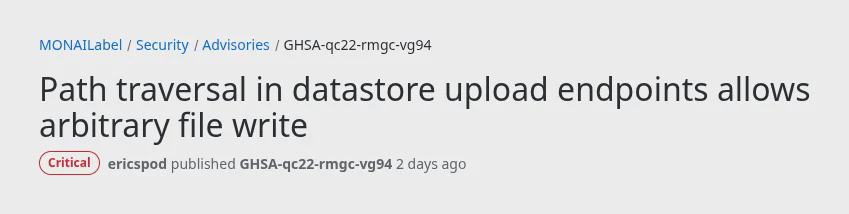 Sicherheitsmeldung zu einer kritischen Path-Traversal-Schwachstelle in MONAI Label, veröffentlicht am 18. November 2026 auf GitHub.
Redis-Angriffe führten innerhalb von 16 Stunden 148 Aktionen ohne Unterbrechung aus
Im Laufe von etwa 16 Stunden führten die Agenten 148 Aktionen hintereinander gegen den Redis-Server einer Universität aus – eine In-Memory-Datenbank, die ohne Passwortschutz zugänglich war.
Sie versuchten, die Redis-Replikation auszunutzen, um schädlichen Code einzuschleusen, aus der Skript-Sandbox auszubrechen, Konfigurationsdateien neu zu schreiben und den Speicher zu beschädigen. Außerdem führten sie auf einem anderen Dienst desselben Rechners einen Log4Shell-Exploit aus.
Anschließend kartierten die Agenten das interne Docker-Netzwerk, indem sie eine Server-Side-Request-Forgery-Schwachstelle in einer Qdrant-Datenbank auf dem Host ausnutzten. Danach probierten sie zahlreiche Passwörter für SSH, PostgreSQL und andere Dienste aus, doch keines funktionierte.
Ein GPU-Server einer Universität war mehr als sechs Stunden lang von einem anderen Angriff betroffen. Die Agenten probierten erfolglos über 30.000 Kombinationen aus Zugangsdaten aus und erstellten eine Liste mit etwa 80 tatsächlichen Benutzernamen aus Fakultätsverzeichnissen, Labor-Websites, archivierten Seiten und wissenschaftlichen Arbeiten.
Die Agenten „liefen 16 Stunden lang ununterbrochen – ohne Pausen, Schlaf oder Einschränkungen durch Arbeitszeiten“, schrieb Moses.
Aufgrund der auf vereinfachtem Chinesisch verfassten Prompts, der auf die chinesische Standardzeit eingestellten Skripte und der mutmaßlich für China strategisch bedeutsamen Ziele bewertet Amazon den Zusammenhang mit China mit mittlerer Zuversicht. AWS benachrichtigte die Opfer über einen Regierungspartner, da sie keine AWS-Kunden waren.
Auch Gambit Security dokumentierte unabhängig davon eine finanziell motivierte Organisation, die Cairn für Angriffe auf Online-Händler einsetzte. Am 17. November erklärten Google-Forscher, sie hätten Cairn bei Angriffen auf amerikanische Luft- und Raumfahrtunternehmen entdeckt.
Cryptopolitan berichtete im Mai, Google habe den ersten bekannten Zero-Day-Exploit entdeckt, der mithilfe künstlicher Intelligenz erstellt wurde. Das erste Modell von OpenAI, das eine kritische Einstufung des Cyberrisikos erhielt, war im September das Modell Astra.
Wenn Sie das hier lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie es mit unserem Newsletter.