Sind geprüfte Projekte automatisch sicher?
Im Auditbericht werden in der Regel die gefundenen Probleme, ihr Schweregrad und die Frage aufgeführt, ob sie bereits behoben wurden.
Typische Angriffsarten sind Reentrancy-Angriffe, Oracle-Manipulation, Fehler bei der Zugriffskontrolle und Schwachstellen bei der Validierung von Cross-Chain-Bridges.
Bei der Verwaltung von Geldern solltest du besonders auf eines achten: Wenn ein neues Protokoll deutlich höhere Jahresrenditen als vergleichbare Angebote verspricht, prüfe genauer, ob es auditiert wurde, ob das Team öffentlich auftritt und ob die Smart Contracts beliebig aktualisiert werden können.
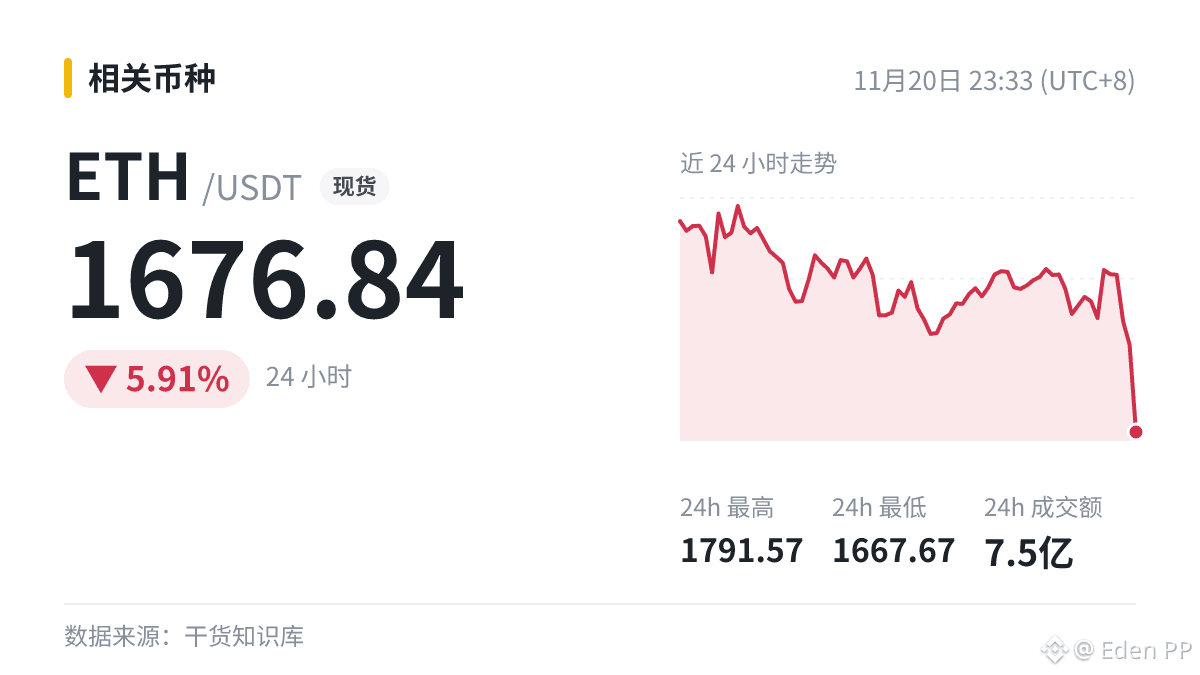
$ETH 1676.84(-5.91%)
Im Auditbericht werden in der Regel die gefundenen Probleme, ihr Schweregrad und die Frage aufgeführt, ob sie bereits behoben wurden.
Typische Angriffsarten sind Reentrancy-Angriffe, Oracle-Manipulation, Fehler bei der Zugriffskontrolle und Schwachstellen bei der Validierung von Cross-Chain-Bridges.
Bei der Verwaltung von Geldern solltest du besonders auf eines achten: Wenn ein neues Protokoll deutlich höhere Jahresrenditen als vergleichbare Angebote verspricht, prüfe genauer, ob es auditiert wurde, ob das Team öffentlich auftritt und ob die Smart Contracts beliebig aktualisiert werden können.
$ETH 1676.84(-5.91%)