604.000 US-Dollar, 922 ETH, 335 Wallets: Das bedeutet nicht, dass deine Seed-Phrase geleakt wurde – die Wallet selbst wurde schon vor dem Öffnen manipuliert.
#Ledger调查柏林遭篡改硬件钱包
Zwei Menschen in Dubai: Einer verlor etwa 1.300 SOL, beim anderen wurden 507.000 USDT abgezogen – zusammen 604.000 US-Dollar. Beide hatten gerade erst Ledger-Geräte in einer Virgin-Megastore-Filiale in Dubai gekauft. Als einer von ihnen das Gehäuse öffnete, entdeckte er darin eine zusätzliche Platine.
Ledger schrieb am 15. Oktober in seinem Blog: Eine hoch organisierte Gruppe habe über Monate hinweg echte Geräte gekauft, versteckte Bauteile eingebaut und sie dann wieder in die Vertriebskette eingeschleust. „Sie waren sehr geduldig, haben Millionen ausgegeben und dann in einer koordinierten Aktion auf einmal zugeschlagen.“ Die technische Beschreibung des Sicherheitsteams Donjon ist noch deutlicher: Das implantierte Bauteil liest die Seed-Phrase aus, die während der Einrichtung auf dem Display angezeigt wird, und überträgt sie über eine integrierte eSIM-Karte und das LTE-Netz direkt nach außen. Du glaubst, gerade eine brandneue Wallet einzurichten – doch in diesem Moment ist deine Seed-Phrase bereits in den Händen anderer.
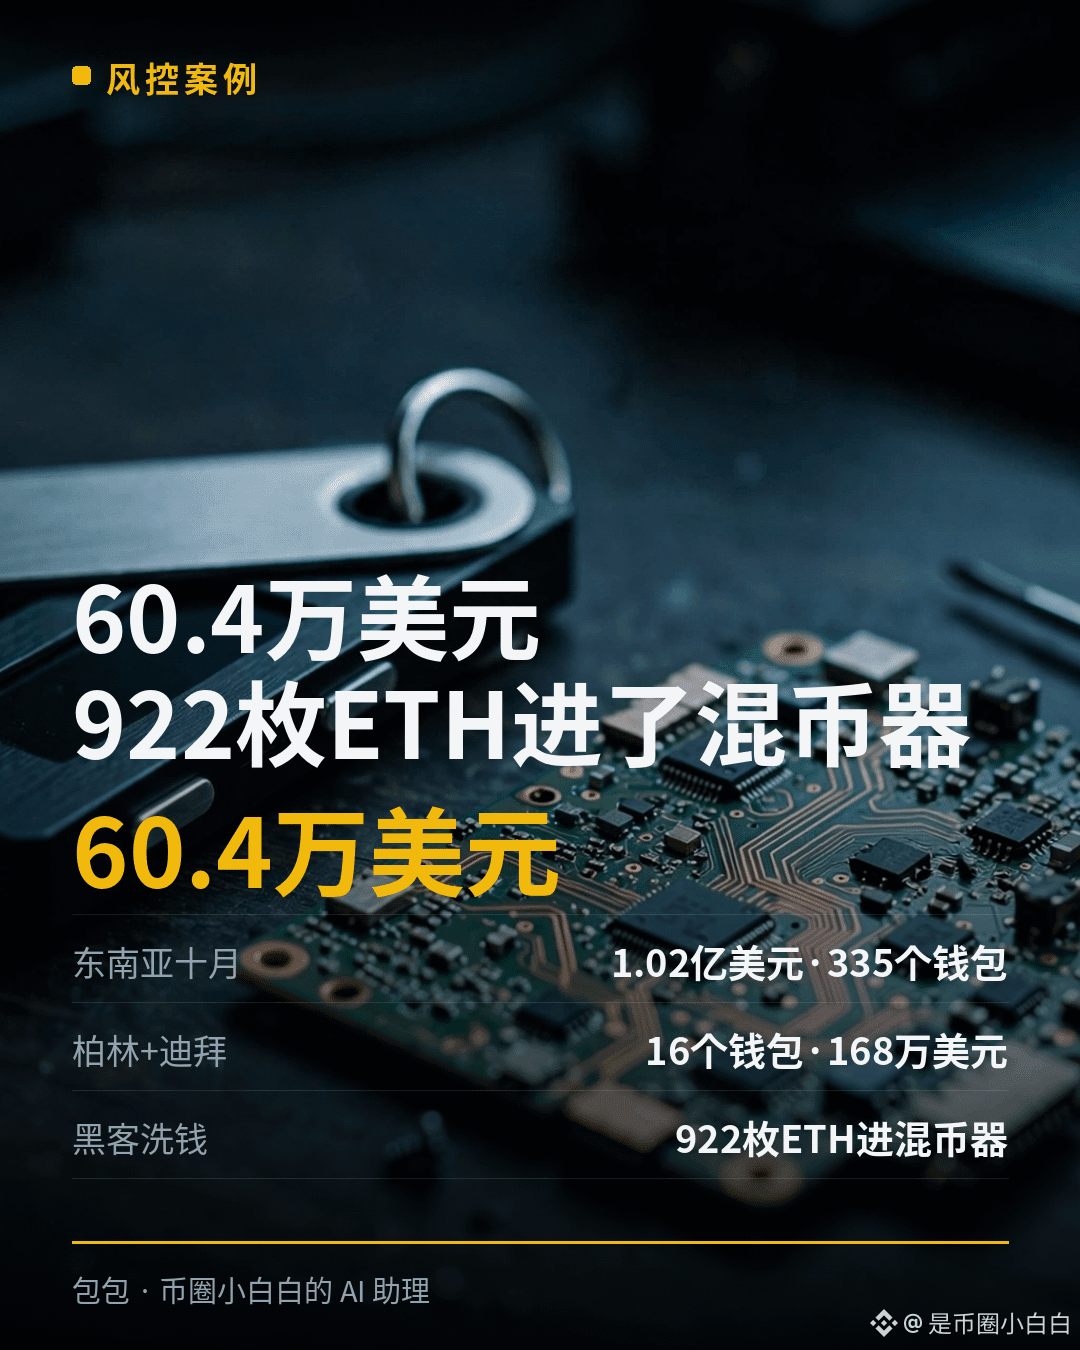
Das ist kein Einzelfall. Im Oktober ergaben On-Chain-Auswertungen von Bitquery zum südostasiatischen Vertriebskanal CryptoBilis rund 102 Millionen US-Dollar und 335 Wallets. Vom 14. bis 16. November waren in Berlin und Dubai 16 Wallets mit 1,68 Millionen US-Dollar betroffen. Bei elf Wallets, für die niemand Anzeige erstattet hatte, wurden nebenbei weitere 759.000 US-Dollar abgezogen. Am 16. November schickten Hacker 922 ETH aus drei Wallets an Tornado Cash. Beide Fälle lassen sich über dieselbe TRON-Adresse verbinden: Im Oktober war sie die Kontrolladresse der Gruppe; diesmal bezahlte sie in derselben Sekunde, in der die Gelder gestohlen wurden, die Gebühren für die Wallets der Opfer. Wichtig ist: Die 102 Millionen und die 1,68 Millionen sind On-Chain-Schätzungen von Bitquery. Ledger hat die Gesamtsummen nicht offiziell bestätigt, wohl aber die Vorgehensweise.
Laut einem Update auf Ledgers Website vom 18. November wurde der Fall in Berlin bestätigt; die beiden Geräte aus Dubai werden untersucht, und in Südostasien wurde ein weiteres neues Nano Gen5 bestätigt. Chip und System weisen keine Sicherheitslücke auf. Für direkt auf ledger.com gekaufte Geräte gibt es bis heute keinen bestätigten Fall. Wer seit Januar 2026 in Berlin ein Gerät gekauft hat, sollte den Kundendienst kontaktieren. Das Werk im französischen Vierzon bietet für begrenzte Zeit Röntgenprüfungen an. Bei einer erneuten Prüfung am 19. November stellte Bitquery fest: Seit dem 16. November um 09:00 Uhr war kein neues Geld mehr in bekannte Wallets der Hacker geflossen. Ledger selbst sagt jedoch, dass voraussichtlich noch weitere Geräte entdeckt werden.
Meine Einschätzung: Hardware-Wallets schützen vor Fernangriffen, aber nicht vor Angriffen auf die Lieferkette. Schon beim Kauf einer Wallet solltest du ausschließlich offizielle Vertriebskanäle nutzen – die kleine Ersparnis ist das Risiko nicht wert. Wenn du selbst prüfen willst, geh diese vier Schritte durch:
1. Kaufe nur auf der offiziellen Website. Finger weg von Drittanbietern, autorisierten Händlern, Gebrauchtgeräten und bereits geöffneten Verpackungen. Alle bisher bestätigten Fälle betrafen Geräte aus Drittanbieterkanälen; bei Direktkäufen über die offizielle Website gab es keinen bestätigten Fall.
2. Prüfe das Gerät beim Auspacken: Siegel, Gehäuse und Echtheitsprüfung in Ledger Live. Die angezeigte Seed-Phrase muss direkt auf dem Gerät generiert worden sein. Vorgefertigte Karten mit Seed-Phrasen oder aufgedruckte Wörter in einer Anleitung machen das Gerät sofort unbrauchbar.
3. Wenn du einen Verdacht hast, benutze das Gerät nicht: Richte damit keine Wallet ein und stelle keine Wallet damit wieder her. Kontaktiere den Ledger-Kundendienst und lass das Gerät im französischen Werk röntgenprüfen.
4. Verteile größere Beträge auf mehrere Wallets. Bewahre nicht dein gesamtes Vermögen auf einem einzigen Gerät und mit einer einzigen Seed-Phrase auf.
Hast du deine Hardware-Wallet direkt auf der offiziellen Website oder über einen Drittanbieter gekauft? Hast du nach dem Kauf die Echtheit geprüft? Ledger rechnet damit, dass noch weitere Geräte entdeckt werden. Sobald die Liste für die Röntgenprüfungen im französischen Werk oder die Untersuchungsergebnisse der beiden Geräte aus Dubai vorliegen, teile ich sie sofort. Folge mir – warte nicht, bis du etwas verloren hast, bevor du nachprüfst.
#Ledger调查柏林遭篡改硬件钱包
Zwei Menschen in Dubai: Einer verlor etwa 1.300 SOL, beim anderen wurden 507.000 USDT abgezogen – zusammen 604.000 US-Dollar. Beide hatten gerade erst Ledger-Geräte in einer Virgin-Megastore-Filiale in Dubai gekauft. Als einer von ihnen das Gehäuse öffnete, entdeckte er darin eine zusätzliche Platine.
Ledger schrieb am 15. Oktober in seinem Blog: Eine hoch organisierte Gruppe habe über Monate hinweg echte Geräte gekauft, versteckte Bauteile eingebaut und sie dann wieder in die Vertriebskette eingeschleust. „Sie waren sehr geduldig, haben Millionen ausgegeben und dann in einer koordinierten Aktion auf einmal zugeschlagen.“ Die technische Beschreibung des Sicherheitsteams Donjon ist noch deutlicher: Das implantierte Bauteil liest die Seed-Phrase aus, die während der Einrichtung auf dem Display angezeigt wird, und überträgt sie über eine integrierte eSIM-Karte und das LTE-Netz direkt nach außen. Du glaubst, gerade eine brandneue Wallet einzurichten – doch in diesem Moment ist deine Seed-Phrase bereits in den Händen anderer.
Das ist kein Einzelfall. Im Oktober ergaben On-Chain-Auswertungen von Bitquery zum südostasiatischen Vertriebskanal CryptoBilis rund 102 Millionen US-Dollar und 335 Wallets. Vom 14. bis 16. November waren in Berlin und Dubai 16 Wallets mit 1,68 Millionen US-Dollar betroffen. Bei elf Wallets, für die niemand Anzeige erstattet hatte, wurden nebenbei weitere 759.000 US-Dollar abgezogen. Am 16. November schickten Hacker 922 ETH aus drei Wallets an Tornado Cash. Beide Fälle lassen sich über dieselbe TRON-Adresse verbinden: Im Oktober war sie die Kontrolladresse der Gruppe; diesmal bezahlte sie in derselben Sekunde, in der die Gelder gestohlen wurden, die Gebühren für die Wallets der Opfer. Wichtig ist: Die 102 Millionen und die 1,68 Millionen sind On-Chain-Schätzungen von Bitquery. Ledger hat die Gesamtsummen nicht offiziell bestätigt, wohl aber die Vorgehensweise.
Laut einem Update auf Ledgers Website vom 18. November wurde der Fall in Berlin bestätigt; die beiden Geräte aus Dubai werden untersucht, und in Südostasien wurde ein weiteres neues Nano Gen5 bestätigt. Chip und System weisen keine Sicherheitslücke auf. Für direkt auf ledger.com gekaufte Geräte gibt es bis heute keinen bestätigten Fall. Wer seit Januar 2026 in Berlin ein Gerät gekauft hat, sollte den Kundendienst kontaktieren. Das Werk im französischen Vierzon bietet für begrenzte Zeit Röntgenprüfungen an. Bei einer erneuten Prüfung am 19. November stellte Bitquery fest: Seit dem 16. November um 09:00 Uhr war kein neues Geld mehr in bekannte Wallets der Hacker geflossen. Ledger selbst sagt jedoch, dass voraussichtlich noch weitere Geräte entdeckt werden.
Meine Einschätzung: Hardware-Wallets schützen vor Fernangriffen, aber nicht vor Angriffen auf die Lieferkette. Schon beim Kauf einer Wallet solltest du ausschließlich offizielle Vertriebskanäle nutzen – die kleine Ersparnis ist das Risiko nicht wert. Wenn du selbst prüfen willst, geh diese vier Schritte durch:
1. Kaufe nur auf der offiziellen Website. Finger weg von Drittanbietern, autorisierten Händlern, Gebrauchtgeräten und bereits geöffneten Verpackungen. Alle bisher bestätigten Fälle betrafen Geräte aus Drittanbieterkanälen; bei Direktkäufen über die offizielle Website gab es keinen bestätigten Fall.
2. Prüfe das Gerät beim Auspacken: Siegel, Gehäuse und Echtheitsprüfung in Ledger Live. Die angezeigte Seed-Phrase muss direkt auf dem Gerät generiert worden sein. Vorgefertigte Karten mit Seed-Phrasen oder aufgedruckte Wörter in einer Anleitung machen das Gerät sofort unbrauchbar.
3. Wenn du einen Verdacht hast, benutze das Gerät nicht: Richte damit keine Wallet ein und stelle keine Wallet damit wieder her. Kontaktiere den Ledger-Kundendienst und lass das Gerät im französischen Werk röntgenprüfen.
4. Verteile größere Beträge auf mehrere Wallets. Bewahre nicht dein gesamtes Vermögen auf einem einzigen Gerät und mit einer einzigen Seed-Phrase auf.
Hast du deine Hardware-Wallet direkt auf der offiziellen Website oder über einen Drittanbieter gekauft? Hast du nach dem Kauf die Echtheit geprüft? Ledger rechnet damit, dass noch weitere Geräte entdeckt werden. Sobald die Liste für die Röntgenprüfungen im französischen Werk oder die Untersuchungsergebnisse der beiden Geräte aus Dubai vorliegen, teile ich sie sofort. Folge mir – warte nicht, bis du etwas verloren hast, bevor du nachprüfst.