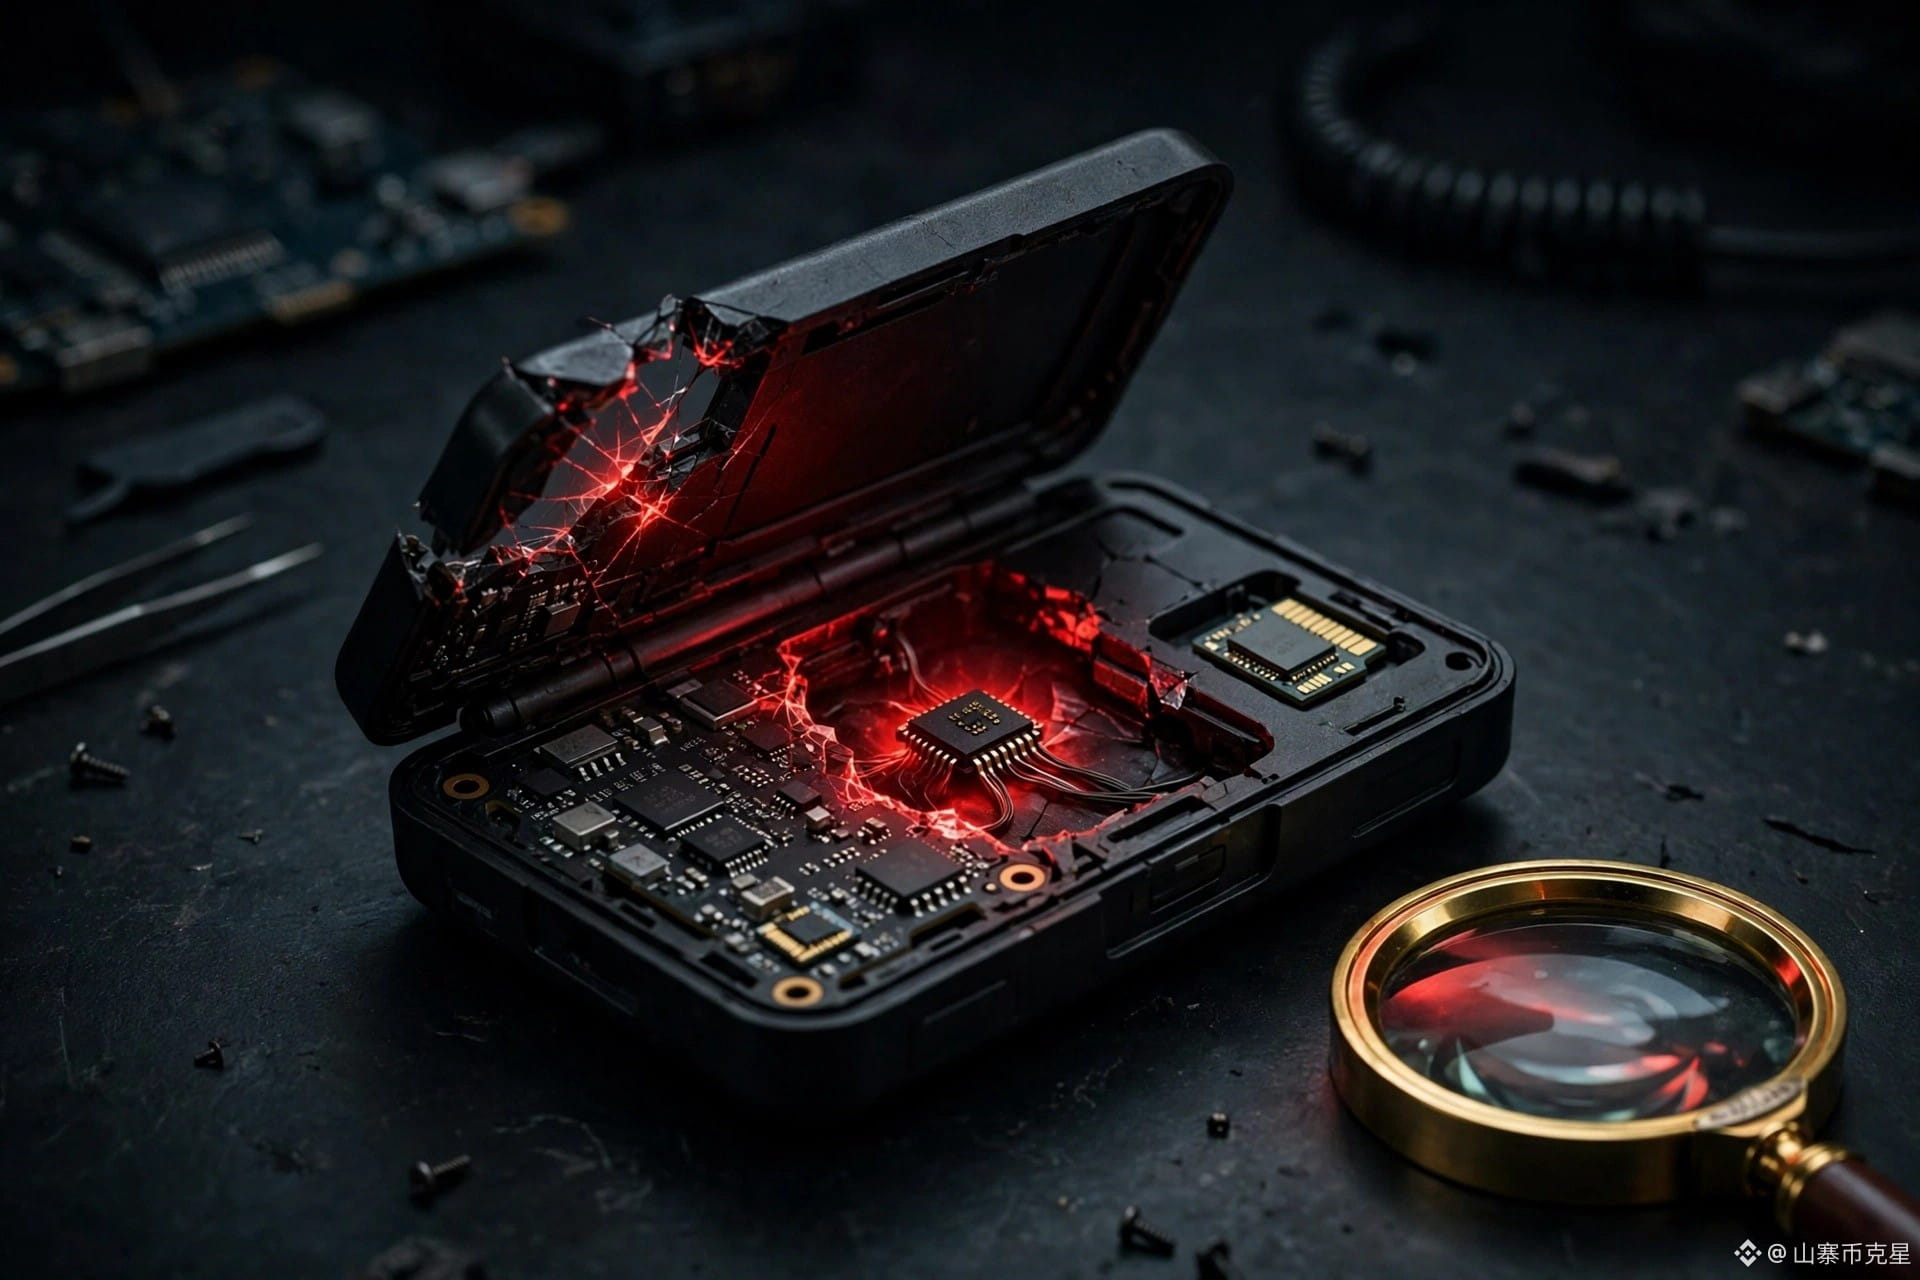
Deine Cold Wallet könnte schon vor dem Öffnen manipuliert worden sein.
Ledger bestätigte am 18. November offiziell: In Berlin wurden manipulierte Hardware-Wallets entdeckt, in Dubai werden zwei Geräte untersucht, und auch neue Nano Gen5 in Südostasien sind betroffen. Es handelt sich um dieselbe Betrugsserie wie im Oktober.
1️⃣ Vorgehensweise: Die Täter kauften echte Geräte, bauten versteckte Chips und eine eSIM ein und zeichneten beim Einrichten der Wallet die 24 Wiederherstellungswörter auf. Anschließend übermittelten sie diese über das Mobilfunknetz.
2️⃣ Schaden: Bitquery schätzt, dass aus 16 Wallets in Dubai und Berlin etwa 1,68 Millionen US-Dollar gestohlen wurden. In Südostasien waren es zuvor rund 102 Millionen US-Dollar und 335 Wallets.
3️⃣ Offizielle Stellungnahme: Chip und System selbst weisen keine Sicherheitslücken auf. Bei direkt über die offizielle Website gekauften Geräten gibt es keine bestätigten Fälle. Wer seit Januar dieses Jahres in Berlin ein Gerät gekauft hat, soll den Kundenservice kontaktieren.
Einfach gesagt: Die Cold Wallet ist nicht kaputt – das Problem sind die Zwischenhändler. Was du für „neu und ungeöffnet“ hältst, könnte schon längst manipuliert worden sein.
Meine Meinung: Der Vorfall erschüttert das Vertrauen in die Vorstellung, dass „Cold Wallet = absolute Sicherheit“ bedeutet. Ich kaufe nur direkt über die offizielle Website. Für die paar gesparten Euro sind mir meine Wiederherstellungswörter zu schade. Wo hast du dein Gerät gekauft?
#Ledger调查柏林遭篡改硬件钱包
#BTC $BTC
Ledger bestätigte am 18. November offiziell: In Berlin wurden manipulierte Hardware-Wallets entdeckt, in Dubai werden zwei Geräte untersucht, und auch neue Nano Gen5 in Südostasien sind betroffen. Es handelt sich um dieselbe Betrugsserie wie im Oktober.
1️⃣ Vorgehensweise: Die Täter kauften echte Geräte, bauten versteckte Chips und eine eSIM ein und zeichneten beim Einrichten der Wallet die 24 Wiederherstellungswörter auf. Anschließend übermittelten sie diese über das Mobilfunknetz.
2️⃣ Schaden: Bitquery schätzt, dass aus 16 Wallets in Dubai und Berlin etwa 1,68 Millionen US-Dollar gestohlen wurden. In Südostasien waren es zuvor rund 102 Millionen US-Dollar und 335 Wallets.
3️⃣ Offizielle Stellungnahme: Chip und System selbst weisen keine Sicherheitslücken auf. Bei direkt über die offizielle Website gekauften Geräten gibt es keine bestätigten Fälle. Wer seit Januar dieses Jahres in Berlin ein Gerät gekauft hat, soll den Kundenservice kontaktieren.
Einfach gesagt: Die Cold Wallet ist nicht kaputt – das Problem sind die Zwischenhändler. Was du für „neu und ungeöffnet“ hältst, könnte schon längst manipuliert worden sein.
Meine Meinung: Der Vorfall erschüttert das Vertrauen in die Vorstellung, dass „Cold Wallet = absolute Sicherheit“ bedeutet. Ich kaufe nur direkt über die offizielle Website. Für die paar gesparten Euro sind mir meine Wiederherstellungswörter zu schade. Wo hast du dein Gerät gekauft?
#Ledger调查柏林遭篡改硬件钱包
#BTC $BTC