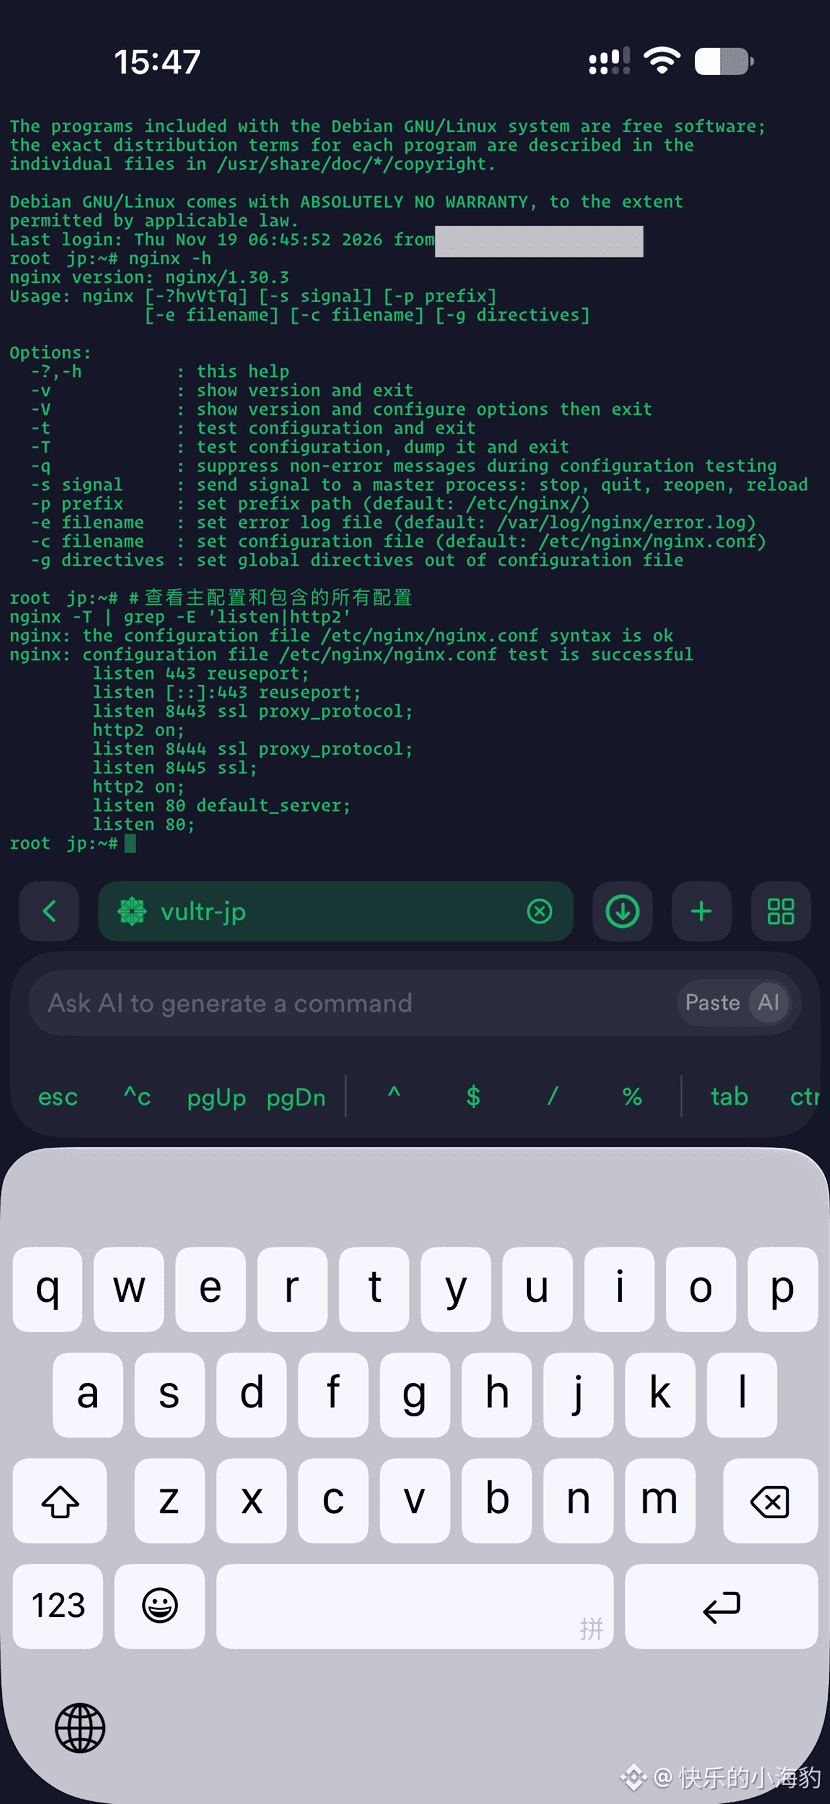

🔥 Schrecklich, ich hab mir fast in die Hose gemacht. Ich habe ein paar meiner VPS überprüft – auf allen läuft nginx 1.30.3, eine betroffene Version. Verdammt noch mal, was zur Hölle! Siehe Bild 1.
Ich habe mich schon gefragt, warum mir in letzter Zeit ständig irgendwelche merkwürdigen Probleme begegnen. Zum Glück hatte ich noch keine sensiblen API-Keys dort hinterlegt. Zum Beispiel hatte ich vor ein paar Tagen beim Testen eines zirkulären Kredits zwischen verschiedenen Börsen vorübergehend Überweisungsrechte aktiviert. Aber ich habe den Test lokal über einen Proxy durchgeführt, außerdem eine Auszahlung-Whitelist und alles eingerichtet, und die Rechte kurz nach dem Test wieder deaktiviert.
Wenn ich jetzt daran denke, läuft mir der kalte Schweiß über den Rücken.
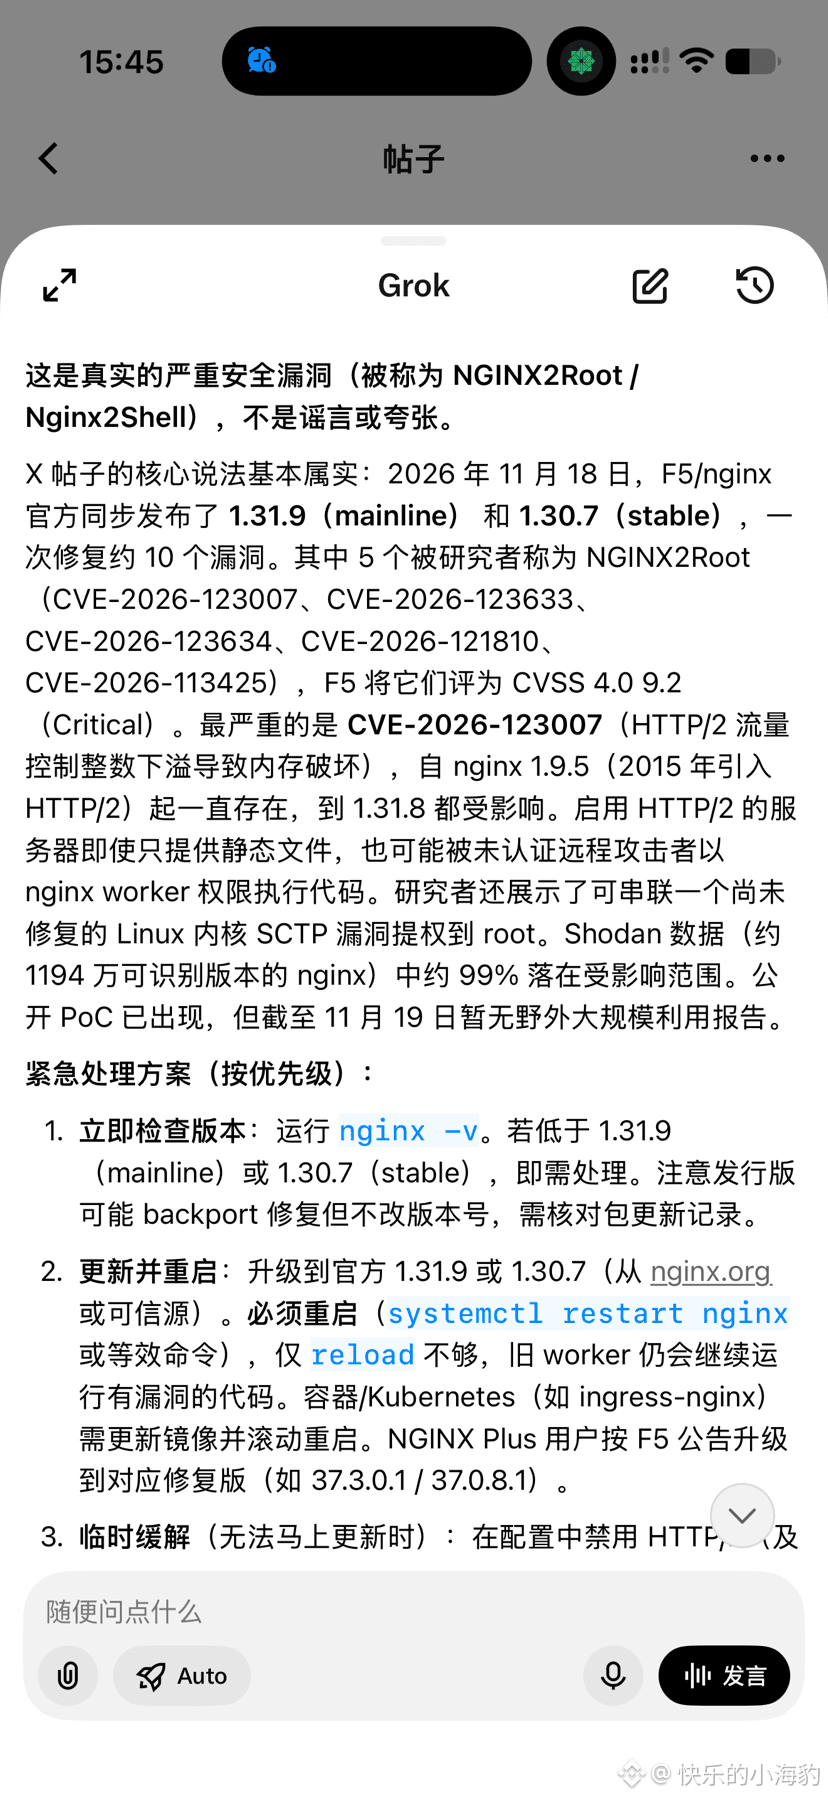
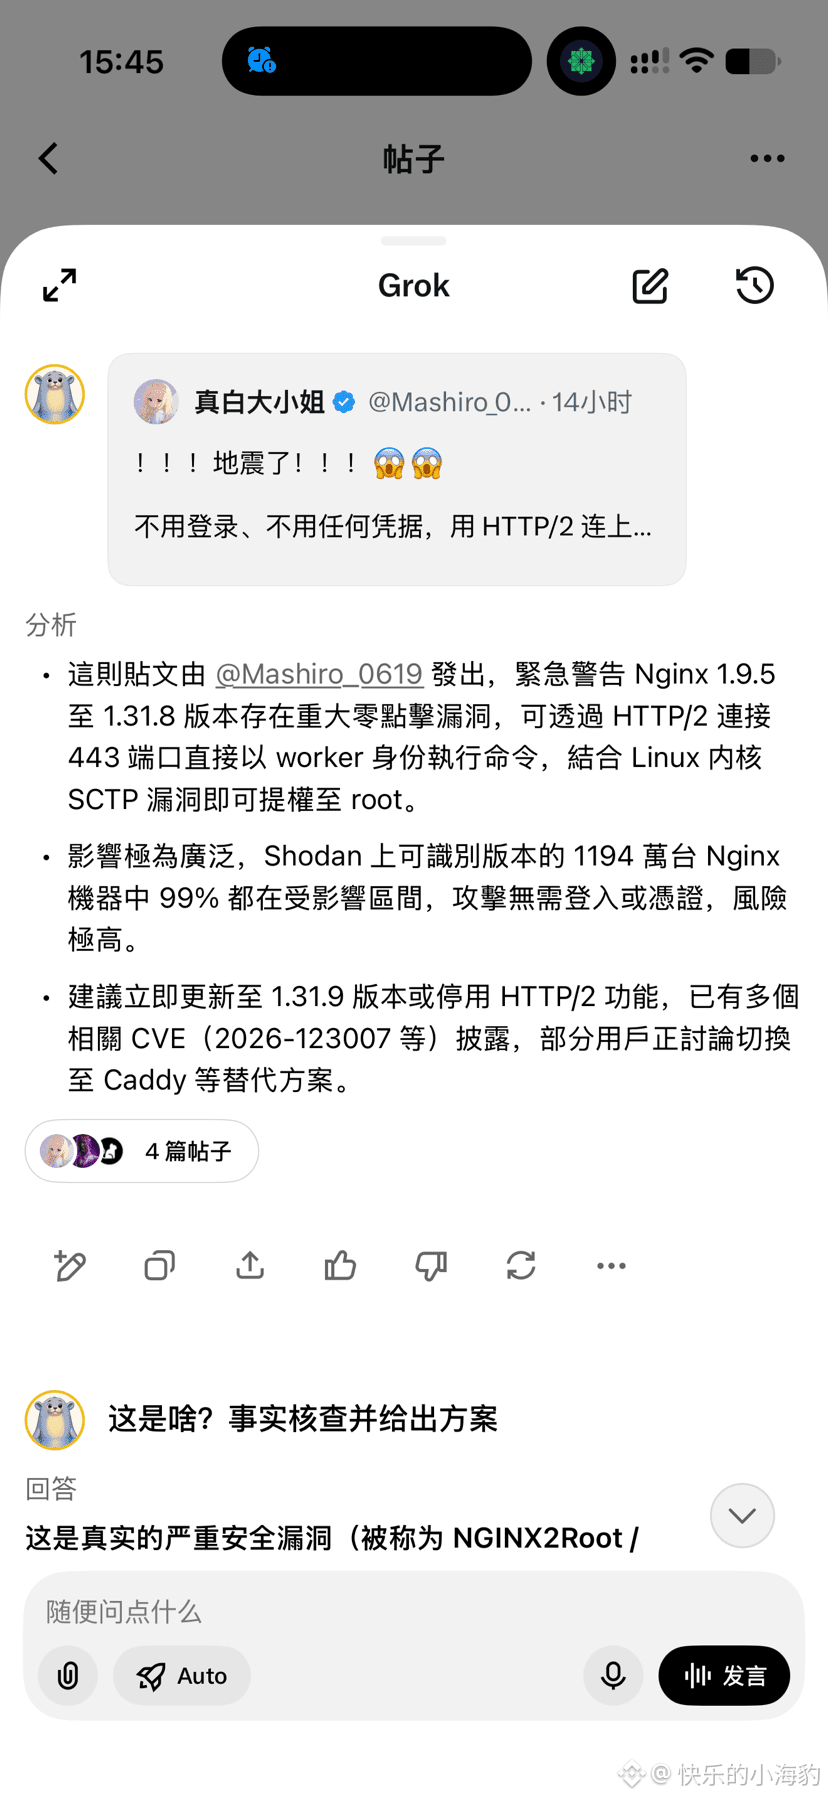
Bei dieser Sicherheitslücke kann man sich wirklich extrem leicht infizieren: Sobald eine ältere nginx-Version HTTP/2 nach außen hin aktiviert hat, können Angreifer Root-Rechte erlangen, und der Rechner wird sofort zu einer „Zombie-Maschine“ der Hacker. Diese Sicherheitslücke besteht schon seit 2015.
Mit Hilfe von KI habe ich das Gefühl, dass versteckte Sicherheitslücken in Open-Source-Software und Betriebssystemen gerade massenhaft ans Licht kommen. Das Sicherheitsbewusstsein muss dringend verbessert werden.
#小海豹的web3受难日志 📔
Ich habe mich schon gefragt, warum mir in letzter Zeit ständig irgendwelche merkwürdigen Probleme begegnen. Zum Glück hatte ich noch keine sensiblen API-Keys dort hinterlegt. Zum Beispiel hatte ich vor ein paar Tagen beim Testen eines zirkulären Kredits zwischen verschiedenen Börsen vorübergehend Überweisungsrechte aktiviert. Aber ich habe den Test lokal über einen Proxy durchgeführt, außerdem eine Auszahlung-Whitelist und alles eingerichtet, und die Rechte kurz nach dem Test wieder deaktiviert.
Wenn ich jetzt daran denke, läuft mir der kalte Schweiß über den Rücken.
Bei dieser Sicherheitslücke kann man sich wirklich extrem leicht infizieren: Sobald eine ältere nginx-Version HTTP/2 nach außen hin aktiviert hat, können Angreifer Root-Rechte erlangen, und der Rechner wird sofort zu einer „Zombie-Maschine“ der Hacker. Diese Sicherheitslücke besteht schon seit 2015.
Mit Hilfe von KI habe ich das Gefühl, dass versteckte Sicherheitslücken in Open-Source-Software und Betriebssystemen gerade massenhaft ans Licht kommen. Das Sicherheitsbewusstsein muss dringend verbessert werden.
#小海豹的web3受难日志 📔