Der Hardware-Manipulationsfall bei Ledger reicht bis nach Dubai: Zwei Nutzern wurden Wallets aus autorisierten Geschäften gestohlen, mit einem Verlust von rund 604.000 US-Dollar
Ledger hat seine Untersuchung am 18. aktualisiert.
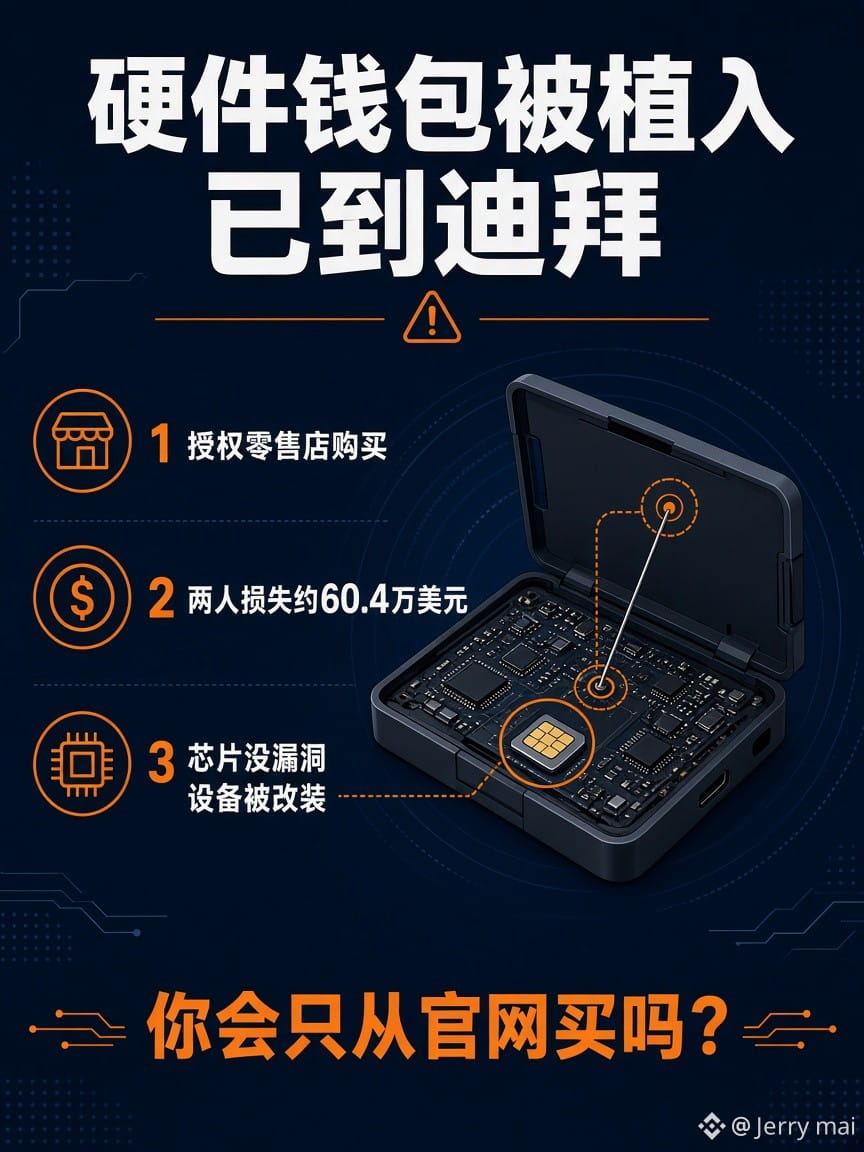
Diesmal nannte das Unternehmen einige Details. In Berlin wurde ein manipuliertes Gerät bestätigt, in Dubai werden zwei Geräte untersucht, und in Südostasien wurde ein weiteres Nano Gen5 gefunden. Das Unternehmen erklärte, weder der Sicherheitschip noch das Betriebssystem wiesen Schwachstellen auf. Für Geräte, die über die offizielle Website gekauft wurden, gebe es keinen bestätigten Fall. Außerdem rechnet Ledger damit, dass noch weitere Geräte auftauchen werden.
Das klingt nach vereinzelten Problemen in der Vertriebskette.
Doch ein Abgleich mit den Aufzeichnungen Dritter zeigt, dass die Sache ernster ist.
Die Käufer beider Geräte in Dubai geben an, sie bei Virgin Megastore gekauft zu haben. Das Geschäft gehört zu den autorisierten Händlern in den Vereinigten Arabischen Emiraten, die Ledger auflistet.
Beim ersten Gerät handelte es sich um einen Ledger Flex. Der Nutzer meldete den Verlust von rund 1.300 $SOL . Das von Mark Karpelès gepflegte OSINT-Register für manipulierte Geräte bestätigte anhand von Fotos, dass eine zusätzliche Antenne eingebaut war.
Beim zweiten Gerät handelte es sich um einen Ledger Stax. Am 14. November wurden auf einmal rund 507.000 $USDT abgezogen. Laut der Nachverfolgung des Betroffenen floss das Geld zunächst über Relay, eine Cross-Chain-Brücke, dann zu Tornado Cash und wurde anschließend in TRON umgetauscht, über das es zu außerbörslichen Handelsplätzen weitergeleitet wurde. Dieselbe Diebstahladresse leerte in derselben Minute auch das Wallet eines weiteren Opfers und stahl rund 122.000 USDT.
Noch ein Detail: Das Preisschild im Geschäft auf der Verpackung des Stax war auf den 20. Juli datiert. Verkauft wurde das Gerät erst am 11. Oktober, nachdem es fast drei Monate im Regal gelegen hatte.
Hier liegt der Punkt, bei dem man sich am leichtesten täuschen lässt.
Dass der Chip keine Schwachstelle hat, bedeutet nicht, dass das Gerät in deiner Hand unangetastet ist.
Bei dieser Art von Angriff wird der Chip gar nicht angegriffen. Laut Ledgers Angaben vom Oktober kaufte die Gruppe Originalgeräte, öffnete sie und baute Komponenten ein. Bei der Einrichtung fing sie dann die Wiederherstellungsphrase ab und übermittelte sie über eine eingebaute SIM-Karte und das LTE-Netz. Anschließend brachte sie die Geräte zurück in die Vertriebskette.
Bestätigt ist: In Berlin gab es einen bestätigten Fall, der Einbau im Ledger Flex aus Dubai wurde durch Fotos bestätigt, und der finanzielle Schaden ist real.
Noch nicht bestätigt ist, ob der Stax tatsächlich manipuliert wurde. Das Ergebnis einer Röntgenuntersuchung durch ein gerichtlich bestelltes Labor steht noch aus. Auch ist noch nicht geklärt, über welchen Abschnitt der Vertriebskette das Gerät in Dubai eingeschleust wurde. Für den Gesamtschaden des CryptoBilis-Vorfalls im Oktober ergab eine On-Chain-Untersuchung eine Schätzung von rund 87 bis 93,2 Millionen US-Dollar. Ledger hat diese Summe nicht bestätigt.
Mit einer Hardware-Wallet kauft man Vertrauen – und die Vertrauenskette ist viel länger als der Chip. Fabrik, Lager, Händler, Verkaufsregal: Wenn jemand an irgendeiner Stelle das Gerät ausgetauscht hat, kann selbst der sicherste Chip die 24 Wörter nicht schützen, die du selbst erzeugt hast.
Wenn du jetzt eine Hardware-Wallet kaufen müsstest, wie würdest du dich entscheiden?
A Nur über die offizielle Website bestellen
B Ein autorisiertes Geschäft ist auch in Ordnung, aber das Gerät nach Erhalt zuerst überprüfen
C Auch nach dem Kauf keine großen Beträge darauf lagern und das Risiko zusätzlich durch Multisig verteilen
#Ledger #加密安全 #Ledger硬件植入报告延伸至迪拜
Ledger hat seine Untersuchung am 18. aktualisiert.
Diesmal nannte das Unternehmen einige Details. In Berlin wurde ein manipuliertes Gerät bestätigt, in Dubai werden zwei Geräte untersucht, und in Südostasien wurde ein weiteres Nano Gen5 gefunden. Das Unternehmen erklärte, weder der Sicherheitschip noch das Betriebssystem wiesen Schwachstellen auf. Für Geräte, die über die offizielle Website gekauft wurden, gebe es keinen bestätigten Fall. Außerdem rechnet Ledger damit, dass noch weitere Geräte auftauchen werden.
Das klingt nach vereinzelten Problemen in der Vertriebskette.
Doch ein Abgleich mit den Aufzeichnungen Dritter zeigt, dass die Sache ernster ist.
Die Käufer beider Geräte in Dubai geben an, sie bei Virgin Megastore gekauft zu haben. Das Geschäft gehört zu den autorisierten Händlern in den Vereinigten Arabischen Emiraten, die Ledger auflistet.
Beim ersten Gerät handelte es sich um einen Ledger Flex. Der Nutzer meldete den Verlust von rund 1.300 $SOL . Das von Mark Karpelès gepflegte OSINT-Register für manipulierte Geräte bestätigte anhand von Fotos, dass eine zusätzliche Antenne eingebaut war.
Beim zweiten Gerät handelte es sich um einen Ledger Stax. Am 14. November wurden auf einmal rund 507.000 $USDT abgezogen. Laut der Nachverfolgung des Betroffenen floss das Geld zunächst über Relay, eine Cross-Chain-Brücke, dann zu Tornado Cash und wurde anschließend in TRON umgetauscht, über das es zu außerbörslichen Handelsplätzen weitergeleitet wurde. Dieselbe Diebstahladresse leerte in derselben Minute auch das Wallet eines weiteren Opfers und stahl rund 122.000 USDT.
Noch ein Detail: Das Preisschild im Geschäft auf der Verpackung des Stax war auf den 20. Juli datiert. Verkauft wurde das Gerät erst am 11. Oktober, nachdem es fast drei Monate im Regal gelegen hatte.
Hier liegt der Punkt, bei dem man sich am leichtesten täuschen lässt.
Dass der Chip keine Schwachstelle hat, bedeutet nicht, dass das Gerät in deiner Hand unangetastet ist.
Bei dieser Art von Angriff wird der Chip gar nicht angegriffen. Laut Ledgers Angaben vom Oktober kaufte die Gruppe Originalgeräte, öffnete sie und baute Komponenten ein. Bei der Einrichtung fing sie dann die Wiederherstellungsphrase ab und übermittelte sie über eine eingebaute SIM-Karte und das LTE-Netz. Anschließend brachte sie die Geräte zurück in die Vertriebskette.
Bestätigt ist: In Berlin gab es einen bestätigten Fall, der Einbau im Ledger Flex aus Dubai wurde durch Fotos bestätigt, und der finanzielle Schaden ist real.
Noch nicht bestätigt ist, ob der Stax tatsächlich manipuliert wurde. Das Ergebnis einer Röntgenuntersuchung durch ein gerichtlich bestelltes Labor steht noch aus. Auch ist noch nicht geklärt, über welchen Abschnitt der Vertriebskette das Gerät in Dubai eingeschleust wurde. Für den Gesamtschaden des CryptoBilis-Vorfalls im Oktober ergab eine On-Chain-Untersuchung eine Schätzung von rund 87 bis 93,2 Millionen US-Dollar. Ledger hat diese Summe nicht bestätigt.
Mit einer Hardware-Wallet kauft man Vertrauen – und die Vertrauenskette ist viel länger als der Chip. Fabrik, Lager, Händler, Verkaufsregal: Wenn jemand an irgendeiner Stelle das Gerät ausgetauscht hat, kann selbst der sicherste Chip die 24 Wörter nicht schützen, die du selbst erzeugt hast.
Wenn du jetzt eine Hardware-Wallet kaufen müsstest, wie würdest du dich entscheiden?
A Nur über die offizielle Website bestellen
B Ein autorisiertes Geschäft ist auch in Ordnung, aber das Gerät nach Erhalt zuerst überprüfen
C Auch nach dem Kauf keine großen Beträge darauf lagern und das Risiko zusätzlich durch Multisig verteilen
#Ledger #加密安全 #Ledger硬件植入报告延伸至迪拜