🚨 **Ein Sicherheitsversagen im Wert von 10,39 Mio. $ – ganz ohne einen Smart Contract zu hacken!**
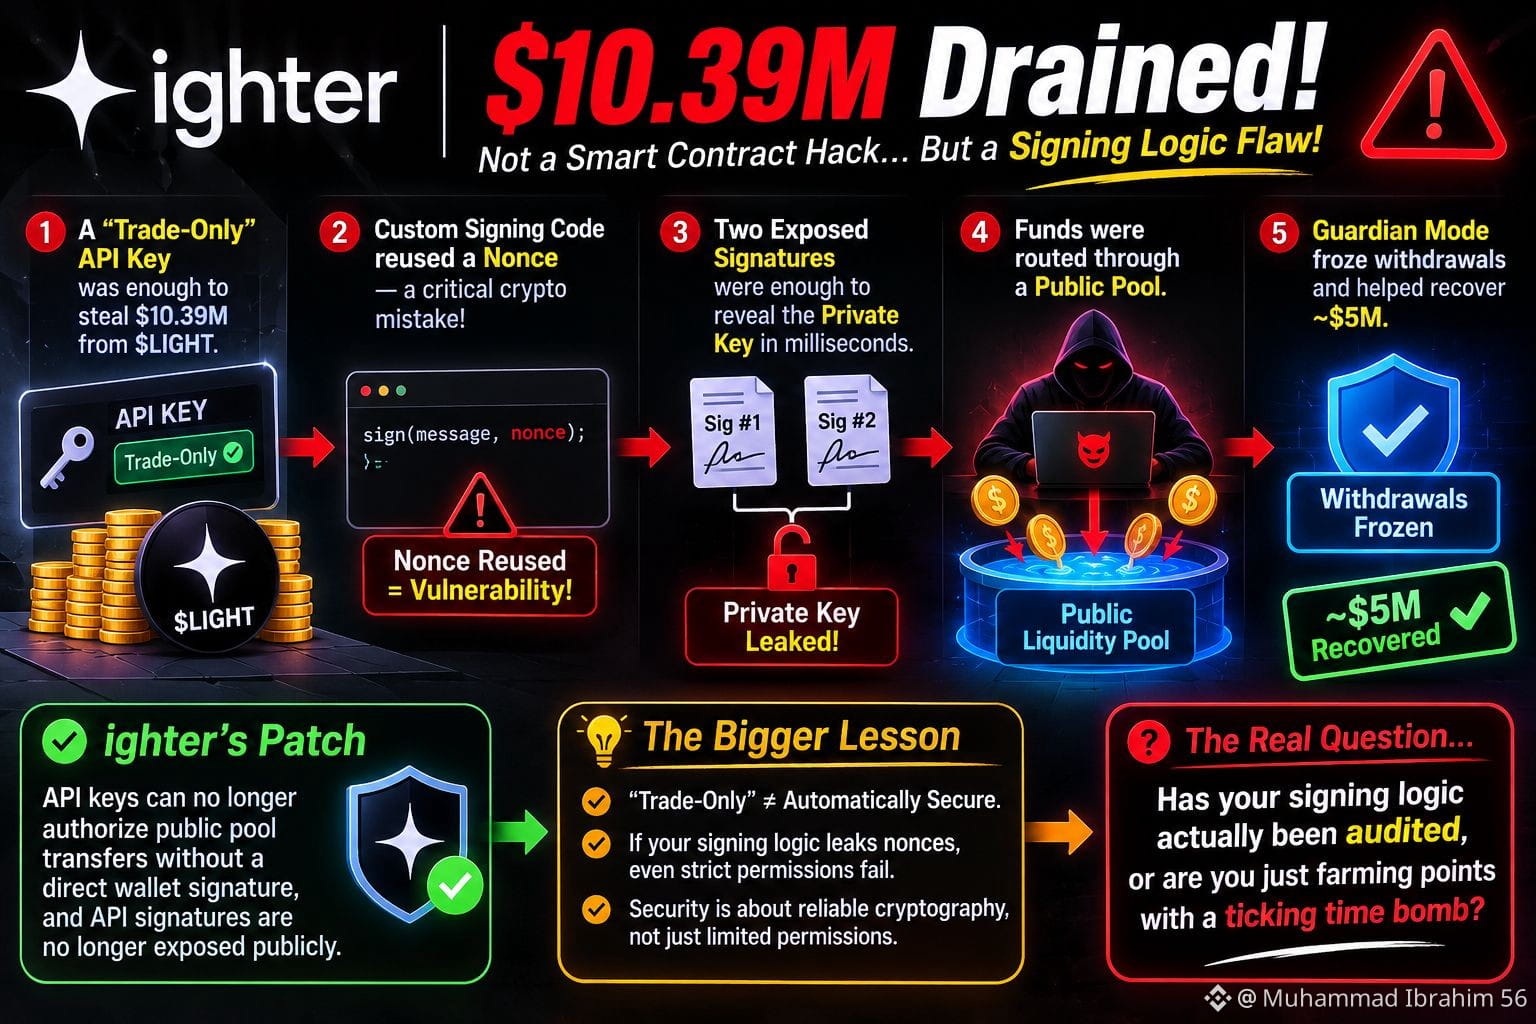
Ein angeblich „nur für den Handel“ vorgesehener API-Schlüssel reichte aus, um $LIGHT um 10,39 Millionen Dollar zu erleichtern. Überraschenderweise wurden die Smart Contracts selbst nie kompromittiert. Die tatsächliche Schwachstelle lag im Signaturmechanismus:
🔐 Benutzerdefinierter Signaturcode verwendete eine kryptografische Nonce wieder und schuf dadurch eine kritische Sicherheitslücke.
⚠️ Nur zwei offengelegte Signaturen genügten, um innerhalb von Millisekunden den privaten Schlüssel preiszugeben.
💸 Der Angreifer leitete die gestohlenen Gelder sofort über einen öffentlichen Liquiditätspool weiter.
🛡️ Guardian Mode griff ein, fror Auszahlungen ein und half dabei, etwa 5 Millionen Dollar zurückzuholen.
**Was hat sich geändert?**
ighter führte einen Sicherheitspatch ein, der verhindert, dass API-Schlüssel Überweisungen an öffentliche Pools ohne direkte Genehmigung durch ein Wallet autorisieren. API-Signaturen werden außerdem nicht mehr öffentlich zugänglich gemacht.
💡 **Die wichtigste Erkenntnis:**
Einen API-Schlüssel „nur für den Handel“ zu nennen, macht ihn nicht automatisch sicher. Wenn der Signaturmechanismus deines Bots Nonces preisgibt, sind selbst die strengsten Berechtigungseinstellungen bedeutungslos.
🔍 Bei Sicherheit geht es nicht nur darum, Berechtigungen einzuschränken. Entscheidend ist auch, dass die Kryptografie hinter diesen Berechtigungen zuverlässig, getestet und unabhängig geprüft ist.
⚡ Die entscheidende Frage lautet also: **Wurde deine Signaturlogik tatsächlich geprüft, oder sammelst du einfach Punkte und übersiehst dabei eine tickende Sicherheits-Zeitbombe?**
#Bitcoin❗ #ENA
Ein angeblich „nur für den Handel“ vorgesehener API-Schlüssel reichte aus, um $LIGHT um 10,39 Millionen Dollar zu erleichtern. Überraschenderweise wurden die Smart Contracts selbst nie kompromittiert. Die tatsächliche Schwachstelle lag im Signaturmechanismus:
🔐 Benutzerdefinierter Signaturcode verwendete eine kryptografische Nonce wieder und schuf dadurch eine kritische Sicherheitslücke.
⚠️ Nur zwei offengelegte Signaturen genügten, um innerhalb von Millisekunden den privaten Schlüssel preiszugeben.
💸 Der Angreifer leitete die gestohlenen Gelder sofort über einen öffentlichen Liquiditätspool weiter.
🛡️ Guardian Mode griff ein, fror Auszahlungen ein und half dabei, etwa 5 Millionen Dollar zurückzuholen.
**Was hat sich geändert?**
ighter führte einen Sicherheitspatch ein, der verhindert, dass API-Schlüssel Überweisungen an öffentliche Pools ohne direkte Genehmigung durch ein Wallet autorisieren. API-Signaturen werden außerdem nicht mehr öffentlich zugänglich gemacht.
💡 **Die wichtigste Erkenntnis:**
Einen API-Schlüssel „nur für den Handel“ zu nennen, macht ihn nicht automatisch sicher. Wenn der Signaturmechanismus deines Bots Nonces preisgibt, sind selbst die strengsten Berechtigungseinstellungen bedeutungslos.
🔍 Bei Sicherheit geht es nicht nur darum, Berechtigungen einzuschränken. Entscheidend ist auch, dass die Kryptografie hinter diesen Berechtigungen zuverlässig, getestet und unabhängig geprüft ist.
⚡ Die entscheidende Frage lautet also: **Wurde deine Signaturlogik tatsächlich geprüft, oder sammelst du einfach Punkte und übersiehst dabei eine tickende Sicherheits-Zeitbombe?**
#Bitcoin❗ #ENA