Der private Schlüssel wurde nicht preisgegeben, die Seed-Phrase ist noch in deiner Hand – und trotzdem werden deine Coins überwiesen. Genau gegen diese Art von Betrug gehen Kanada und die USA diesmal gemeinsam vor.
Am 16. November startete die Ontario Securities Commission eine grenzüberschreitende Aktion namens „Operation Niagara“, gemeinsam mit dem US Secret Service, der Polizei von Ontario und der Royal Canadian Mounted Police. Im Visier ist vor allem Autorisierungs-Phishing. Außerdem wollen die Behörden aktiv Menschen warnen, die gerade ins Visier genommen werden.
Beim Autorisierungs-Phishing zielt der Angriff auf den Moment, in dem du auf „Autorisieren“ klickst. Dein privater Schlüssel wird dafür überhaupt nicht benötigt. Du erteilst damit einem Smart Contract die Berechtigung, über deine Token zu verfügen – wann er das tut, bleibt ihm überlassen. Deine Wallet bleibt die ganze Zeit in deiner Hand.
Besonders tückisch sind Off-Chain-Signaturen, auch Permit genannt. Sie kosten keine Gasgebühren und das Pop-up sieht aus wie eine gewöhnliche Login-Bestätigung. Sobald du unterschreibst, gibst du die Verfügung über deine Token ab.
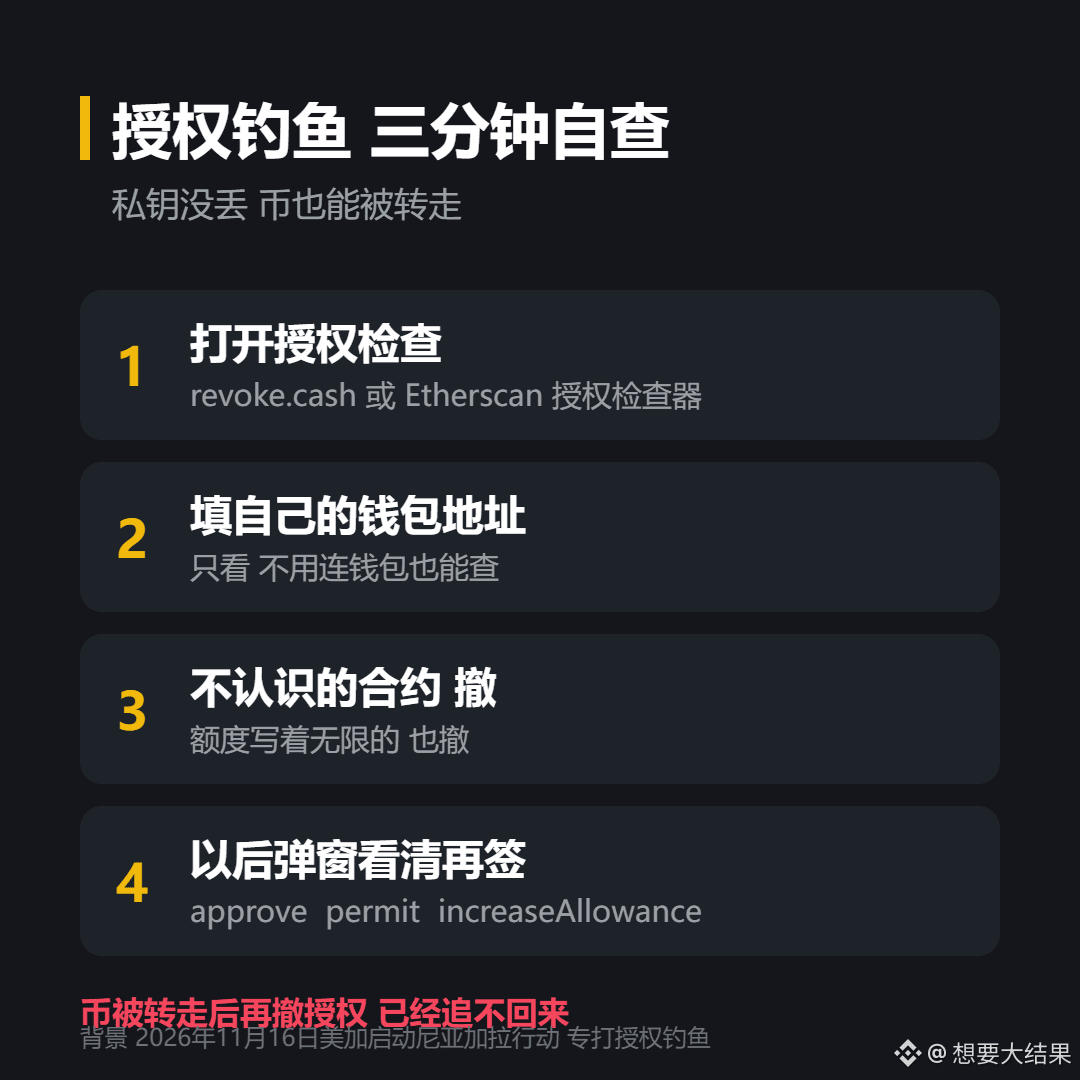
Drei-Minuten-Selbstcheck:
Öffne revoke.cash oder den Autorisierungsprüfer von Etherscan und gib deine Wallet-Adresse ein.
Wenn du einen unbekannten Smart Contract siehst oder das Limit als unbegrenzt angegeben ist, widerrufe die Berechtigung sofort.
Wenn im Signatur-Pop-up künftig approve, permit oder increaseAllowance erscheint und du nicht verstehst, worum es geht, unterschreibe nicht.
Wenn deine Coins erst einmal überwiesen wurden, kannst du sie durch einen nachträglichen Widerruf der Berechtigung nicht zurückholen. Du kannst nur vorbeugend widerrufen.
$ETH #加美联合打击授权钓鱼诈骗
Am 16. November startete die Ontario Securities Commission eine grenzüberschreitende Aktion namens „Operation Niagara“, gemeinsam mit dem US Secret Service, der Polizei von Ontario und der Royal Canadian Mounted Police. Im Visier ist vor allem Autorisierungs-Phishing. Außerdem wollen die Behörden aktiv Menschen warnen, die gerade ins Visier genommen werden.
Beim Autorisierungs-Phishing zielt der Angriff auf den Moment, in dem du auf „Autorisieren“ klickst. Dein privater Schlüssel wird dafür überhaupt nicht benötigt. Du erteilst damit einem Smart Contract die Berechtigung, über deine Token zu verfügen – wann er das tut, bleibt ihm überlassen. Deine Wallet bleibt die ganze Zeit in deiner Hand.
Besonders tückisch sind Off-Chain-Signaturen, auch Permit genannt. Sie kosten keine Gasgebühren und das Pop-up sieht aus wie eine gewöhnliche Login-Bestätigung. Sobald du unterschreibst, gibst du die Verfügung über deine Token ab.
Drei-Minuten-Selbstcheck:
Öffne revoke.cash oder den Autorisierungsprüfer von Etherscan und gib deine Wallet-Adresse ein.
Wenn du einen unbekannten Smart Contract siehst oder das Limit als unbegrenzt angegeben ist, widerrufe die Berechtigung sofort.
Wenn im Signatur-Pop-up künftig approve, permit oder increaseAllowance erscheint und du nicht verstehst, worum es geht, unterschreibe nicht.
Wenn deine Coins erst einmal überwiesen wurden, kannst du sie durch einen nachträglichen Widerruf der Berechtigung nicht zurückholen. Du kannst nur vorbeugend widerrufen.
$ETH #加美联合打击授权钓鱼诈骗