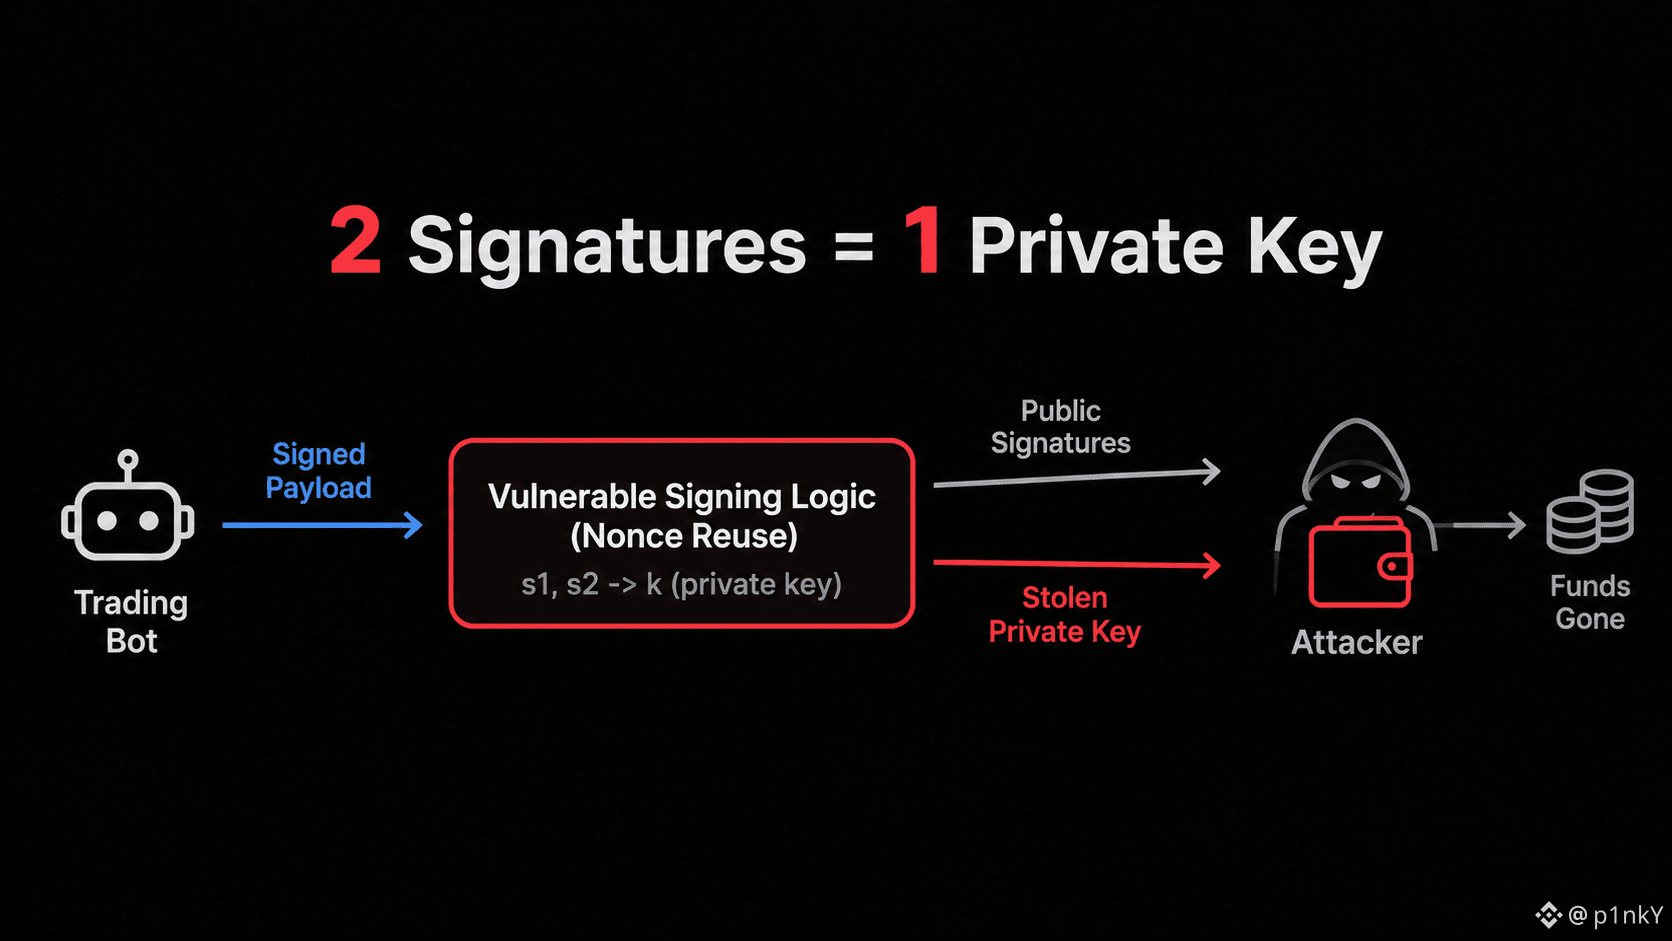
Ein „Nur-Handel“-API-Schlüssel hat gerade 10,39 Mio. $ aus $LIGHT abgezogen. Die Smart Contracts wurden nicht gehackt. Der Fehler lag in deiner eigenen Signaturberechnung:
> Dein benutzerdefinierter Signaturcode hat eine kryptografische Nonce wiederverwendet
> Zwei offengelegte Signaturen haben den privaten Schlüssel innerhalb von Millisekunden preisgegeben
> Der Angreifer hat die Gelder direkt über einen öffentlichen Pool weitergeleitet
> Der Guardian-Modus hat Auszahlungen eingefroren und etwa 5 Mio. $ gerettet
Lighters Patch: API-Schlüssel können keine Überweisungen über öffentliche Pools mehr autorisieren, ohne dass eine direkte Wallet-Signatur vorliegt, und API-Signaturen werden nicht mehr öffentlich offengelegt.
Ein „Nur-Handel“-Label bedeutet gar nichts, wenn dein Bot-Wrapper Nonces preisgibt. Berechtigungen sind nur so sicher wie die Kryptografie, die sie durchsetzt.
Wird deine Signaturlogik tatsächlich geprüft, oder farmst du einfach Punkte mit einer tickenden Zeitbombe?
> Dein benutzerdefinierter Signaturcode hat eine kryptografische Nonce wiederverwendet
> Zwei offengelegte Signaturen haben den privaten Schlüssel innerhalb von Millisekunden preisgegeben
> Der Angreifer hat die Gelder direkt über einen öffentlichen Pool weitergeleitet
> Der Guardian-Modus hat Auszahlungen eingefroren und etwa 5 Mio. $ gerettet
Lighters Patch: API-Schlüssel können keine Überweisungen über öffentliche Pools mehr autorisieren, ohne dass eine direkte Wallet-Signatur vorliegt, und API-Signaturen werden nicht mehr öffentlich offengelegt.
Ein „Nur-Handel“-Label bedeutet gar nichts, wenn dein Bot-Wrapper Nonces preisgibt. Berechtigungen sind nur so sicher wie die Kryptografie, die sie durchsetzt.
Wird deine Signaturlogik tatsächlich geprüft, oder farmst du einfach Punkte mit einer tickenden Zeitbombe?