
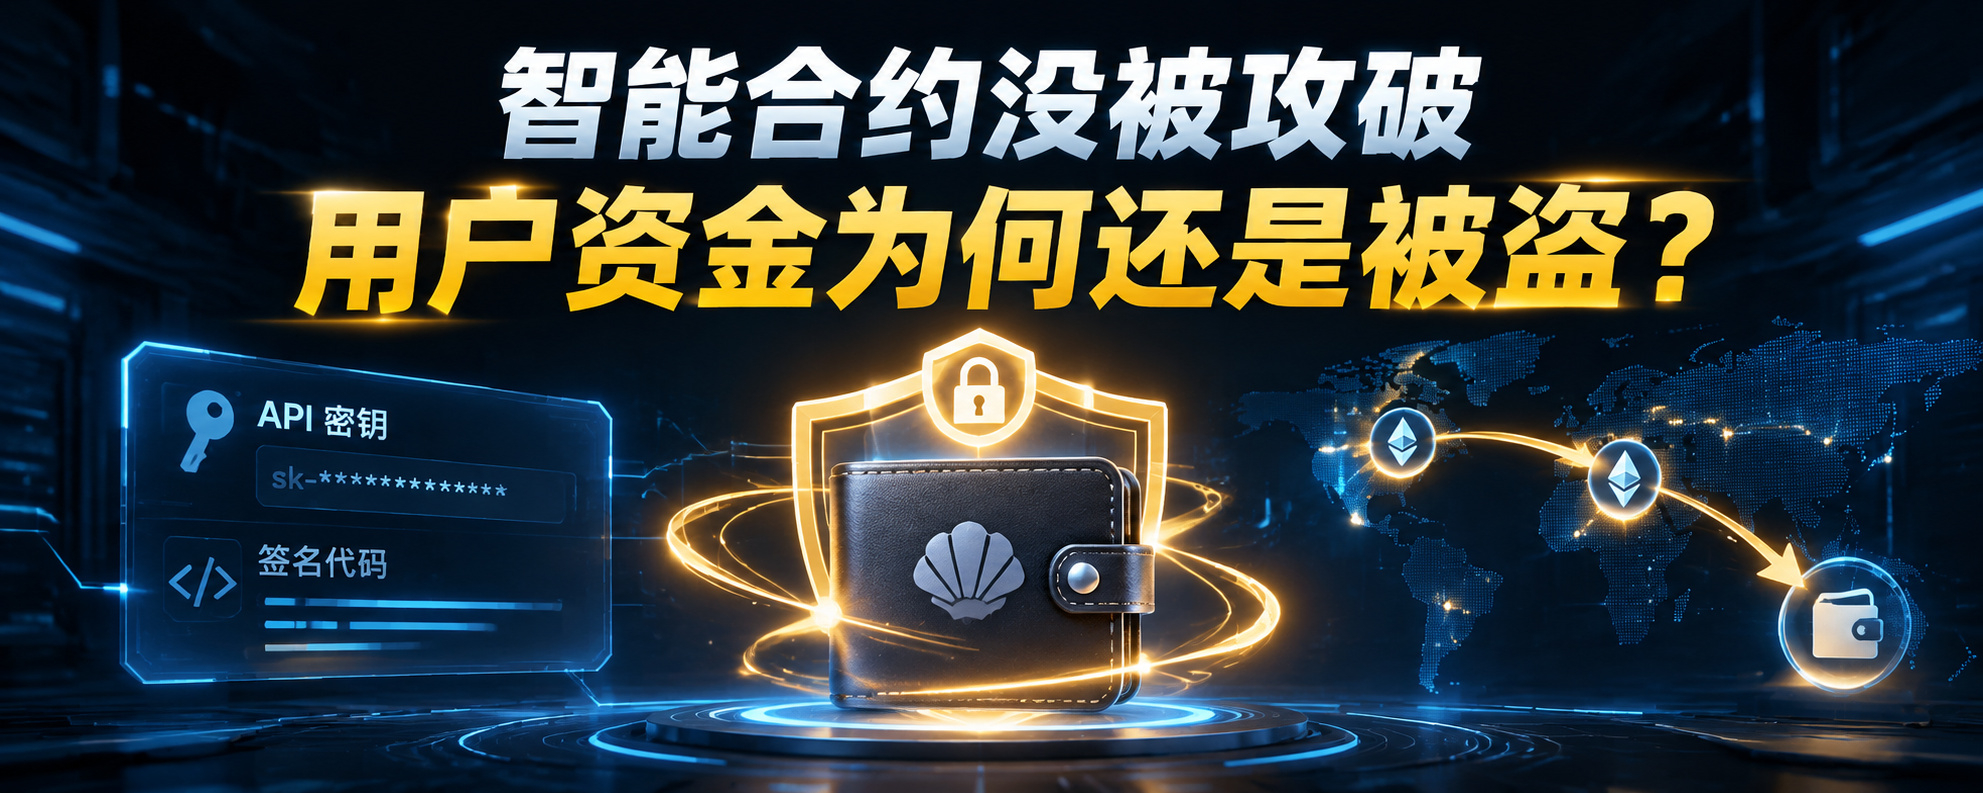
很多人认为,使用去中心化交易所,只要智能合约没有漏洞,资金安全就有保障。
但最近 Lighter 发生的一起安全事件,提醒我们:
智能合约安全,并不等于账户操作绝对安全。
11月16日,Ethereum生态永续合约DEX Lighter发生账户安全事件。
由于受影响账户的API密钥出现安全问题,平台一度暂停部分操作。
链上调查追踪到一笔约1,039万美元USDC转出。
随后,Lighter安全委员会追回并返还约500万美元USDC,11月17日平台恢复正常存取款。
这里有一个值得注意的细节:
Lighter表示,问题并非来自其官方智能合约或基础设施,而是受影响账户使用的非官方签名软件存在安全问题。
具体来说,相关签名软件重复使用了加密签名中的nonce(随机数)。
在特定签名机制下,重复使用nonce可能导致攻击者利用公开签名数据推导出相关密钥,从而获得账户操作权限。
那么,这件事真正值得我们思考的是什么?
第一,去中心化不代表没有账户风险。
即使智能合约本身没有被攻破,账户密钥、API权限和签名程序仍然可能成为风险入口。
第二,API权限不能随意开放。
自动化交易确实方便,但权限设置不合理,一旦密钥泄露,就可能造成严重损失。
第三,安全不能只靠事后补救。
使用经过验证的官方SDK、合理限制API权限、加强签名验证和资金操作保护,都应该成为交易系统的一部分。
值得注意的是,Lighter事后也调整了安全机制,包括公共资金池转账增加钱包签名验证,以及不再公开API密钥签名,并计划进一步增加IP白名单和权限限制。
这起事件也给整个DeFi行业提了个醒:
过去大家更关注智能合约有没有漏洞。
现在,账户管理、软件签名、权限控制,同样需要被认真对待。
真正成熟的去中心化金融,不仅要让交易更加自由,也要让安全机制更加完善。
最后想问大家:
如果你使用DEX进行API自动交易,你认为最重要的安全措施是什么?
A:只使用官方SDK和签名程序
B:严格限制API权限
C:重要资金操作必须增加钱包签名验证
欢迎交流你的看法。
资料来源:Lighter官方事后报告、Bitquery链上调查及The Block相关报道。