招聘钓鱼不新鲜,新鲜的是这回被改的是开发工具本身。
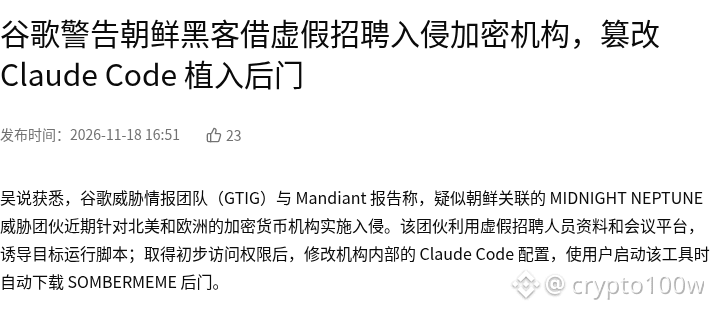
谷歌威胁情报团队(GTIG)与 Mandiant 报告称,疑似朝鲜关联的 MIDNIGHT NEPTUNE 团伙近期针对北美和欧洲的加密货币机构实施入侵。该团伙利用虚假招聘人员资料和会议平台,诱导目标运行脚本;取得初步访问权限后,修改机构内部的 Claude Code 配置,使用户启动该工具时自动下载 SOMBERMEME 后门。
观察一:交易所、钱包、托管和 DeFi 团队已把编程助手接进日常开发,开发工具链被污染,攻击者可能绕过代码审查,在部署环节留后门。观察二:机构可把编码工具完整性校验、依赖锁定和出网审计纳入采购准入;个人开发者别把来路不明的面试环境、插件或二进制当成可信。
你更担心招聘环节,还是开发工具链?
来源:吴说
配图1:谷歌警告朝鲜黑客借虚假招聘入侵加密机构,篡改 Claude Code 植入后门 · 来源页面截图
图片来源:https://www.wublock123.com/news/google-warns-north-korea-hackers-fake-recruitment-crypto-breach-claude-code-backdoor-72192
谷歌威胁情报团队(GTIG)与 Mandiant 报告称,疑似朝鲜关联的 MIDNIGHT NEPTUNE 团伙近期针对北美和欧洲的加密货币机构实施入侵。该团伙利用虚假招聘人员资料和会议平台,诱导目标运行脚本;取得初步访问权限后,修改机构内部的 Claude Code 配置,使用户启动该工具时自动下载 SOMBERMEME 后门。
观察一:交易所、钱包、托管和 DeFi 团队已把编程助手接进日常开发,开发工具链被污染,攻击者可能绕过代码审查,在部署环节留后门。观察二:机构可把编码工具完整性校验、依赖锁定和出网审计纳入采购准入;个人开发者别把来路不明的面试环境、插件或二进制当成可信。
你更担心招聘环节,还是开发工具链?
来源:吴说
配图1:谷歌警告朝鲜黑客借虚假招聘入侵加密机构,篡改 Claude Code 植入后门 · 来源页面截图
图片来源:https://www.wublock123.com/news/google-warns-north-korea-hackers-fake-recruitment-crypto-breach-claude-code-backdoor-72192