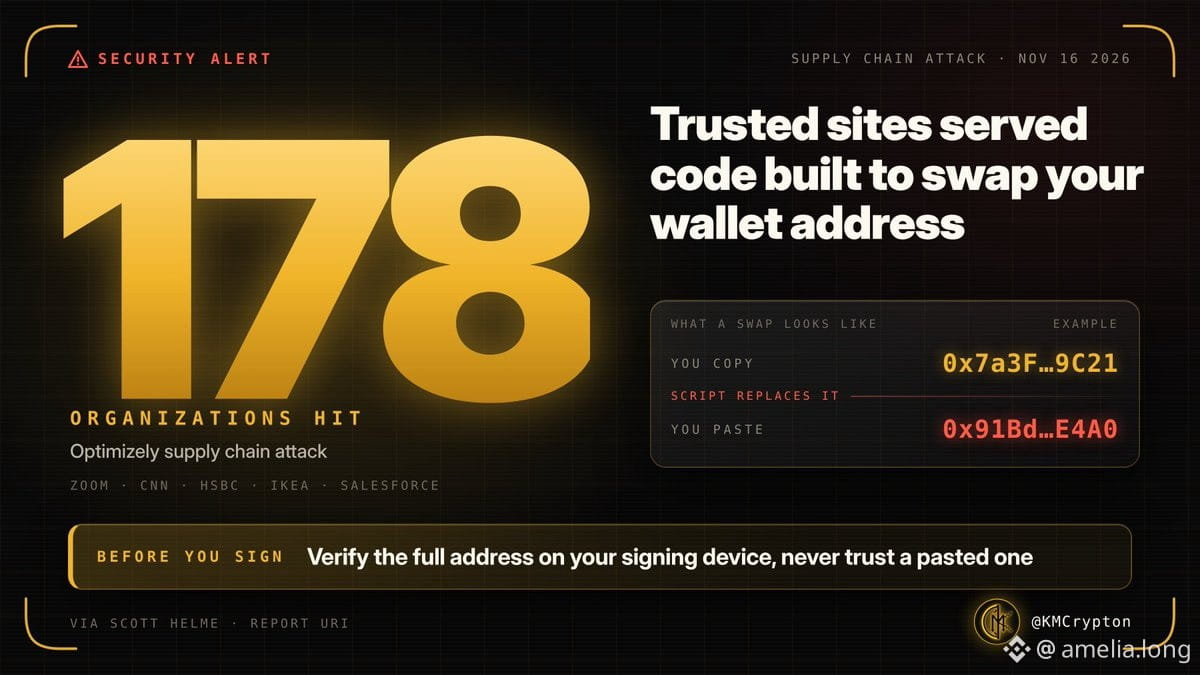
Diese Woche haben 178 vertrauenswürdige Websites Schadsoftware verbreitet. Wenn du eine Wallet-Adresse kopiert hast, könntest du betroffen sein.
Montag: Ein Optimizely-Skript wurde kompromittiert. Auf den Websites von Zoom, CNN und HSBC wurden $BTC/$ETH-Adressen ausgetauscht. Karten-Skimmer wurden eingesetzt. Ältere iPhones waren das Ziel. Du hast nichts Dummes angeklickt – die Website selbst war verseucht.
WhatsApp seit Ende Oktober: Gehackte Konten verschicken gefälschte Zahlungsdokumente an Kontakte. Singapurs Cyber-Sicherheitsbehörde hat Warnungen herausgegeben. Desktop- und Web-Nutzer sind stark betroffen. Die Datei kommt von jemandem, den du kennst – genau das ist die Falle.
Telegram letzte Woche: Neue HTML-Widgets für Bots. Forscher zeigten Möglichkeiten zur Codeausführung. Kaspersky vermutet Verbindungen zu WebRAT. Durov bestreitet das. Die Entwicklung läuft noch, es ist nicht bestätigt, aber verdächtig.
Was du wirklich tun solltest:
Überprüfe die vollständige Adresse auf deiner Hardware-Wallet, bevor du unterschreibst. Vertraue niemals mehr darauf, was du einfügst.
Öffne keine unerwarteten ZIP-/EXE-/ISO-Dateien, auch nicht von Freunden. Ihr Konto könnte kompromittiert sein. Wenn dir etwas komisch vorkommt, ruf sie an.
Deaktiviere den automatischen Download in WhatsApp (Speicher und Daten) und Telegram (Daten und Speicher).
Aktiviere die Zwei-Faktor-Authentifizierung in beiden Apps. Überprüfe in WhatsApp die verknüpften Geräte und in Telegram die Geräte und entferne alles, was dir unbekannt ist.
Meide Telegram-Widgets und zufällige Bot-Interaktionen, bis sich die Lage geklärt hat.
Wenn eine Website dich plötzlich auffordert, eine App, Erweiterung oder ein Profil zu installieren, schließe sie sofort.
Halte dein Smartphone und deine Apps auf dem neuesten Stand.
Die Angriffe zielen nicht mehr auf obskure Sicherheitslücken ab. Sie missbrauchen die Plattformen, denen du bereits vertraust.
Montag: Ein Optimizely-Skript wurde kompromittiert. Auf den Websites von Zoom, CNN und HSBC wurden $BTC/$ETH-Adressen ausgetauscht. Karten-Skimmer wurden eingesetzt. Ältere iPhones waren das Ziel. Du hast nichts Dummes angeklickt – die Website selbst war verseucht.
WhatsApp seit Ende Oktober: Gehackte Konten verschicken gefälschte Zahlungsdokumente an Kontakte. Singapurs Cyber-Sicherheitsbehörde hat Warnungen herausgegeben. Desktop- und Web-Nutzer sind stark betroffen. Die Datei kommt von jemandem, den du kennst – genau das ist die Falle.
Telegram letzte Woche: Neue HTML-Widgets für Bots. Forscher zeigten Möglichkeiten zur Codeausführung. Kaspersky vermutet Verbindungen zu WebRAT. Durov bestreitet das. Die Entwicklung läuft noch, es ist nicht bestätigt, aber verdächtig.
Was du wirklich tun solltest:
Überprüfe die vollständige Adresse auf deiner Hardware-Wallet, bevor du unterschreibst. Vertraue niemals mehr darauf, was du einfügst.
Öffne keine unerwarteten ZIP-/EXE-/ISO-Dateien, auch nicht von Freunden. Ihr Konto könnte kompromittiert sein. Wenn dir etwas komisch vorkommt, ruf sie an.
Deaktiviere den automatischen Download in WhatsApp (Speicher und Daten) und Telegram (Daten und Speicher).
Aktiviere die Zwei-Faktor-Authentifizierung in beiden Apps. Überprüfe in WhatsApp die verknüpften Geräte und in Telegram die Geräte und entferne alles, was dir unbekannt ist.
Meide Telegram-Widgets und zufällige Bot-Interaktionen, bis sich die Lage geklärt hat.
Wenn eine Website dich plötzlich auffordert, eine App, Erweiterung oder ein Profil zu installieren, schließe sie sofort.
Halte dein Smartphone und deine Apps auf dem neuesten Stand.
Die Angriffe zielen nicht mehr auf obskure Sicherheitslücken ab. Sie missbrauchen die Plattformen, denen du bereits vertraust.