
Angenommen, eine DeFi-Kredit-App bietet mir einen besseren Zinssatz, weil meine Wallet eine Historie pünktlich zurückgezahlter Kredite aufweist. Ich würde fragen: Woher stammt diese Historie, und kann die App ihre Berechnung belegen?
Genau diese Lücke will Space and Time schließen. Smart Contracts setzen Regeln durch, können aber nicht ohne Weiteres jahrelange Aktivitäten über Blockchains hinweg oder in großen Off-Chain-Datenbanken durchsuchen. Eine gewöhnliche API kann zwar eine Antwort liefern, doch die Nutzer müssen dem Betreiber der Datenbank und dessen Code vertrauen.
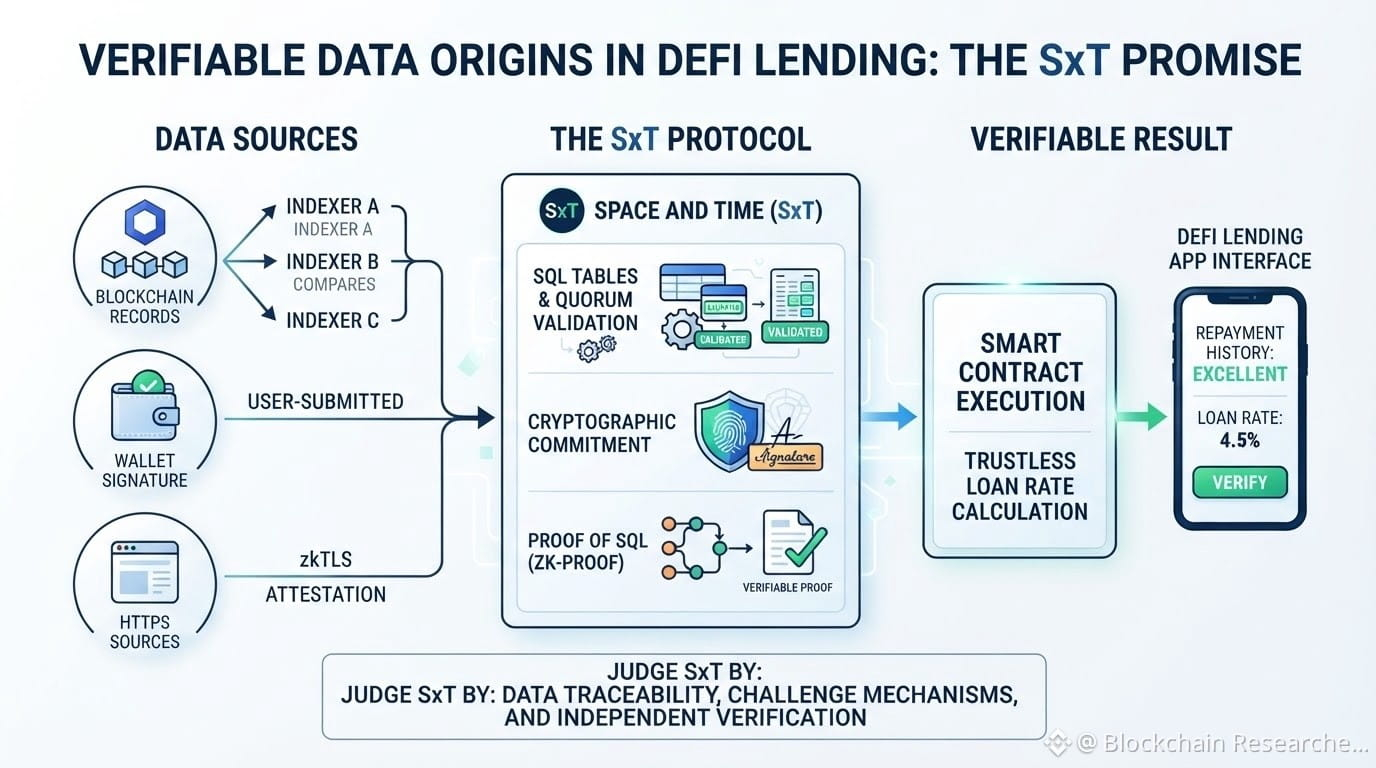
Wie macht SXT das Ergebnis überprüfbar? Es gibt keinen einzelnen „Vertrauen“-Schalter. Bei Blockchain-Datensätzen sammeln mehrere Indexer Transaktionen und Ereignisse, wandeln sie in SQL-Tabellen um und reichen sie zum Abgleich ein. Validatoren können übereinstimmende Einreichungen eines Quorums akzeptieren (in der Dokumentation wird 2 von 3 als Beispiel genannt). Bei von Nutzern eingereichten Datensätzen identifiziert eine Wallet-Signatur den Absender. Bei einigen HTTPS-Quellen kann zkTLS bestätigen, dass Informationen von einer benannten Website stammen und der Nutzer zugestimmt hat.
Anschließend erhält jede Tabelle einen kryptografischen Commitment-Wert – einen digitalen Fingerabdruck –, der von einem Validator-Quorum signiert wird. Führt ein Prover eine SQL-Abfrage aus, erzeugt Proof of SQL einen Zero-Knowledge-Beweis dafür, dass die Berechnung anhand dieser Tabelle mit Commitment korrekt war. Ein Smart Contract kann ihn überprüfen, ohne die Datenbank herunterzuladen oder die Arbeit zu wiederholen.
Das könnte Kreditgebern helfen, Sicherheiten und Rückzahlungshistorien zu prüfen, Plattformen für tokenisierte Vermögenswerte beim Abgleich von Datensätzen unterstützen und KI-Systeme die Zahlen hinter einer Antwort überprüfen lassen.
Doch hier liegt die Einschränkung: Eine Signatur beweist, wer Daten eingereicht hat, nicht, dass die Behauptung wahr ist. zkTLS kann beweisen, woher eine Antwort stammt, nicht aber, dass die Quelle selbst korrekt ist. Eine fehlerhafte oder veraltete Quelle kann weiterhin einen vollkommen gültigen Beweis liefern. Die Unabhängigkeit der Indexer ist wichtig, und KI kann korrekte Ergebnisse weiterhin falsch interpretieren.
Ich würde SXT also nicht allein anhand der Worte „Zero Knowledge“ beurteilen, sondern danach, ob Nutzer die Herkunft von Daten zurückverfolgen, fehlerhafte Eingaben anfechten und Ergebnisse unabhängig überprüfen können. Das ist das Versprechen – und das
#sxt $SXT @SpaceandTime
Genau diese Lücke will Space and Time schließen. Smart Contracts setzen Regeln durch, können aber nicht ohne Weiteres jahrelange Aktivitäten über Blockchains hinweg oder in großen Off-Chain-Datenbanken durchsuchen. Eine gewöhnliche API kann zwar eine Antwort liefern, doch die Nutzer müssen dem Betreiber der Datenbank und dessen Code vertrauen.
Wie macht SXT das Ergebnis überprüfbar? Es gibt keinen einzelnen „Vertrauen“-Schalter. Bei Blockchain-Datensätzen sammeln mehrere Indexer Transaktionen und Ereignisse, wandeln sie in SQL-Tabellen um und reichen sie zum Abgleich ein. Validatoren können übereinstimmende Einreichungen eines Quorums akzeptieren (in der Dokumentation wird 2 von 3 als Beispiel genannt). Bei von Nutzern eingereichten Datensätzen identifiziert eine Wallet-Signatur den Absender. Bei einigen HTTPS-Quellen kann zkTLS bestätigen, dass Informationen von einer benannten Website stammen und der Nutzer zugestimmt hat.
Anschließend erhält jede Tabelle einen kryptografischen Commitment-Wert – einen digitalen Fingerabdruck –, der von einem Validator-Quorum signiert wird. Führt ein Prover eine SQL-Abfrage aus, erzeugt Proof of SQL einen Zero-Knowledge-Beweis dafür, dass die Berechnung anhand dieser Tabelle mit Commitment korrekt war. Ein Smart Contract kann ihn überprüfen, ohne die Datenbank herunterzuladen oder die Arbeit zu wiederholen.
Das könnte Kreditgebern helfen, Sicherheiten und Rückzahlungshistorien zu prüfen, Plattformen für tokenisierte Vermögenswerte beim Abgleich von Datensätzen unterstützen und KI-Systeme die Zahlen hinter einer Antwort überprüfen lassen.
Doch hier liegt die Einschränkung: Eine Signatur beweist, wer Daten eingereicht hat, nicht, dass die Behauptung wahr ist. zkTLS kann beweisen, woher eine Antwort stammt, nicht aber, dass die Quelle selbst korrekt ist. Eine fehlerhafte oder veraltete Quelle kann weiterhin einen vollkommen gültigen Beweis liefern. Die Unabhängigkeit der Indexer ist wichtig, und KI kann korrekte Ergebnisse weiterhin falsch interpretieren.
Ich würde SXT also nicht allein anhand der Worte „Zero Knowledge“ beurteilen, sondern danach, ob Nutzer die Herkunft von Daten zurückverfolgen, fehlerhafte Eingaben anfechten und Ergebnisse unabhängig überprüfen können. Das ist das Versprechen – und das
#sxt $SXT @SpaceandTime