
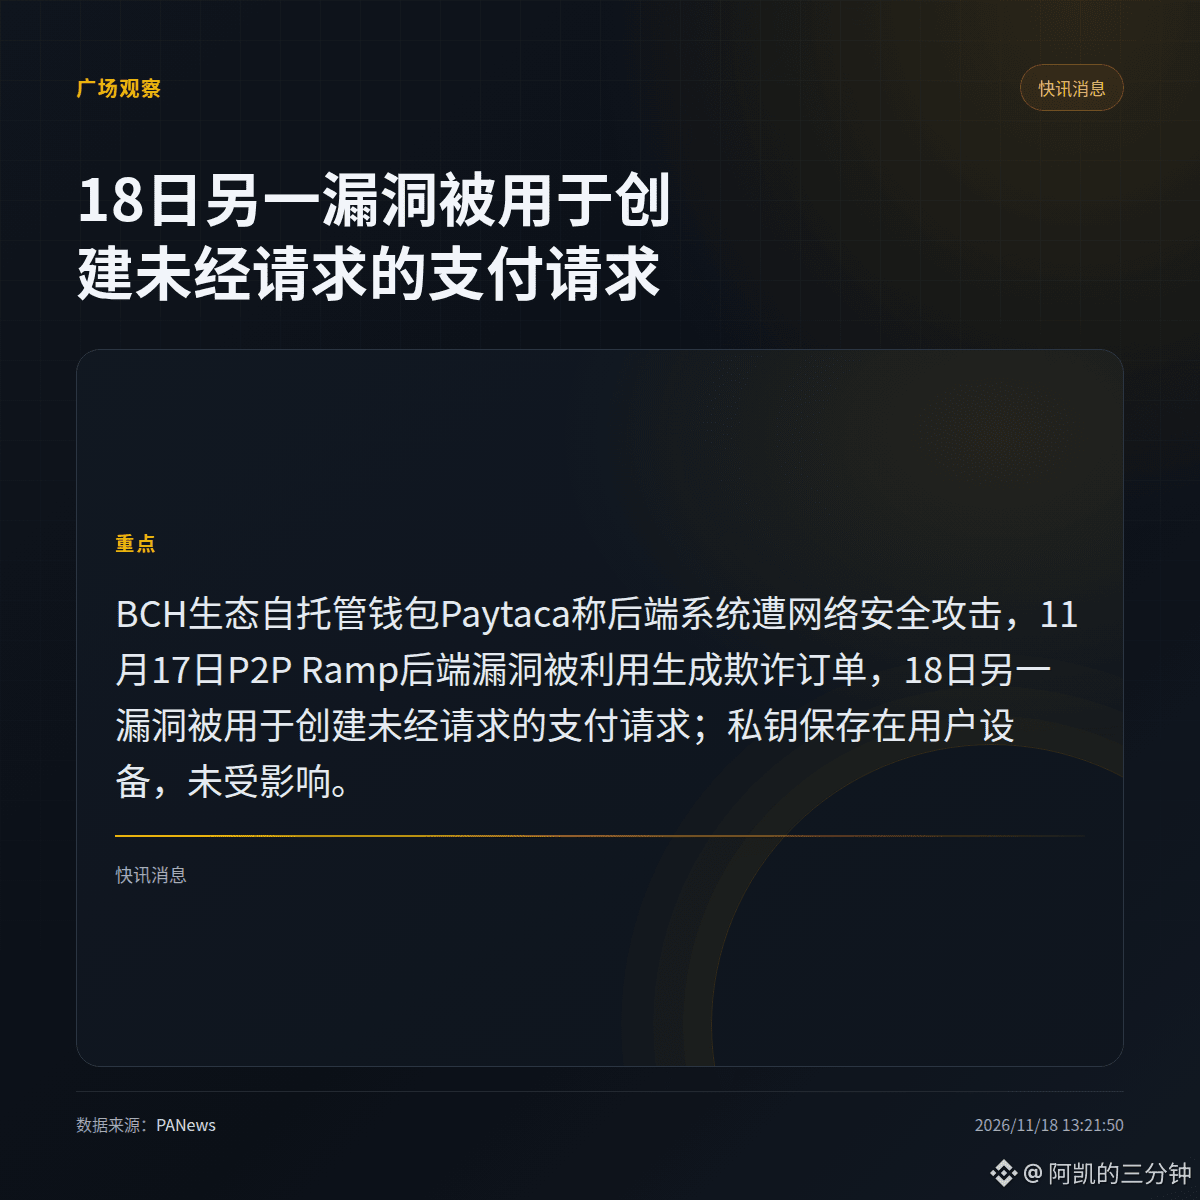
Diesmal wurde nicht die Wallet gestohlen, sondern das Backend gleich zweimal kompromittiert. Am 17. November wurde eine Schwachstelle im P2P-Ramp-Backend ausgenutzt, um betrügerische Bestellungen zu erstellen. Am 18. November nutzte man eine weitere Backend-Schwachstelle, um unaufgeforderte Zahlungsanforderungen zu erstellen. Das Team erklärte, es untersuche die Vorfälle, behebe die Probleme und verstärke die Sicherheitsmaßnahmen. Es betonte, dass sich die Angriffe gegen die Backend-Infrastruktur richteten. Die privaten Schlüssel, mit denen die Gelder kontrolliert werden, werden niemals auf Paytaca-Servern gespeichert. Für Überweisungen ist eine Signatur mit dem privaten Schlüssel auf dem Gerät des Nutzers erforderlich. Das begrenzt die Auswirkungen eines Backend-Angriffs auf die Gelder. Dass das Backend jedoch Bestellungen und Zahlungsanforderungen fälschen kann, zeigt, dass die Interaktion weiterhin eine Schwachstelle darstellt. Klickt nicht auf verdächtige Bestellungen. $BTC . Ich selbst schaue erst, ob sich die Entwicklung von Volumen und Kurs fortsetzt, und stürze mich nicht wegen einer einzelnen Meldung sofort darauf.
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer