
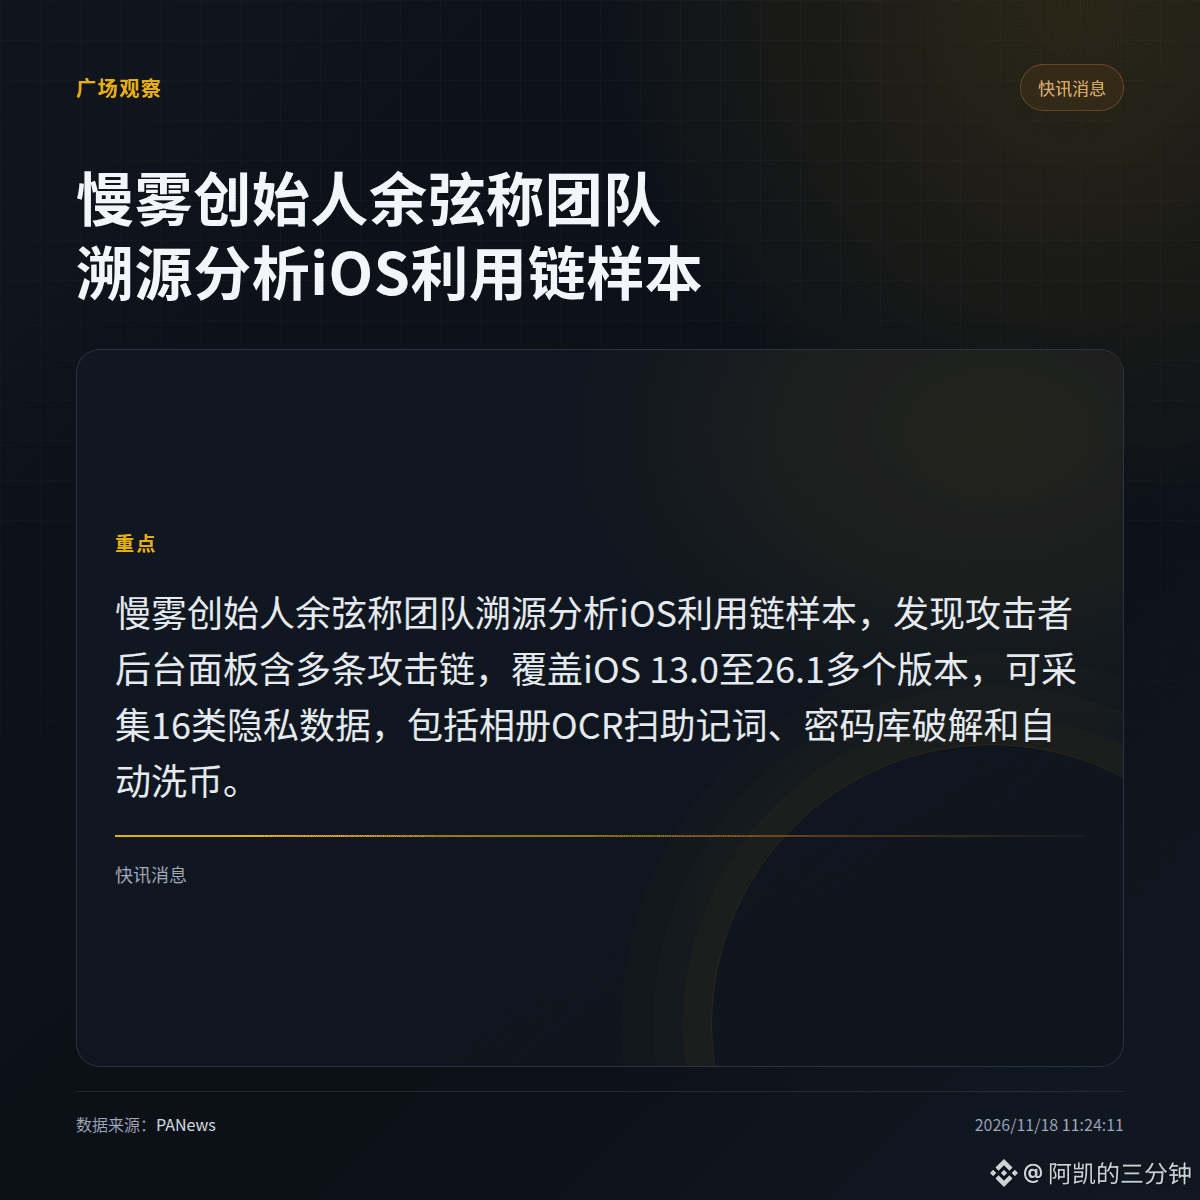
Yu Xian, Gründer von SlowMist, erklärte am 18. November, dass das Team nach der Rückverfolgung der iOS-Exploit-Ketten festgestellt habe, dass im Backend-Dashboard der Angreifer mehrere Ketten aufgeführt waren: von Hook-Ketten für iOS 13.0 bis 17.3 bis hin zu Kernel-Ketten für 18.4 bis 18.7.2 sowie 26.0 bis 26.1, mit denen sich 16 Arten von privaten Daten erfassen lassen. Dazu gehörten das Auslesen von Wiederherstellungsphrasen aus Originalfotos per OCR, das Knacken von Passwortdatenbanken und automatisiertes Geldwäsche-Routing über mehrere Blockchains. Die Kernel-Kette für 18.4 bis 18.7.2 kann außerdem den gesamten Keychain-Schlüsselbund auslesen und Code in SpringBoard einschleusen. Ich persönlich prüfe zuerst, ob sich das Verhältnis von Handelsvolumen und Preis fortsetzt, und stürze mich nicht vorschnell auf eine einzelne Meldung.
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer