


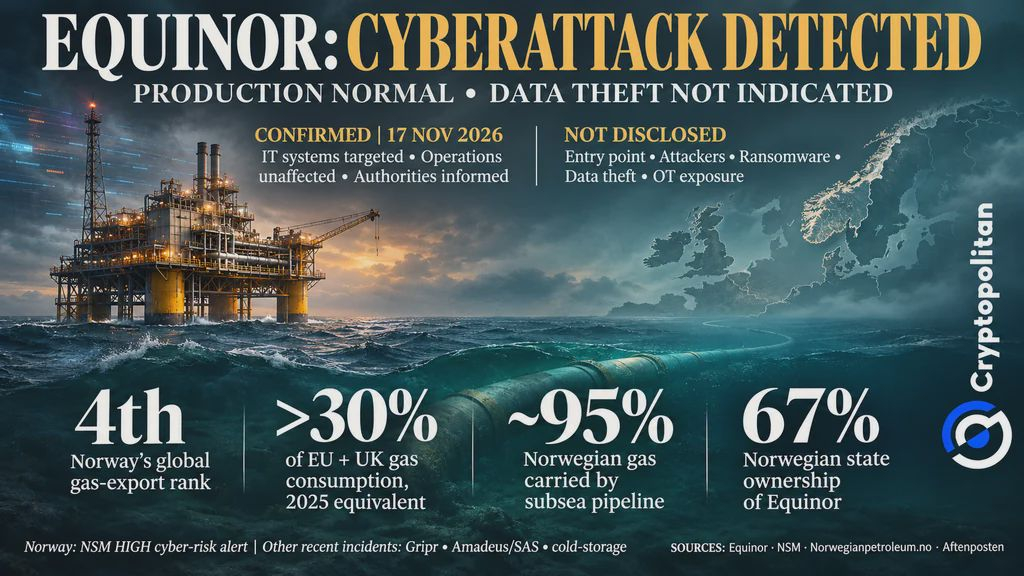
Equinor, ein internationales Energieunternehmen mit Hauptsitz in Norwegen, teilte am 17. November 2026 mit, dass einige seiner IT-Systeme Ziel eines Cyberangriffs waren. Die Öl- und Gasförderung läuft normal weiter, und das Unternehmen hat keine Anzeichen für einen Datendiebstahl festgestellt. Der Vorfall hat große Aufmerksamkeit erregt, da Norwegen ein bedeutender Gaslieferant für Europa ist.
Was Equinor bestätigt hat – und was nicht
In seiner Erklärung vom 17. November bezeichnete Equinor den Cyberangriff als andauernd. Das Unternehmen teilte mit, es habe Ressourcen mobilisiert, um den Angriff zu stoppen, und informiere die zuständigen Behörden. Equinor erklärte außerdem:
Es gibt keine Hinweise darauf, dass Daten gestohlen wurden. Der Angriff hat weder den Betrieb noch die Produktion von Equinor beeinträchtigt.
In der Mitteilung wurde weder erwähnt, wer die Angreifer waren und wie sie eindringen konnten, noch ob Malware im Spiel war. Equinor machte auch keine Angaben dazu, ob seine industriellen Steuerungssysteme in irgendeiner Weise betroffen waren. Das Unternehmen erklärte zwar, es gebe keine Hinweise auf einen Datendiebstahl, doch die erste Einschätzung schloss diese Möglichkeit nicht aus.
 Cyberangriff auf Equinors IT: Norwegens Gasproduktion nicht beeinträchtigt
Wo ein IT-Einbruch dennoch die Maschinen erreichen kann
Equinor bestätigte einen Angriff auf seine Informationstechnologiesysteme (IT), über die E-Mail, Unternehmenssoftware und Firmendaten abgewickelt werden. Das Unternehmen hat jedoch nicht mitgeteilt, ob die Angreifer Zugang zu den Systemen erlangten, die seine Maschinen steuern. Diese Systeme zählen zur Betriebstechnologie (OT), zu der Sensoren, Steuerungen und technische Systeme gehören. Ein Angriff auf IT-Systeme verschafft Angreifern nicht automatisch die Kontrolle über OT-Systeme.
IT- und OT-Systeme erfüllen unterschiedliche Zwecke. Das bedeutet jedoch nicht, dass ihre Netzwerke vollständig voneinander getrennt sind. Gemeinsame Anmeldedaten, Verbindungen von Auftragnehmern und eine schwache Netzwerksicherheit können Angreifern ermöglichen, zwischen ihnen zu wechseln. Einer Bewertung von Dragos aus dem Jahr 2026 zufolge wiesen 29 % der Unternehmen im Öl- und Gassektor erhebliche Mängel bei der Trennung von IT und OT auf. Eine umfassendere Studie zu Cyberangriffen von Verizon aus dem Jahr 2026 zeigt, dass Software-Schwachstellen bei 31 % der Angriffe für den Erstzugriff ausgenutzt wurden.
Keiner der beiden Berichte ging näher darauf ein, was bei Equinor geschehen ist. Ein Angriff auf IT-Systeme bedeutet für sich genommen nicht, dass der Betrieb gestört wurde oder die Angreifer die Kontrolle über Maschinen übernehmen konnten. Für solche Schlussfolgerungen wären andere Belege erforderlich.
Norwegen auf der höchsten öffentlich ausgerufenen Cyberwarnstufe
Norwegen stand bereits unter erhöhter Cyberwarnung, als Equinor den Angriff bekannt gab. Am 27. Oktober stufte die Nationale Sicherheitsbehörde (NSM) das Cyberrisiko des Landes auf HOCH hoch – die zweithöchste von fünf Stufen. Die Behörde veröffentlichte ihre Einschätzung erstmals. Außerdem meldete sie, dass sich erfolgreiche Cyberoperationen gegen norwegische Organisationen innerhalb von sechs Monaten verdreifacht hätten.
Aftenposten berichtete über weitere Vorfälle: Daten, die bei Gripr gestohlen wurden, über Amadeus veröffentlichte Passagierdaten von SAS sowie manipulierte Kühltemperaturen in einem Lagerhaus in Enebakk. Es gibt keine öffentlich bekannten Belege dafür, dass diese Vorfälle mit Equinor oder miteinander in Verbindung stehen.
Warum ein Ausfall in Norwegen zum Problem für Europa würde
Die Folgen könnten über Norwegen hinausreichen, falls ein Cyberangriff die Gasproduktion beeinträchtigen würde. Norwegen ist der viertgrößte Gasexporteur der Welt. Seine Exporte im Jahr 2025 entsprachen mehr als 30 % des Gasverbrauchs der EU und des Vereinigten Königreichs. Rund 95 % des norwegischen Gases werden durch Unterwasserpipelines transportiert. Der norwegische Staat besitzt außerdem 67 % von Equinor.
Es wurden keine Lieferunterbrechungen gemeldet. Die IEA warnte jedoch, dass Europa mit ungewöhnlich niedrigen Gasspeicherständen in den Winter 2026/27 ging. Ein längerer Ausfall könnte die Versorgung verknappen und die Preise in die Höhe treiben. Das ist weiterhin ein mögliches Risiko und keine beobachtete Folge des Cyberangriffs auf Equinor.
Parallelen zum Colonial-Pipeline-Vorfall
Der Vorfall bei Colonial Pipeline zeigt, wie ein Angriff auf die IT-Systeme eines Unternehmens die Öl- und Gaslieferungen beeinträchtigen kann, ohne dass in die industriellen Steuerungssysteme eingegriffen wird. Nach einem Ransomware-Angriff im Jahr 2021 stellte der Betreiber die Pipeline vorsorglich vorübergehend still. Wie Cryptopolitan berichtete, zahlte Colonial 4,4 Millionen US-Dollar in Bitcoin. US-Beamte konnten später 2,3 Millionen US-Dollar davon sicherstellen.
Berichte zur Cybersicherheit deuten darauf hin, dass Industrieunternehmen weiterhin erheblich unter Druck stehen. Dragos verzeichnete im dritten Quartal 2026 1.266 Ransomware-Vorfälle in der Industrie – 11 % mehr als im Vorquartal. Allerdings wurden keine Fälle festgestellt, in denen Ransomware-Akteure direkt industrielle Steuerungssysteme manipulierten.
Laut dem Bericht von Zscaler nahm der Datendiebstahl durch Ransomware zwischen April 2025 und März 2026 um mehr als 275 % zu. Keiner der beiden Berichte enthält Angaben dazu, was sich im Fall Equinor zugetragen hat. Wie weitreichend der Angriff war, muss noch ermittelt werden.
Die klügsten Köpfe der Kryptobranche lesen bereits unseren Newsletter. Möchtest du dabei sein? Schließ dich ihnen an.