
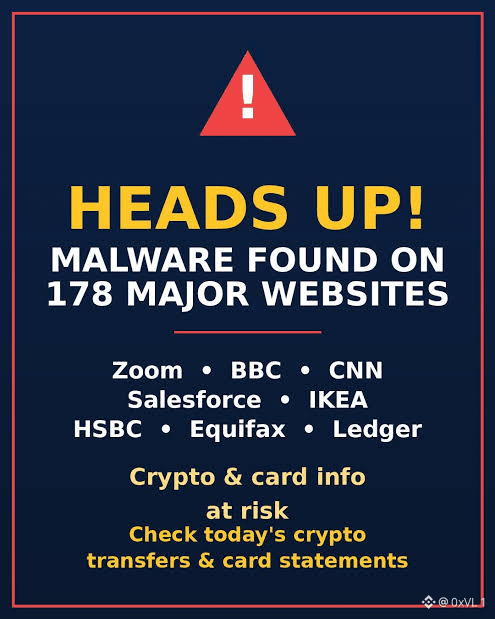
Das ist eine wirklich treffende Frage, vor allem, weil Schwachstellen in der Lieferkette und in Skripten von Drittanbietern zweifellos zu den am häufigsten übersehenen Angriffsvektoren gehören – sowohl im traditionellen Finanzwesen als auch in Web3. Es ist faszinierend, wie eine einzige kompromittierte Anbieterabhängigkeit oder ein ungeprüfter Codeausschnitt unbemerkt 178 prominente Domains wie HSBC, die BBC und Ledger gleichzeitig beeinträchtigen kann. Das zeigt, dass selbst Sicherheit auf Enterprise-Niveau nur so stark ist wie die schwächste externe Integration. Gleichzeitig wirkt es wie eine bequeme Ausrede, die Schuld allein dem vorgelagerten Anbieter zuzuschieben. Jedes Unternehmen, das sensible Nutzersitzungen oder Schnittstellen für Hardware-Wallets verarbeitet, sollte strenge Subresource-Integrity-Hashes, restriktive Content Security Policies und eine sorgfältige Fixierung von Abhängigkeiten durchsetzen, anstatt Skripten von Drittanbietern in der Produktionsumgebung blind zu vertrauen. Wenn Unternehmen eine schnelle Bereitstellung grundlegender Client-seitiger Sicherheitsmaßnahmen vorziehen, öffnen sie genau solchen Kompromittierungen durch einzelne Schwachstellen Tür und Tor – und die Endnutzer müssen für die Fahrlässigkeit der Unternehmen bezahlen. $BTC $ETH
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer