
🚨 WARNUNG: DER UNSICHTBARE RAUBÜBERFALL FINDET GERADE STATT – BIST DU ALS NÄCHSTES DRAN?
Du gehst deiner täglichen Routine nach und surfst auf vertrauenswürdigen Websites, liest vielleicht die Nachrichten oder erledigst deine Bankgeschäfte. Alles sieht ganz normal aus.
Doch versteckt im Code? Ein digitaler Scharfschütze wartet. 🎯
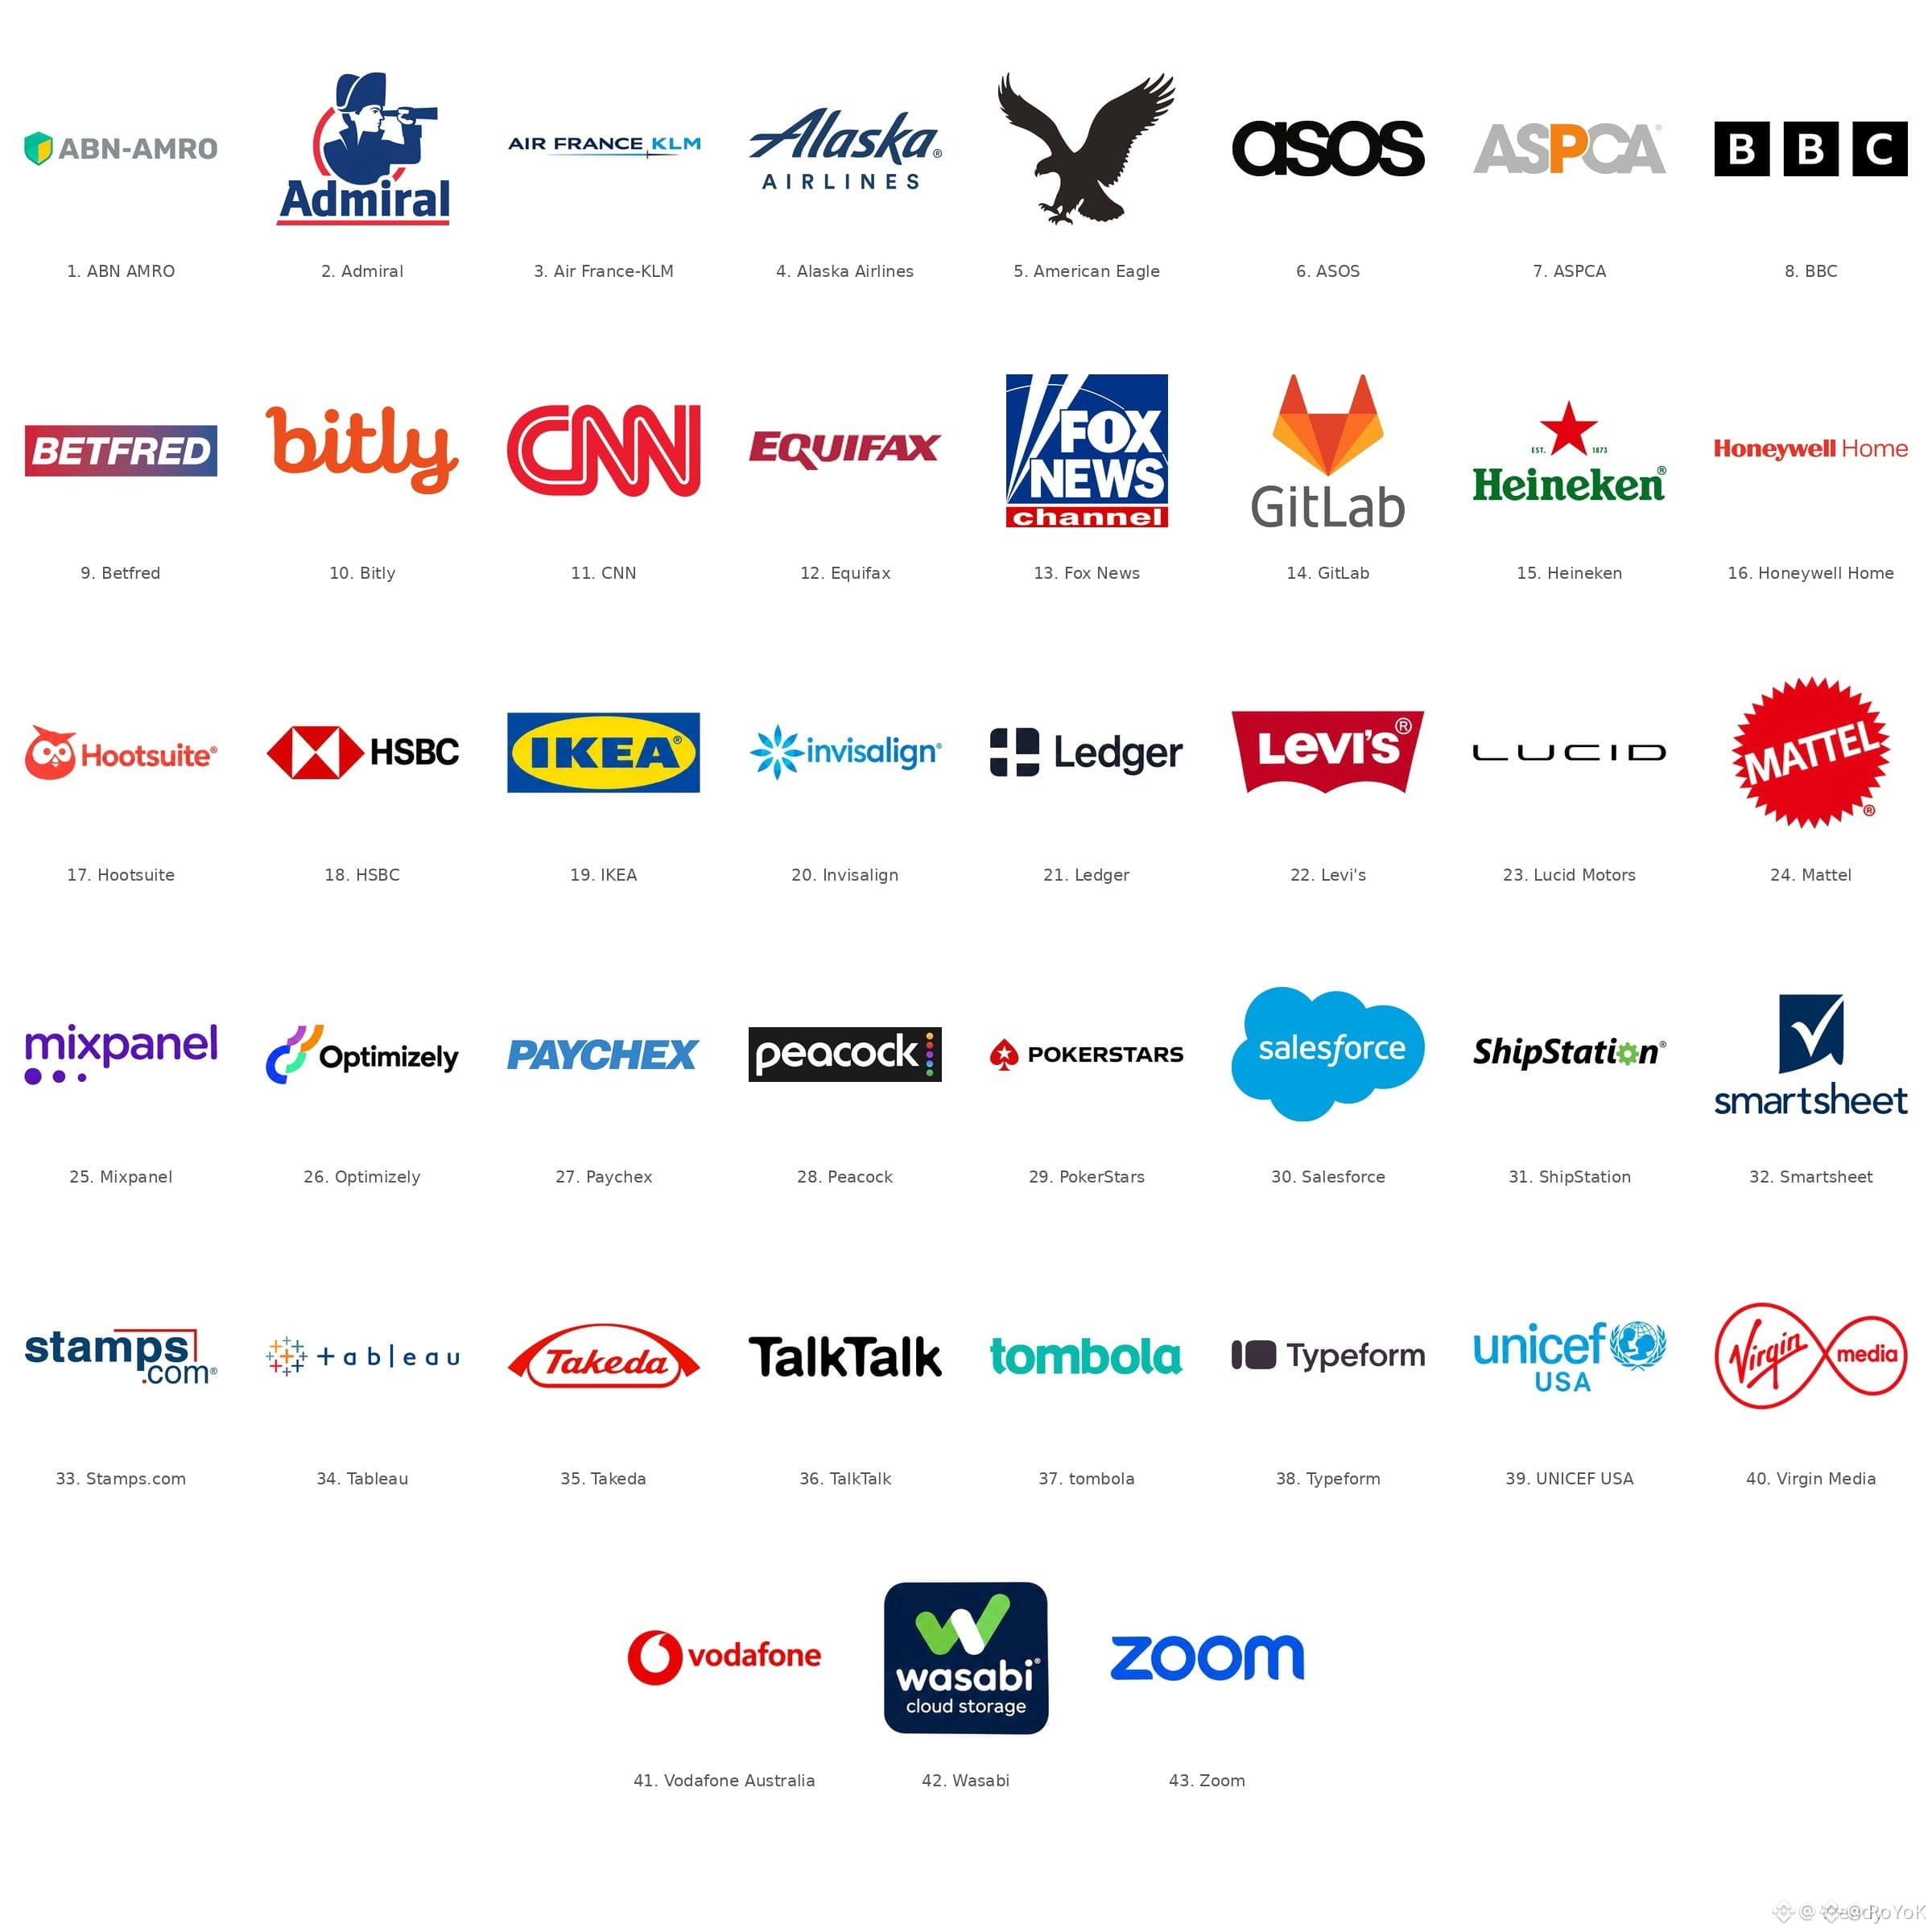
Ein massiver, ausgeklügelter Cyberangriff hat gerade das Web als Waffe eingesetzt und die digitalen Haustüren absoluter Giganten getroffen. Wir reden nicht von kleinen Foren. Wir reden von Zoom, BBC, HSBC und sogar dem Hardware-Wallet-Giganten Ledger. 🤯
DER ANGRIFFSVEKTOR (SO ERWISCHT ES DICH): 🧠
Der schädliche Code wurde Berichten zufolge über Optimizely verbreitet, eine beliebte Plattform zum Testen von Websites. (Und jetzt kommt der Hammer: Selbst die Website von Optimizely wurde Opfer des Exploits.)
Hier ist genau, wonach dieser schädliche Code sucht:
💀 Die Clipboard-Übernahme: Sobald du eine Krypto-Wallet-Adresse kopierst, um Geld zu senden, ersetzt die Malware sie sofort durch die Adresse des Angreifers. Du fügst sie ein, klickst auf „Senden“ und dein Geld verschwindet in einem schwarzen Loch.
💳 Der Kartenklau: Die Malware sucht aktiv nach den Daten deiner gespeicherten Zahlungskarten.
📱 Der Geräte-Exploit: Ältere iPhones werden mithilfe versteckter Sicherheitslücken ins Visier genommen.
Der bisherige Schaden? Kryptowährungen im Wert von mindestens 7.000 US-Dollar sind bereits in Wallets gelandet, die von Angreifern kontrolliert werden.
DEIN ÜBERLEBENSPROTOKOLL (IGNORIERE DAS NICHT): 🛡️
Das ist eine brutale Erinnerung daran, dass man in Web3 Vertrauen verifizieren muss
Vertraue deiner Zwischenablage nicht blind 🤖
Vertraue nicht blind der Website, auf der du gerade bist
DIE REGEL: IMMER, IMMER, IMMER
Doppelprüfe und verifiziere die Empfängeradresse auf deinem Bildschirm, bevor du auf „Senden“ klickst. Achte auf die ersten und letzten 4 Zeichen. Wenn dir etwas komisch vorkommt, brich ab 🛑
Die Betrüger werden immer schlauer. Lass dich nicht auf dem falschen Fuß erwischen. 🛑
👇 Wurdest du schon einmal Opfer eines Clipboard-Hijackers? Welche Sicherheitsmaßnahmen befolgst du beim Senden von Kryptowährungen?
Teile deine Tipps in den Kommentaren, damit unsere Community SAFU bleibt! 👇
#CryptoSecurity #SecurityAlert $NVDAB
Du gehst deiner täglichen Routine nach und surfst auf vertrauenswürdigen Websites, liest vielleicht die Nachrichten oder erledigst deine Bankgeschäfte. Alles sieht ganz normal aus.
Doch versteckt im Code? Ein digitaler Scharfschütze wartet. 🎯
Ein massiver, ausgeklügelter Cyberangriff hat gerade das Web als Waffe eingesetzt und die digitalen Haustüren absoluter Giganten getroffen. Wir reden nicht von kleinen Foren. Wir reden von Zoom, BBC, HSBC und sogar dem Hardware-Wallet-Giganten Ledger. 🤯
DER ANGRIFFSVEKTOR (SO ERWISCHT ES DICH): 🧠
Der schädliche Code wurde Berichten zufolge über Optimizely verbreitet, eine beliebte Plattform zum Testen von Websites. (Und jetzt kommt der Hammer: Selbst die Website von Optimizely wurde Opfer des Exploits.)
Hier ist genau, wonach dieser schädliche Code sucht:
💀 Die Clipboard-Übernahme: Sobald du eine Krypto-Wallet-Adresse kopierst, um Geld zu senden, ersetzt die Malware sie sofort durch die Adresse des Angreifers. Du fügst sie ein, klickst auf „Senden“ und dein Geld verschwindet in einem schwarzen Loch.
💳 Der Kartenklau: Die Malware sucht aktiv nach den Daten deiner gespeicherten Zahlungskarten.
📱 Der Geräte-Exploit: Ältere iPhones werden mithilfe versteckter Sicherheitslücken ins Visier genommen.
Der bisherige Schaden? Kryptowährungen im Wert von mindestens 7.000 US-Dollar sind bereits in Wallets gelandet, die von Angreifern kontrolliert werden.
DEIN ÜBERLEBENSPROTOKOLL (IGNORIERE DAS NICHT): 🛡️
Das ist eine brutale Erinnerung daran, dass man in Web3 Vertrauen verifizieren muss
Vertraue deiner Zwischenablage nicht blind 🤖
Vertraue nicht blind der Website, auf der du gerade bist
DIE REGEL: IMMER, IMMER, IMMER
Doppelprüfe und verifiziere die Empfängeradresse auf deinem Bildschirm, bevor du auf „Senden“ klickst. Achte auf die ersten und letzten 4 Zeichen. Wenn dir etwas komisch vorkommt, brich ab 🛑
Die Betrüger werden immer schlauer. Lass dich nicht auf dem falschen Fuß erwischen. 🛑
👇 Wurdest du schon einmal Opfer eines Clipboard-Hijackers? Welche Sicherheitsmaßnahmen befolgst du beim Senden von Kryptowährungen?
Teile deine Tipps in den Kommentaren, damit unsere Community SAFU bleibt! 👇
#CryptoSecurity #SecurityAlert $NVDAB