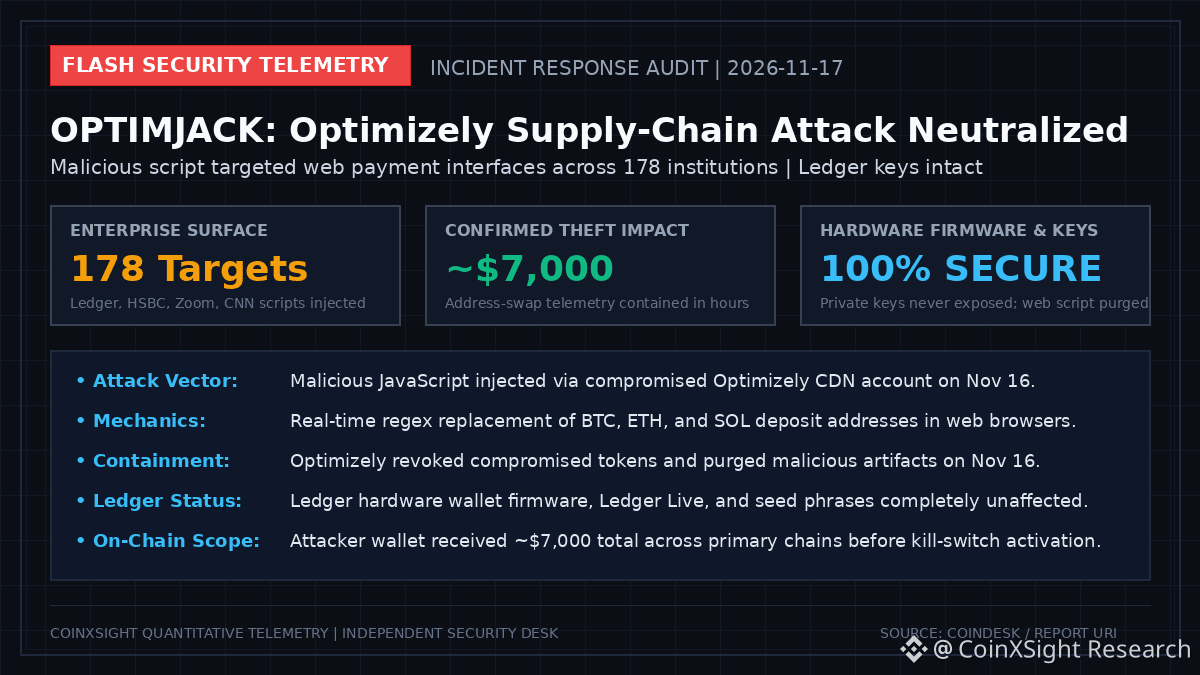
🚨 EILMELDUNG SICHERHEITSTELEMETRIE: OPTIMJACK-Lieferkettenangriff drang in 178 Unternehmenswebsites ein — Ledger-Hardware-Keys vollständig unbeeinträchtigt
Am 16. November 2026 wurde ein ausgeklügelter Software-Lieferkettenangriff auf die Web-Experimentierplattform Optimizely aktiv erkannt und neutralisiert.
Wichtige Telemetriedaten und forensische Erkenntnisse zum Vorfall:
• Angriffsvektor: Bösartiger JavaScript-Code wurde über ein kompromittiertes Optimizely-CDN-Konto eingeschleust und zielte auf Weboberflächen von 178 Institutionen weltweit ab, darunter Ledger, HSBC, Zoom und CNN.
• Vorgehensweise: Automatisierter Regex-Austauschversuch, um im Browser angezeigte Kryptowährungseinzahlungsadressen (Bitcoin, Ethereum, Solana) zu ersetzen.
• Eindämmung und Kill-Switch: Optimizely widerrief die kompromittierten Zugriffstoken und entfernte innerhalb weniger Stunden nach der Entdeckung am 16. November sämtliche schädlichen Webskripte.
• Auswirkungen auf die Blockchain: Vor der Eindämmung fing die Wallet des Angreifers über alle Chains hinweg insgesamt ungefähr ~,000 ab.
• Status der Hardwaresicherheit: Ledger bestätigte, dass weder Hardwaregeräte noch Firmware, die Ledger-Live-Anwendung oder private Seed-Phrasen kompromittiert wurden.
Fazit für Institutionen: Das Hijacking clientseitiger Webskripte bleibt eine Schwachstelle für Unternehmen und unterstreicht, wie wichtig die Offline-Validierung bei hochwertigen Kryptoüberweisungen ist.
#BTC #BinanceSquare
(Hinweis: Quantitative Markt- und Sicherheitstelemetriedaten werden ausschließlich zu Informationszwecken veröffentlicht. Keine Finanzberatung.)
Am 16. November 2026 wurde ein ausgeklügelter Software-Lieferkettenangriff auf die Web-Experimentierplattform Optimizely aktiv erkannt und neutralisiert.
Wichtige Telemetriedaten und forensische Erkenntnisse zum Vorfall:
• Angriffsvektor: Bösartiger JavaScript-Code wurde über ein kompromittiertes Optimizely-CDN-Konto eingeschleust und zielte auf Weboberflächen von 178 Institutionen weltweit ab, darunter Ledger, HSBC, Zoom und CNN.
• Vorgehensweise: Automatisierter Regex-Austauschversuch, um im Browser angezeigte Kryptowährungseinzahlungsadressen (Bitcoin, Ethereum, Solana) zu ersetzen.
• Eindämmung und Kill-Switch: Optimizely widerrief die kompromittierten Zugriffstoken und entfernte innerhalb weniger Stunden nach der Entdeckung am 16. November sämtliche schädlichen Webskripte.
• Auswirkungen auf die Blockchain: Vor der Eindämmung fing die Wallet des Angreifers über alle Chains hinweg insgesamt ungefähr ~,000 ab.
• Status der Hardwaresicherheit: Ledger bestätigte, dass weder Hardwaregeräte noch Firmware, die Ledger-Live-Anwendung oder private Seed-Phrasen kompromittiert wurden.
Fazit für Institutionen: Das Hijacking clientseitiger Webskripte bleibt eine Schwachstelle für Unternehmen und unterstreicht, wie wichtig die Offline-Validierung bei hochwertigen Kryptoüberweisungen ist.
#BTC #BinanceSquare
(Hinweis: Quantitative Markt- und Sicherheitstelemetriedaten werden ausschließlich zu Informationszwecken veröffentlicht. Keine Finanzberatung.)