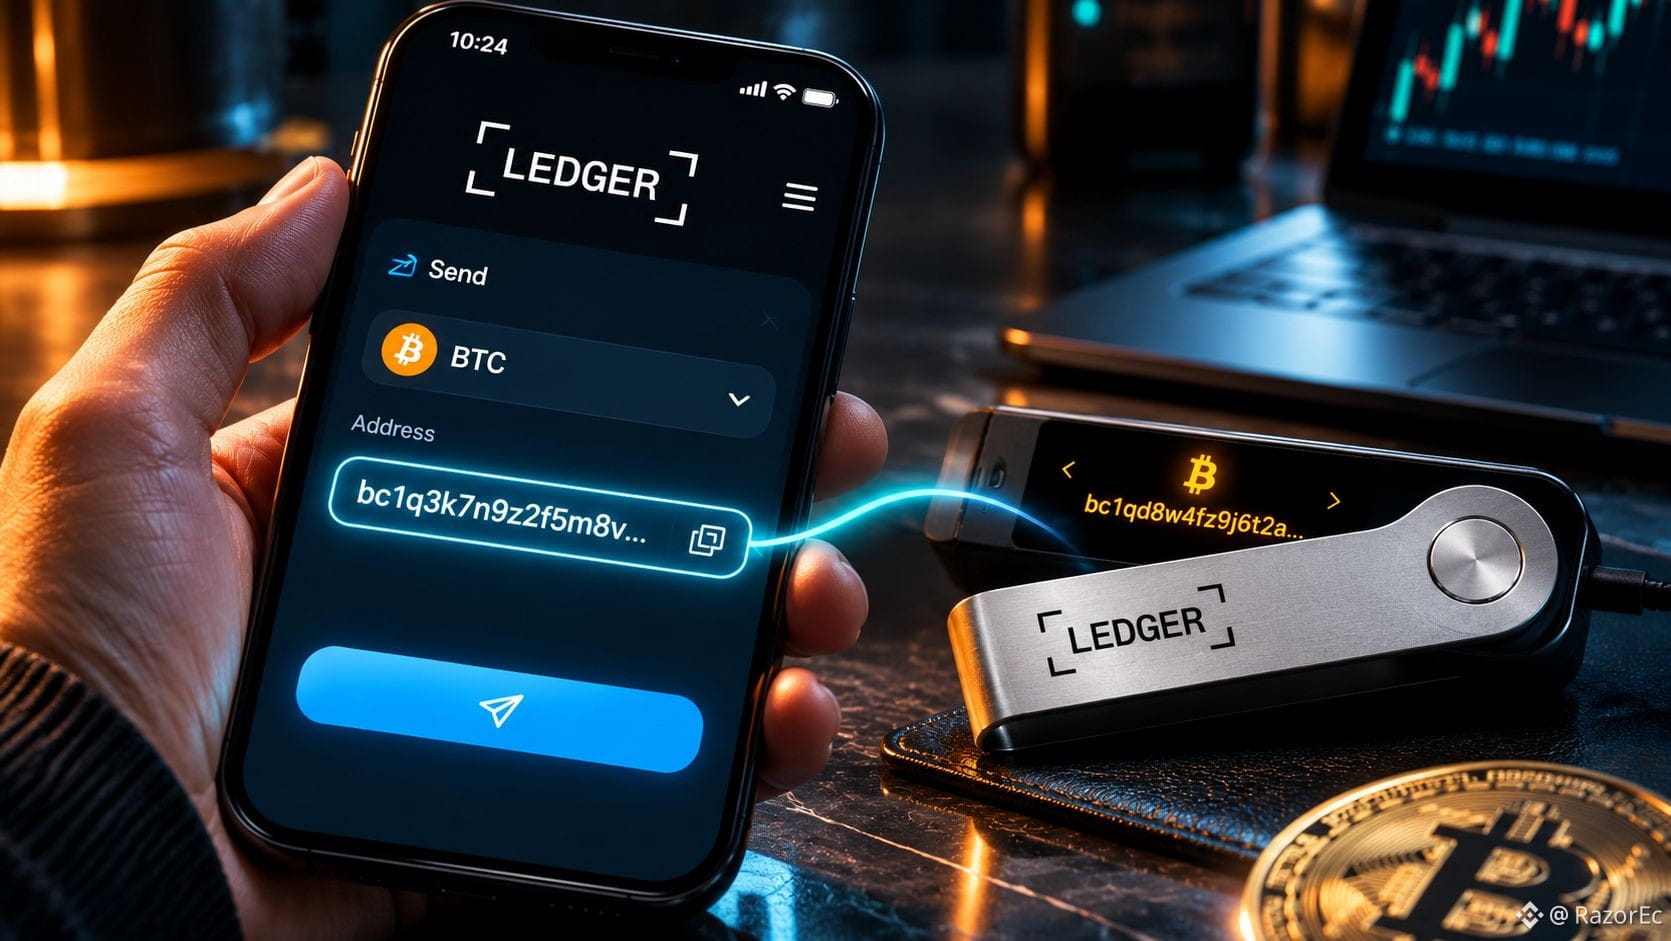
Gestern schleuste ein Angreifer Code in Optimizely ein und änderte daraufhin Wallet-Adressen auf der Ledger-Website selbst und auf 177 weiteren vertrauenswürdigen Domains.
Die Malware griff die Hardware-Schlüssel nicht an, sondern setzte genau dann an, wenn du etwas kopierst und einfügst. Viele vertrauen darauf, dass „die Seite richtig aussieht“, und gehen einfach davon aus, dass die Adresse stimmt. Dieses Vertrauen wurde zur Schwachstelle.
Wie oft hast du vor dem Signieren die Adresse auf dem Display deines Geräts überprüft?
Quelle: Decrypt
Die Malware griff die Hardware-Schlüssel nicht an, sondern setzte genau dann an, wenn du etwas kopierst und einfügst. Viele vertrauen darauf, dass „die Seite richtig aussieht“, und gehen einfach davon aus, dass die Adresse stimmt. Dieses Vertrauen wurde zur Schwachstelle.
Wie oft hast du vor dem Signieren die Adresse auf dem Display deines Geräts überprüft?
Quelle: Decrypt