Die gruseligste Krypto-Geschichte heute handelt nicht von einer Coin. Sie handelt von einem Skript, das unbemerkt auf Websites läuft, denen du bereits vertraust.
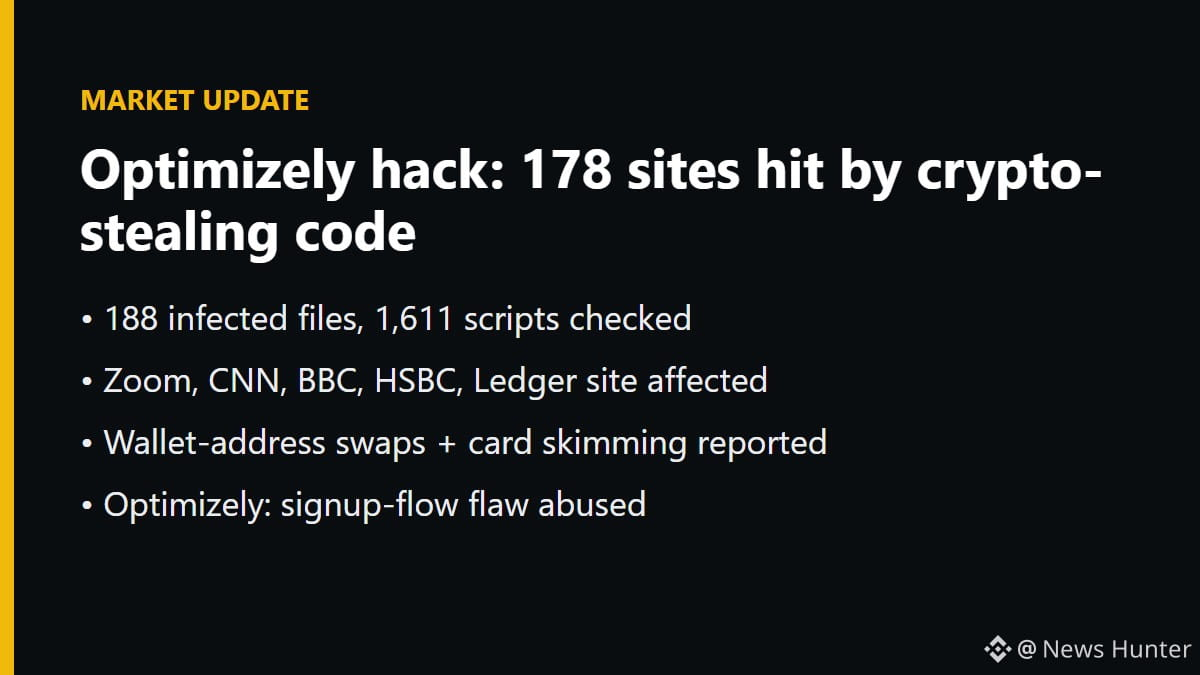
Die Sicherheitsfirma Report URI sagt, Angreifer hätten bösartiges JavaScript in Projekte eingeschleust, die auf Optimizely gehostet werden, einer Plattform zum Testen von Websites. Nach der Überprüfung von 1.611 Skripten fanden sie 188 infizierte Dateien bei 178 Organisationen, darunter Zoom, CNN, BBC, HSBC und Ledger. Zu den gemeldeten Aktivitäten gehörten das Austauschen von Wallet-Adressen, das Abgreifen von Kartendaten beim Bezahlvorgang, der Diebstahl von Cookies und sogar gezielte Angriffe auf ältere iPhones. Optimizely bestätigte, dass eine unbefugte Person eine Schwachstelle im Ablauf der Kontoanmeldung ausgenutzt hatte. Report URI verkauft Erkennungstools, und 178 ist eine Untergrenze – ich würde also den Untersuchungsbericht abwarten.
Ich bin seit 2014 dabei, und das Muster ändert sich nie. Das Geld wird selten direkt von der Blockchain gestohlen. Es wird auf den letzten Zentimetern gestohlen – wenn du eine Adresse einfügst oder auf einer Seite, die du nie hinterfragt hast, auf „Bestätigen“ klickst. $BTC entspricht etwa 64,2.000 US-Dollar und $ETH etwa 1.814 US-Dollar – doch einer leeren Wallet ist beides egal.
Was ich diese Woche tun würde:
• Überprüfe die ersten und letzten Zeichen jeder Adresse auf dem Display deiner Hardware-Wallet, nicht im Browser
• Sei bei größeren Überweisungen besonders vorsichtig, bis klar ist, welche Folgen der Vorfall hat
• Behandle jede „vertraute“ Website, die um neue Freigaben bittet, als feindlich
Überprüfst du auf deinem Gerät tatsächlich die vollständige Adresse oder nur die ersten paar Zeichen?
#KryptoSicherheit #Ledger #Lieferkettenangriff #WalletSicherheit #BinanceSquare
Keine Finanzberatung. Mach deine eigene Recherche.
Die Sicherheitsfirma Report URI sagt, Angreifer hätten bösartiges JavaScript in Projekte eingeschleust, die auf Optimizely gehostet werden, einer Plattform zum Testen von Websites. Nach der Überprüfung von 1.611 Skripten fanden sie 188 infizierte Dateien bei 178 Organisationen, darunter Zoom, CNN, BBC, HSBC und Ledger. Zu den gemeldeten Aktivitäten gehörten das Austauschen von Wallet-Adressen, das Abgreifen von Kartendaten beim Bezahlvorgang, der Diebstahl von Cookies und sogar gezielte Angriffe auf ältere iPhones. Optimizely bestätigte, dass eine unbefugte Person eine Schwachstelle im Ablauf der Kontoanmeldung ausgenutzt hatte. Report URI verkauft Erkennungstools, und 178 ist eine Untergrenze – ich würde also den Untersuchungsbericht abwarten.
Ich bin seit 2014 dabei, und das Muster ändert sich nie. Das Geld wird selten direkt von der Blockchain gestohlen. Es wird auf den letzten Zentimetern gestohlen – wenn du eine Adresse einfügst oder auf einer Seite, die du nie hinterfragt hast, auf „Bestätigen“ klickst. $BTC entspricht etwa 64,2.000 US-Dollar und $ETH etwa 1.814 US-Dollar – doch einer leeren Wallet ist beides egal.
Was ich diese Woche tun würde:
• Überprüfe die ersten und letzten Zeichen jeder Adresse auf dem Display deiner Hardware-Wallet, nicht im Browser
• Sei bei größeren Überweisungen besonders vorsichtig, bis klar ist, welche Folgen der Vorfall hat
• Behandle jede „vertraute“ Website, die um neue Freigaben bittet, als feindlich
Überprüfst du auf deinem Gerät tatsächlich die vollständige Adresse oder nur die ersten paar Zeichen?
#KryptoSicherheit #Ledger #Lieferkettenangriff #WalletSicherheit #BinanceSquare
Keine Finanzberatung. Mach deine eigene Recherche.