Websites von 178 Institutionen weltweit mit Schadsoftware infiziert – Hacker versuchen, Kryptowährungen zu stehlen!
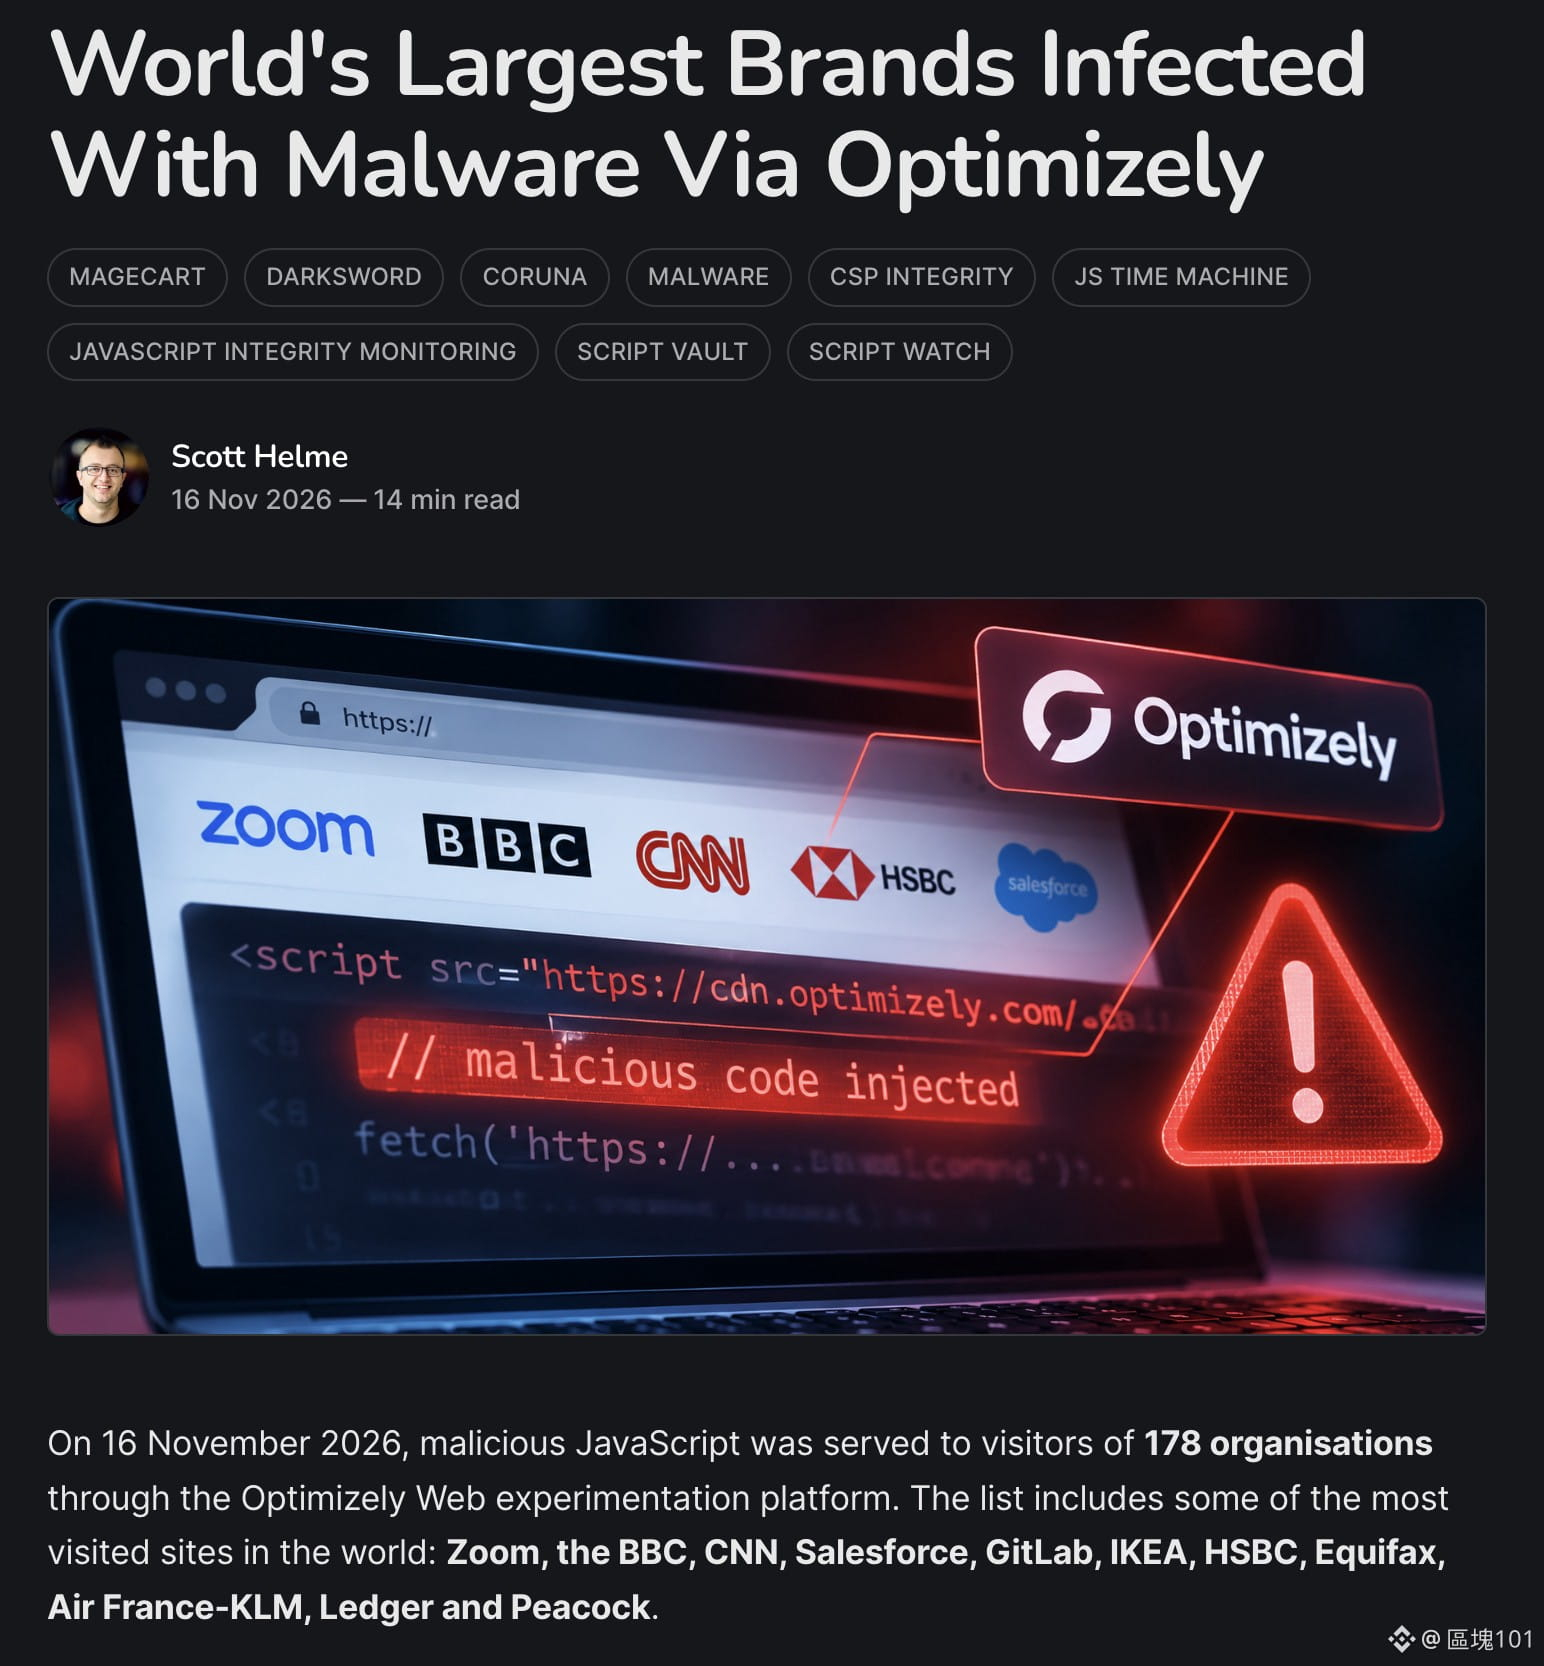
IT-Sicherheitsforscher haben aufgedeckt, dass Angreifer mithilfe des Drittanbieter-Tools Optimizely schädlichen JavaScript-Code auf den Websites zahlreicher bekannter Institutionen weltweit eingeschleust haben.
Zu den betroffenen Websites gehören unter anderem Zoom, CNN, die HSBC, IKEA und Salesforce.
Besonders aufmerksam sollten Nutzer von Kryptowährungen wegen eines sogenannten „Angriffs durch Ersetzen der Wallet-Adresse“ sein.
Wenn Nutzer eine Kryptowährungsadresse kopieren oder verwenden, kann die Schadsoftware die ursprüngliche Empfängeradresse durch eine vom Angreifer kontrollierte Adresse ersetzen.
Wer die Adresse nicht sorgfältig überprüft, könnte sein Vermögen an die falsche Wallet überweisen.
Darüber hinaus kann die Schadsoftware Kreditkarteninformationen und Browser-Cookies stehlen und versucht außerdem, iPhones und iPads anzugreifen.
Forscher haben nachverfolgt, dass die Wallets der Angreifer Kryptowährungen im Wert von etwa 7.040 US-Dollar erhalten haben. Das Ausmaß des Schadens ist jedoch weiterhin unklar.
Optimizely hat den Vorfall bestätigt und mitgeteilt, dass eine Sicherheitslücke behoben wurde.
Dieser Angriff erinnert Nutzer von Kryptowährungen erneut daran:
Auch wenn sie auf Websites bekannter Marken Transaktionen durchführen, sollten sie vor einer Überweisung die vollständige Wallet-Adresse sorgfältig überprüfen.
Sobald eine Blockchain-Transaktion abgeschlossen ist, lässt sie sich in der Regel nur schwer rückgängig machen.
IT-Sicherheitsforscher haben aufgedeckt, dass Angreifer mithilfe des Drittanbieter-Tools Optimizely schädlichen JavaScript-Code auf den Websites zahlreicher bekannter Institutionen weltweit eingeschleust haben.
Zu den betroffenen Websites gehören unter anderem Zoom, CNN, die HSBC, IKEA und Salesforce.
Besonders aufmerksam sollten Nutzer von Kryptowährungen wegen eines sogenannten „Angriffs durch Ersetzen der Wallet-Adresse“ sein.
Wenn Nutzer eine Kryptowährungsadresse kopieren oder verwenden, kann die Schadsoftware die ursprüngliche Empfängeradresse durch eine vom Angreifer kontrollierte Adresse ersetzen.
Wer die Adresse nicht sorgfältig überprüft, könnte sein Vermögen an die falsche Wallet überweisen.
Darüber hinaus kann die Schadsoftware Kreditkarteninformationen und Browser-Cookies stehlen und versucht außerdem, iPhones und iPads anzugreifen.
Forscher haben nachverfolgt, dass die Wallets der Angreifer Kryptowährungen im Wert von etwa 7.040 US-Dollar erhalten haben. Das Ausmaß des Schadens ist jedoch weiterhin unklar.
Optimizely hat den Vorfall bestätigt und mitgeteilt, dass eine Sicherheitslücke behoben wurde.
Dieser Angriff erinnert Nutzer von Kryptowährungen erneut daran:
Auch wenn sie auf Websites bekannter Marken Transaktionen durchführen, sollten sie vor einer Überweisung die vollständige Wallet-Adresse sorgfältig überprüfen.
Sobald eine Blockchain-Transaktion abgeschlossen ist, lässt sie sich in der Regel nur schwer rückgängig machen.